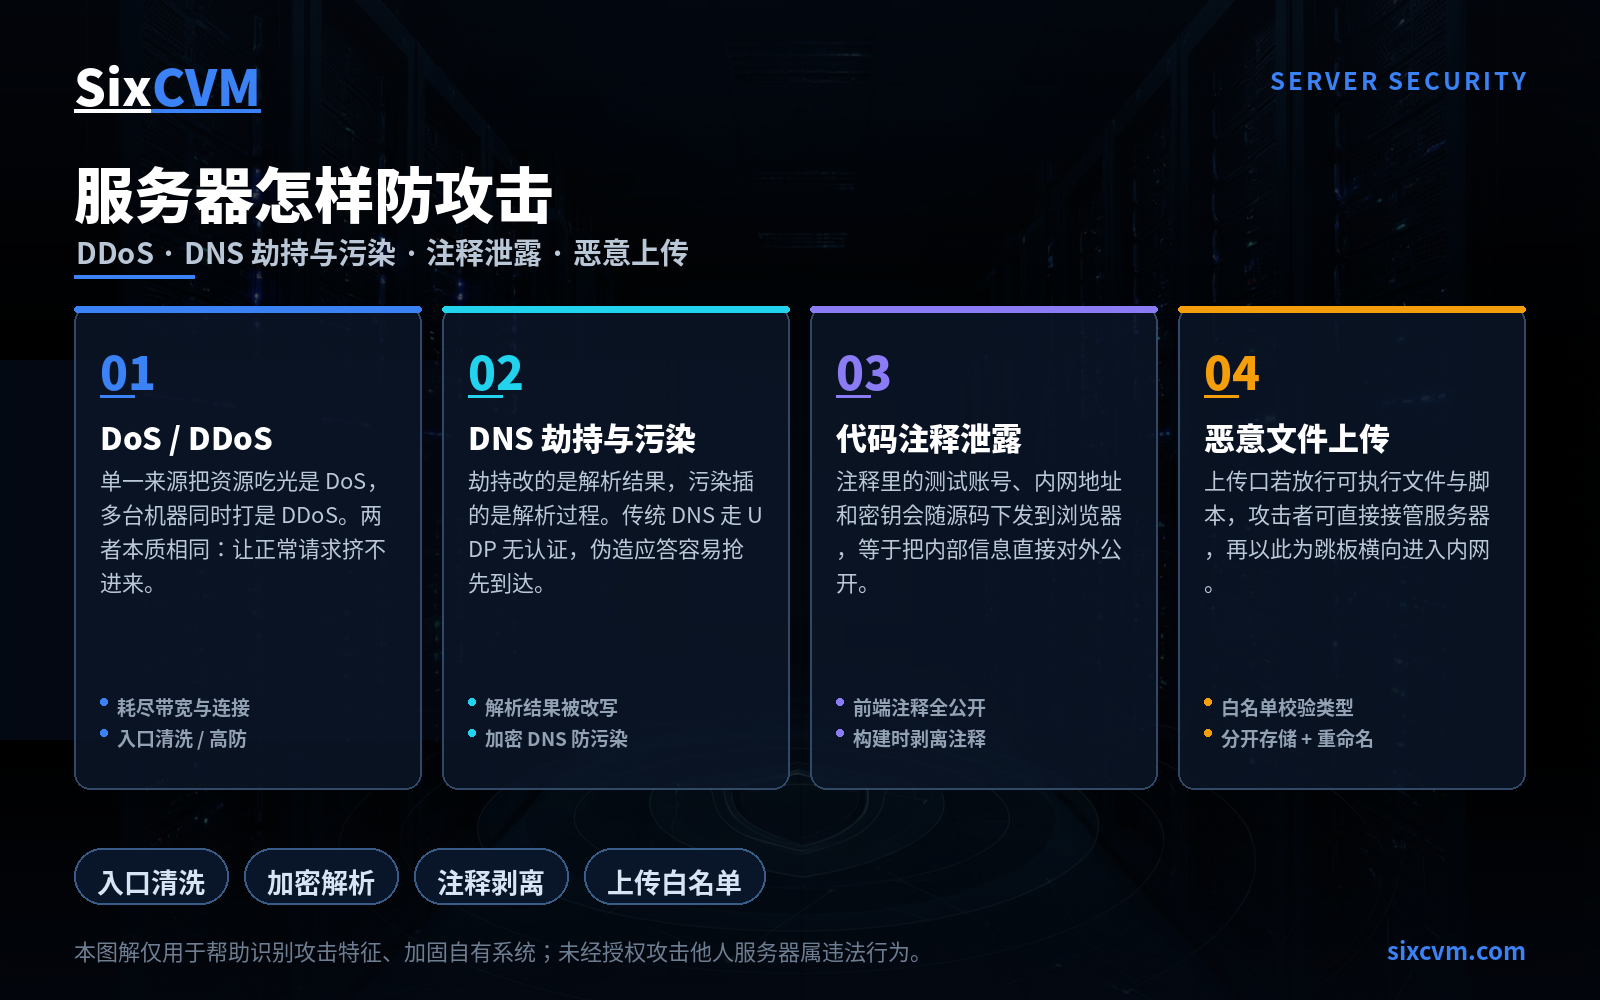
服务器怎样防攻击?DDoS、DNS 劫持与上传漏洞防护指南
服务器被 DDoS 打瘫、域名被 DNS 劫持、注释泄露和恶意上传,分别该怎么防? 聊服务器防护时,最容易犯的错是把所有攻击当成一回事。实际上,不同攻击打的是完全不同的层面,防御手段也不能通用——用修补代码的办法挡不住流量洪峰,加带宽也拦不住解析链路被人做手脚。 一句话结论:把攻击按"打在哪一层"分开看,思路立刻就清楚了。一类打你的带宽与连接资源(DoS / DDoS),一类打你的域名解...
服务器被 DDoS 打瘫、域名被 DNS 劫持、注释泄露和恶意上传,分别该怎么防? 聊服务器防护时,最容易犯的错是把所有攻击当成一回事。实际上,不同攻击打的是完全不同的层面,防御手段也不能通用——用修补代码的办法挡不住流量洪峰,加带宽也拦不住解析链路被人做手脚。 一句话结论:把攻击按"打在哪一层"分开看,思路立刻就清楚了。一类打你的带宽与连接资源(DoS / DDoS),一类打你的域名解...
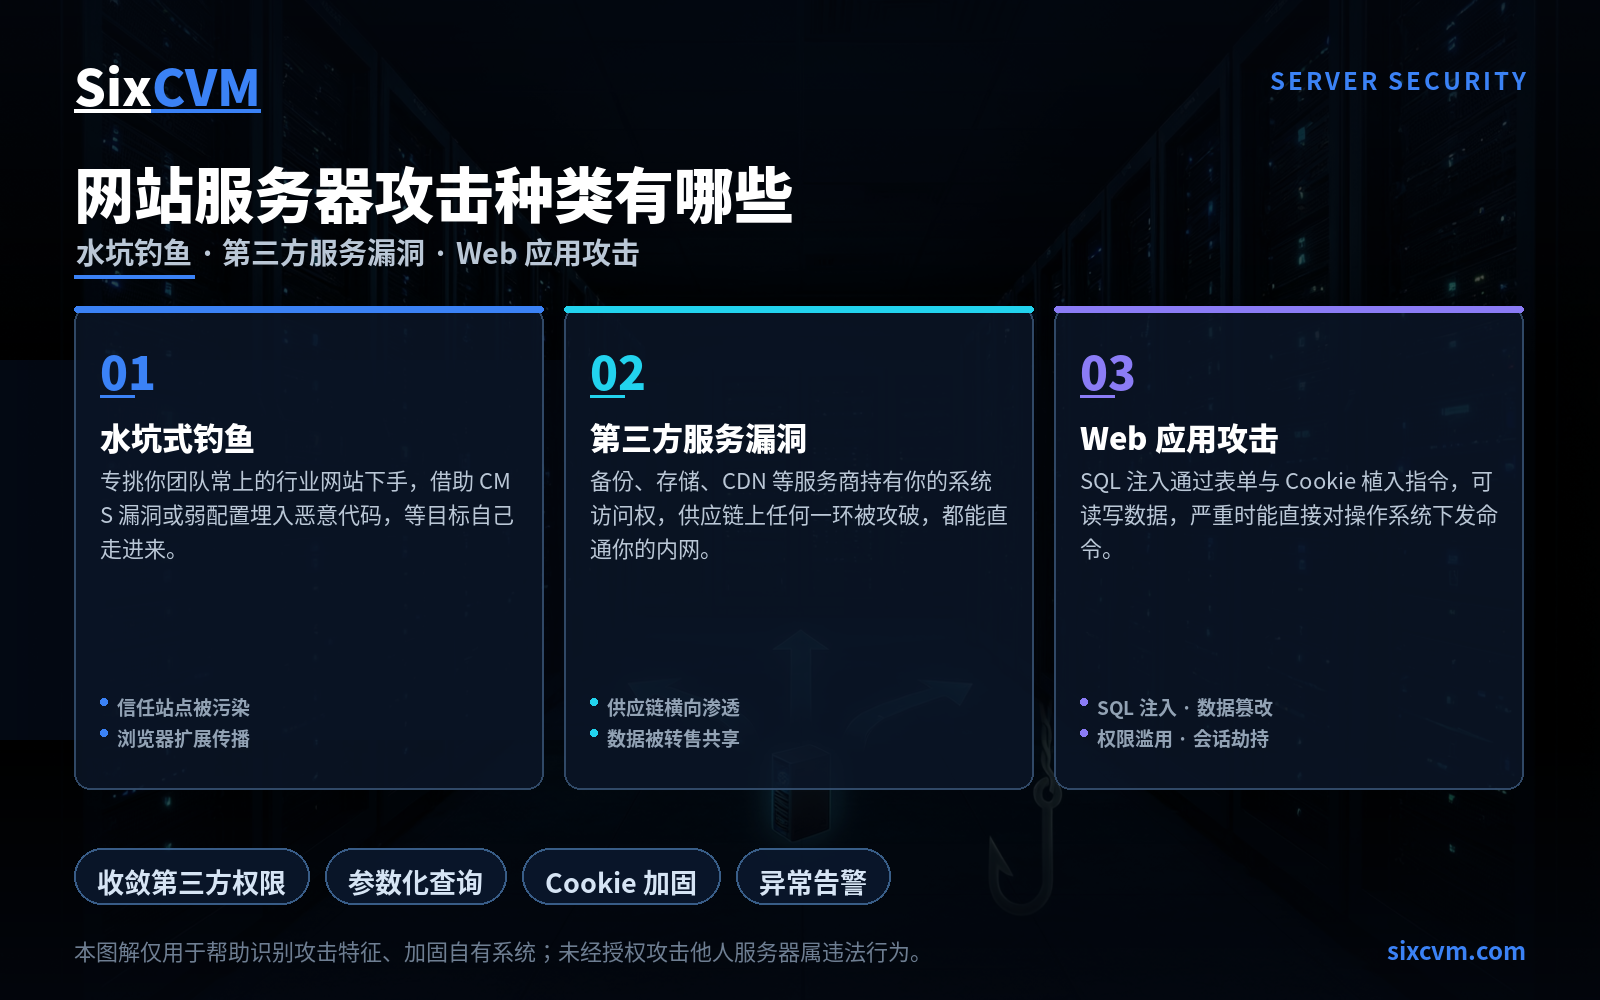
水坑攻击、第三方服务漏洞和 SQL 注入分别是怎么打进来的?企业该从哪一环开始补? 攻击手法一直在翻新,但企业真正需要盯住的入口其实相当固定。与其追着每一条新闻里的新名词跑,不如先弄清楚一件事:攻击者最喜欢挑的,是那些你有依赖、却没有完全掌控权的环节。 一句话结论:网站服务器面临的入口大体归为三类——你团队信任的外部网站、你依赖的第三方服务商、以及你自己写的应用代码。这三处的共同点是"防...
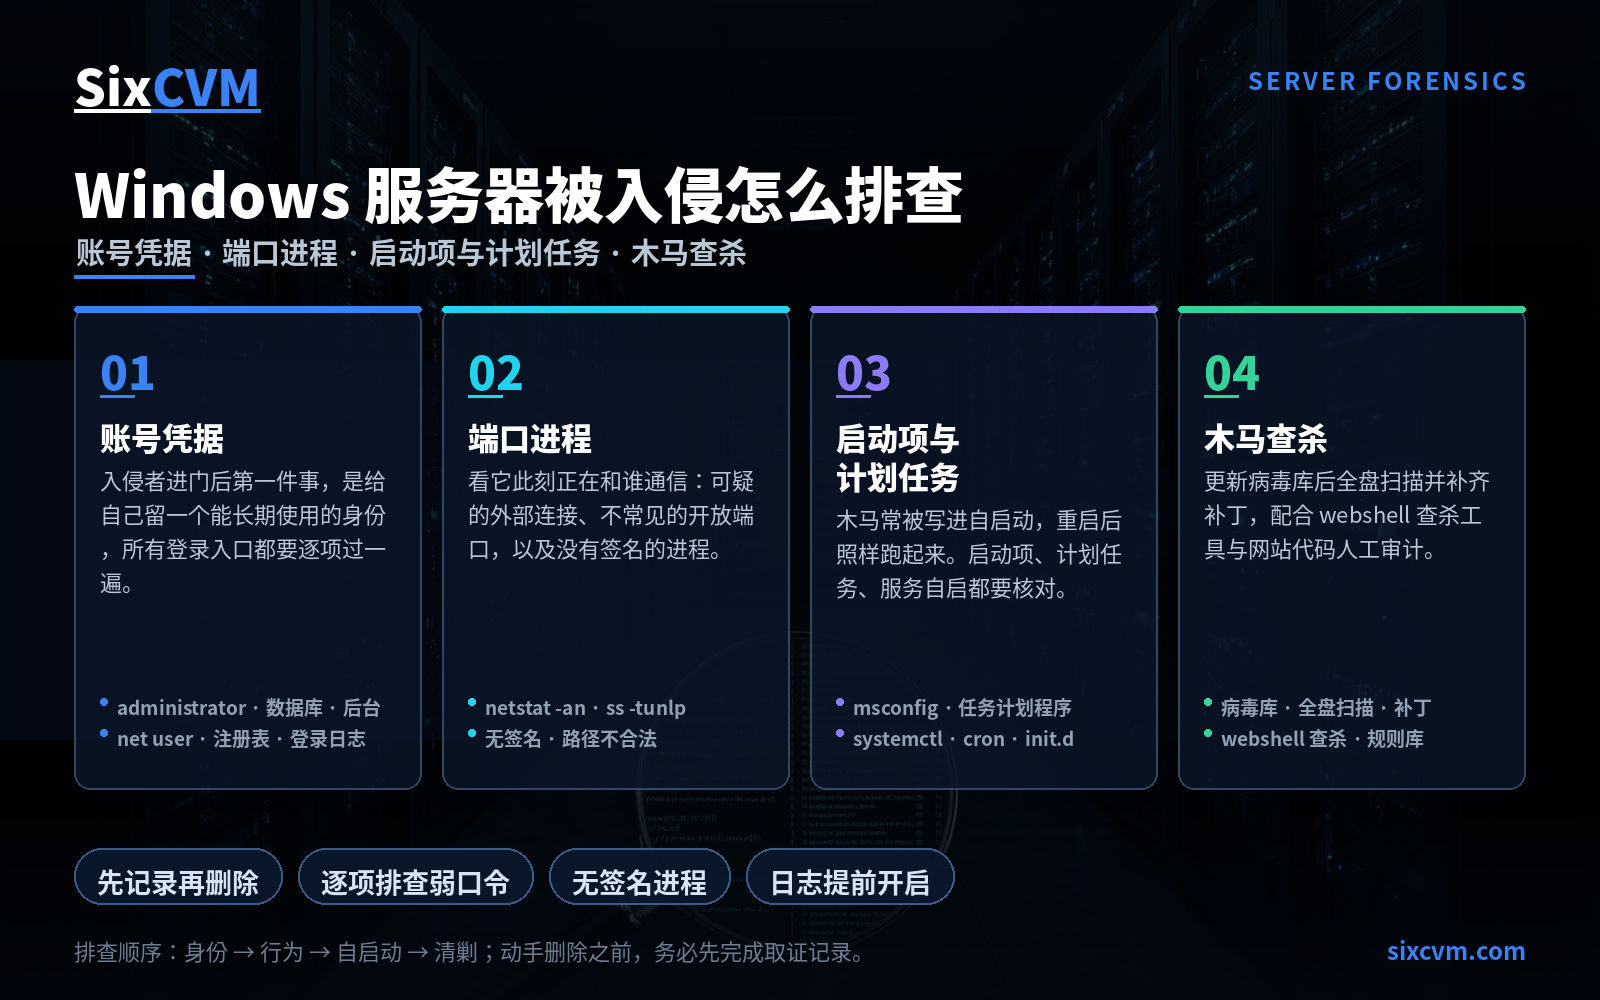
服务器被入侵后该怎么一步步查?账号密码、端口进程、启动项和木马后门分别用什么方法确认? 一句话结论 服务器被人动过之后,表现通常很"糊"——网站丢包、页面打不开、远程连不上或者连上就黑屏,侥幸连进去了操作也卡顿,CPU 长期贴着 100%、内存也居高不下,整台机器接近瘫痪。 遇到这种状态,靠感觉猜是没用的。正确的做法是按固定顺序查四件事:谁在用这台机器(账号与凭据)→ 它正在和谁通信(端...
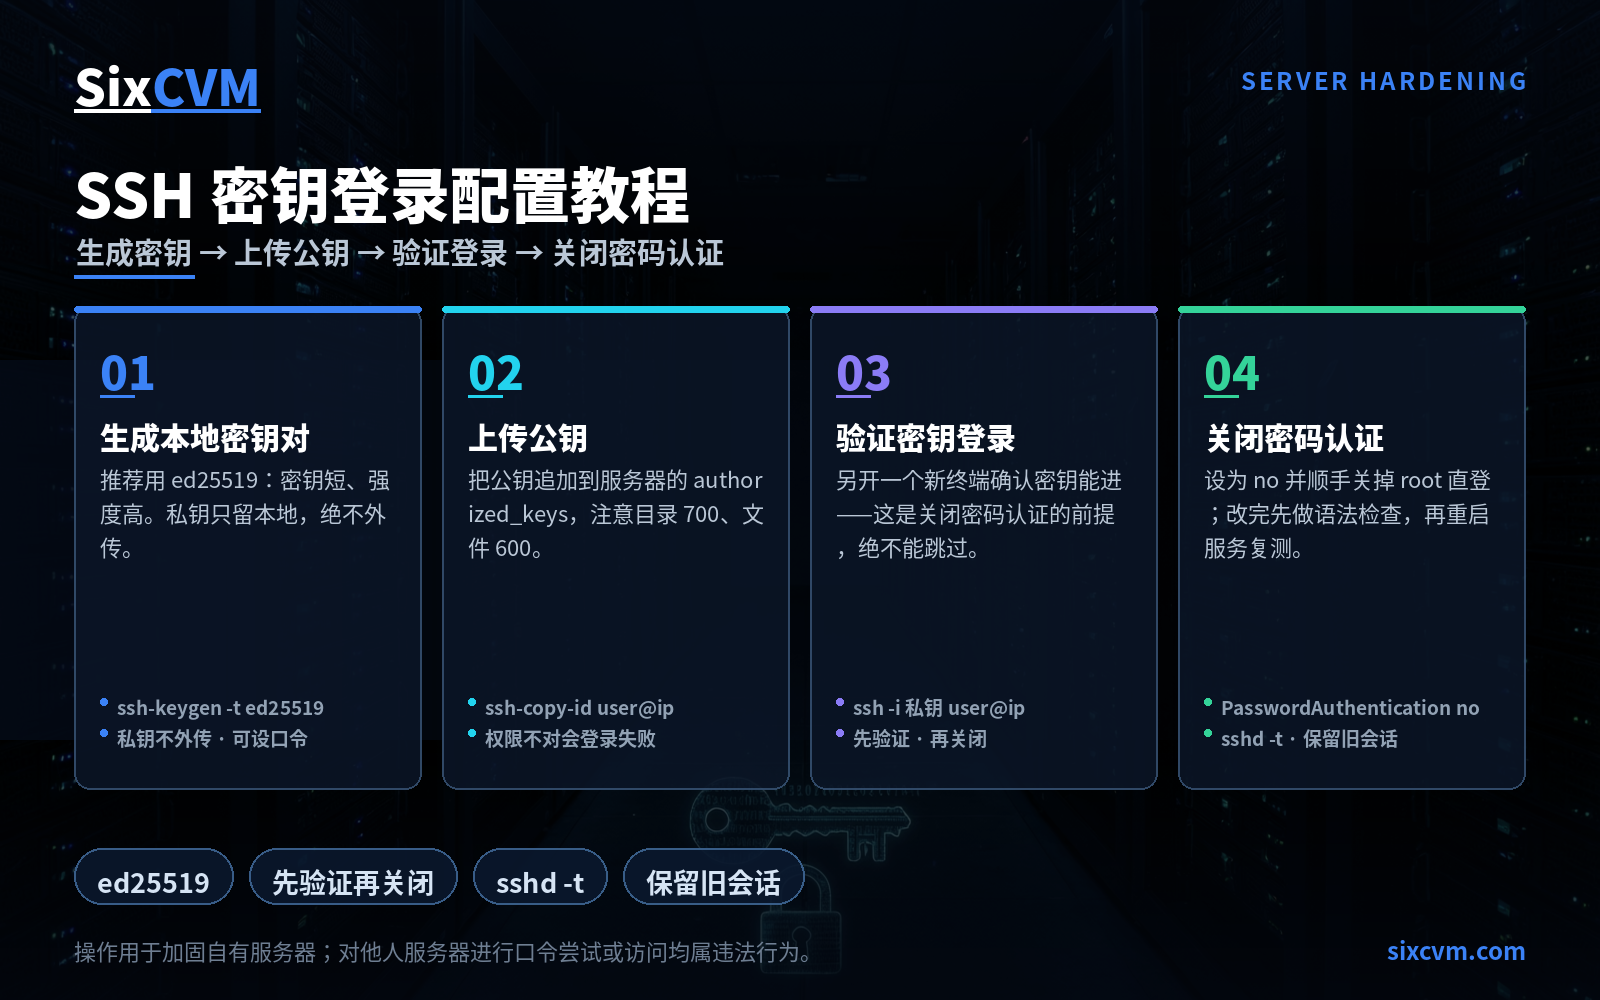
SSH 密钥登录要怎么一步步配好?为什么必须"先验证密钥能进、再关闭密码登录"? 只要你的服务器开着 22 端口并允许密码登录,它每天都会收到成千上万次口令尝试。这些尝试不是针对你的定向攻击,而是全网自动化机器人在跑字典——它们把常见用户名和高频弱口令排列组合,一遍遍撞你的门。一个能被记住的密码,在这类攻击面前没有任何胜算。 一句话结论:把 SSH 从"密码认证"换成"密钥认证",是服务...
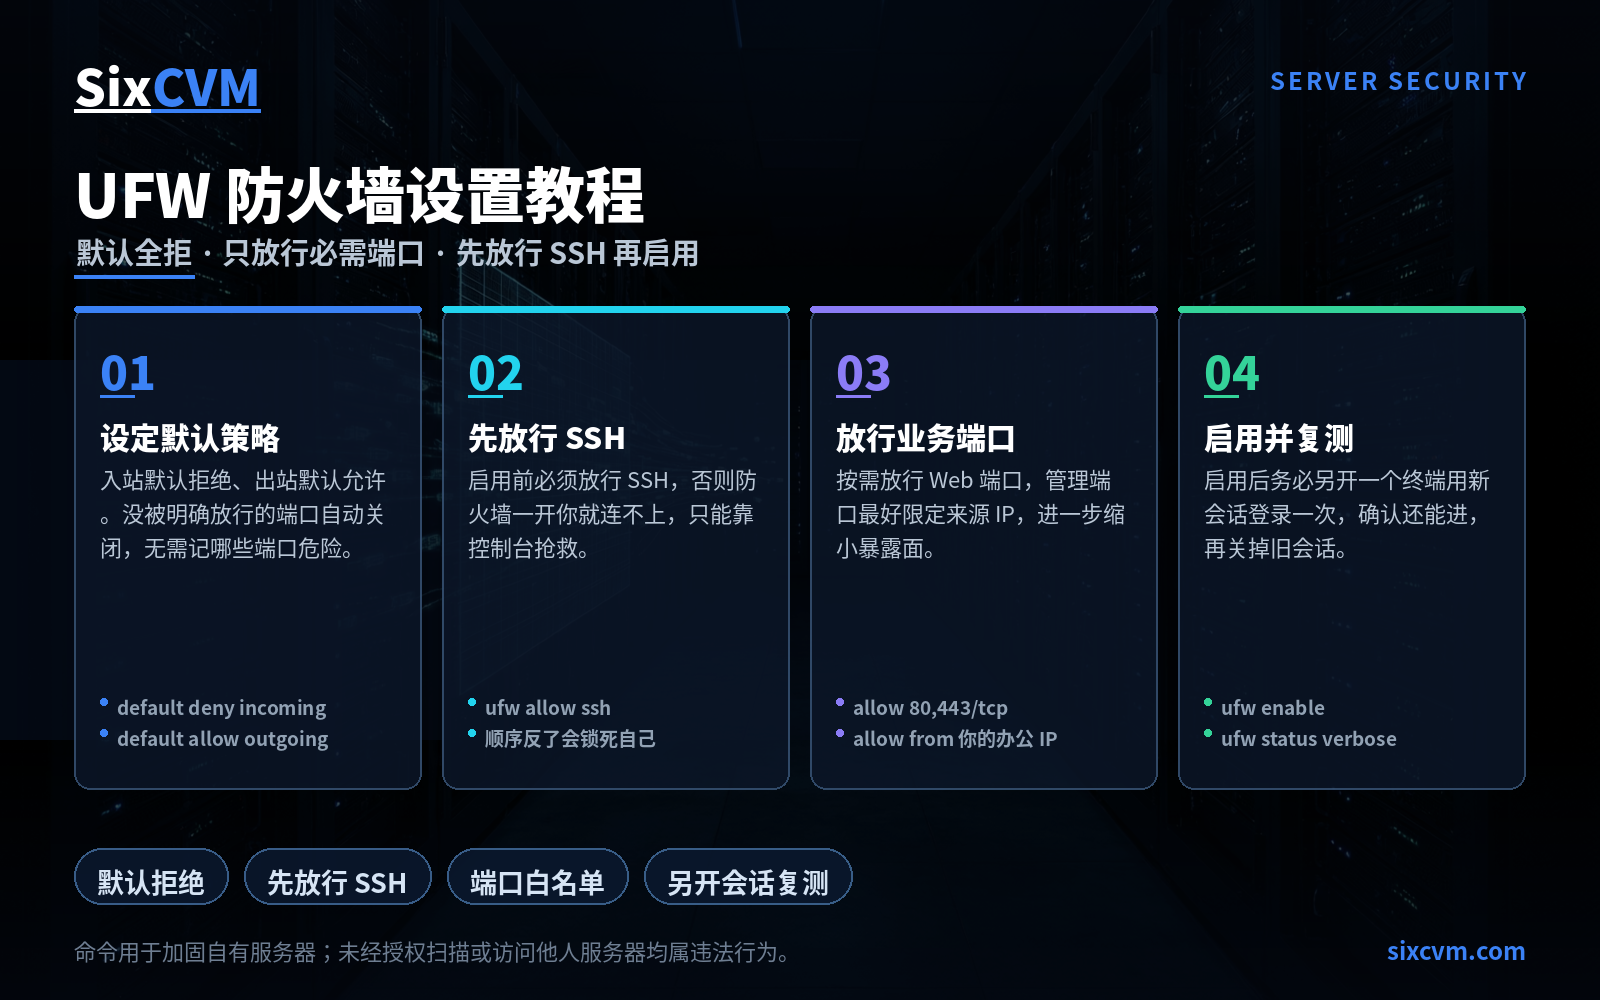
UFW 防火墙要怎么设才不会把自己锁在服务器外面?默认策略和放行规则该按什么顺序来? 一台刚分配、还没配过防火墙的云服务器,本质上就是敞着门放在公网上。扫描全网 IPv4 地址的机器人 7×24 小时在跑,一台新机器上线后往往几小时内就会迎来第一批探测——它们不针对你,只是在找默认口令、未修补的服务和不该对外开放的端口。 一句话结论:UFW 的正确用法只有一条逻辑——先把默认策略设成"拒...
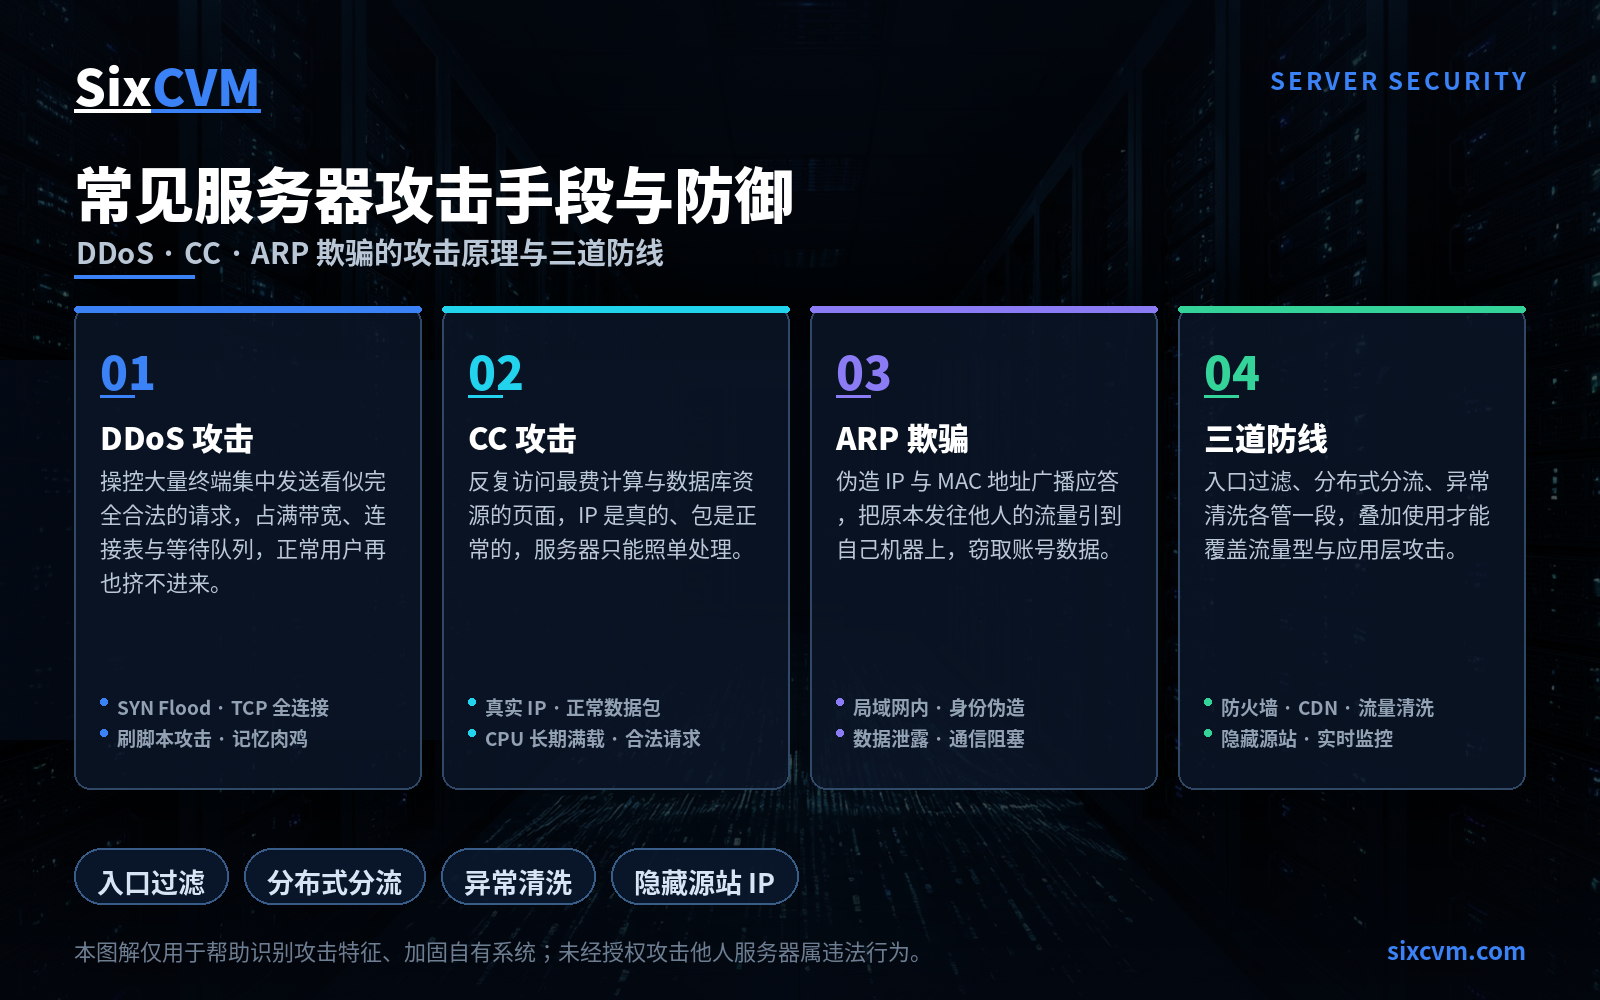
DDoS、CC 和 ARP 欺骗分别是怎么把服务器打垮的?每一类攻击又该怎么防? 网络攻击并不是某种高深莫测的黑科技,它一直在发生,而且门槛比大多数人想象的低得多。与其去研究怎么打别人,不如把常见手法的作用机制搞明白——你只要知道对方在消耗什么,就知道自己该防什么。 一句话结论:常见的服务器攻击,本质只有三种消耗——消耗带宽、消耗资源、消耗信任。DDoS 主要拼带宽和连接数,CC 拼的是...
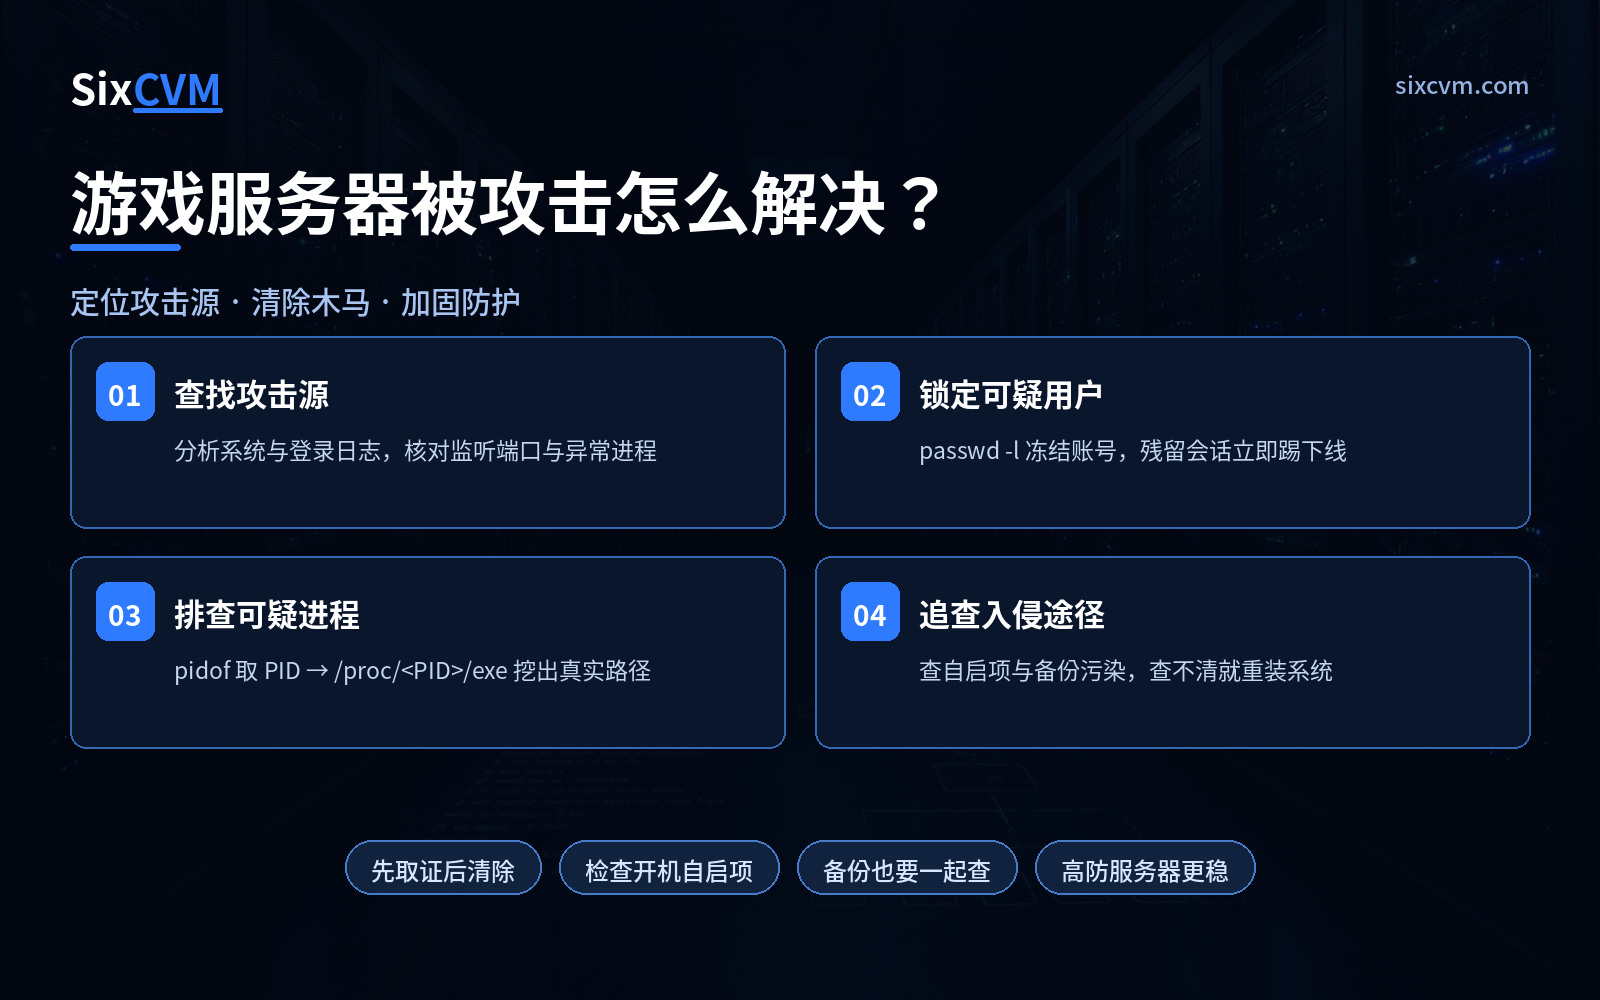
对游戏行业来说,服务器被攻击不是"会不会"的问题,而是"什么时候"的问题——同行的恶意竞争、专业的流量攻击团伙、纯粹以勒索为目的的入侵者,都可能把目标对准在线游戏。而且游戏业务的容错窗口极窄:玩家掉线三分钟就可能永远不回来了。 真正让人头疼的是,攻击的后果往往不会随着攻击停止而消失。攻击者一旦在系统里留下了后门,重启服务器根本没用——木马会自己重新启动。所以处置这类事件,不能只做"止血"...
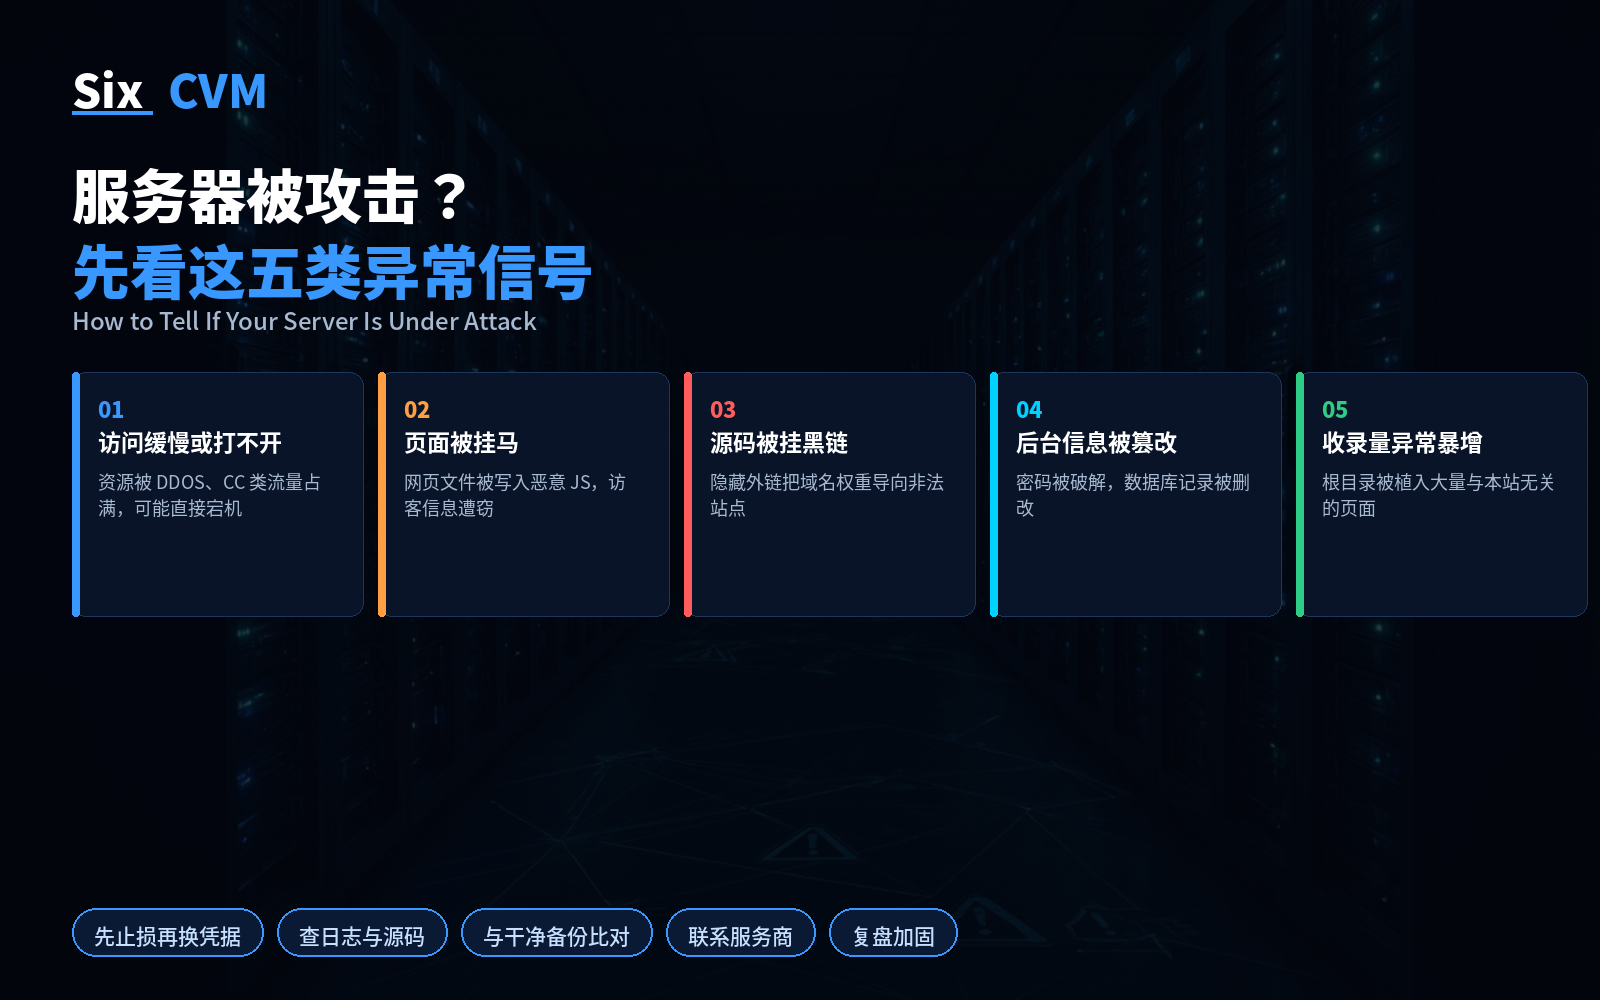
一句话结论 服务器被攻击,几乎不会毫无征兆地突然崩掉,而是会先露出一批"和平时不一样"的迹象。这些迹象大多最先反映在网站上——先看见异常,再动手排查,最后才是加固,这个顺序不能颠倒。 下面把最常见的五类信号逐一拆开讲:每一类是什么样子、背后通常发生了什么、以及你该从哪里下手查。 一、访问缓慢,甚至直接打不开 现象:网页加载时间明显拉长,或者干脆返回无法访问;但后台数据显示访问量并没有下...
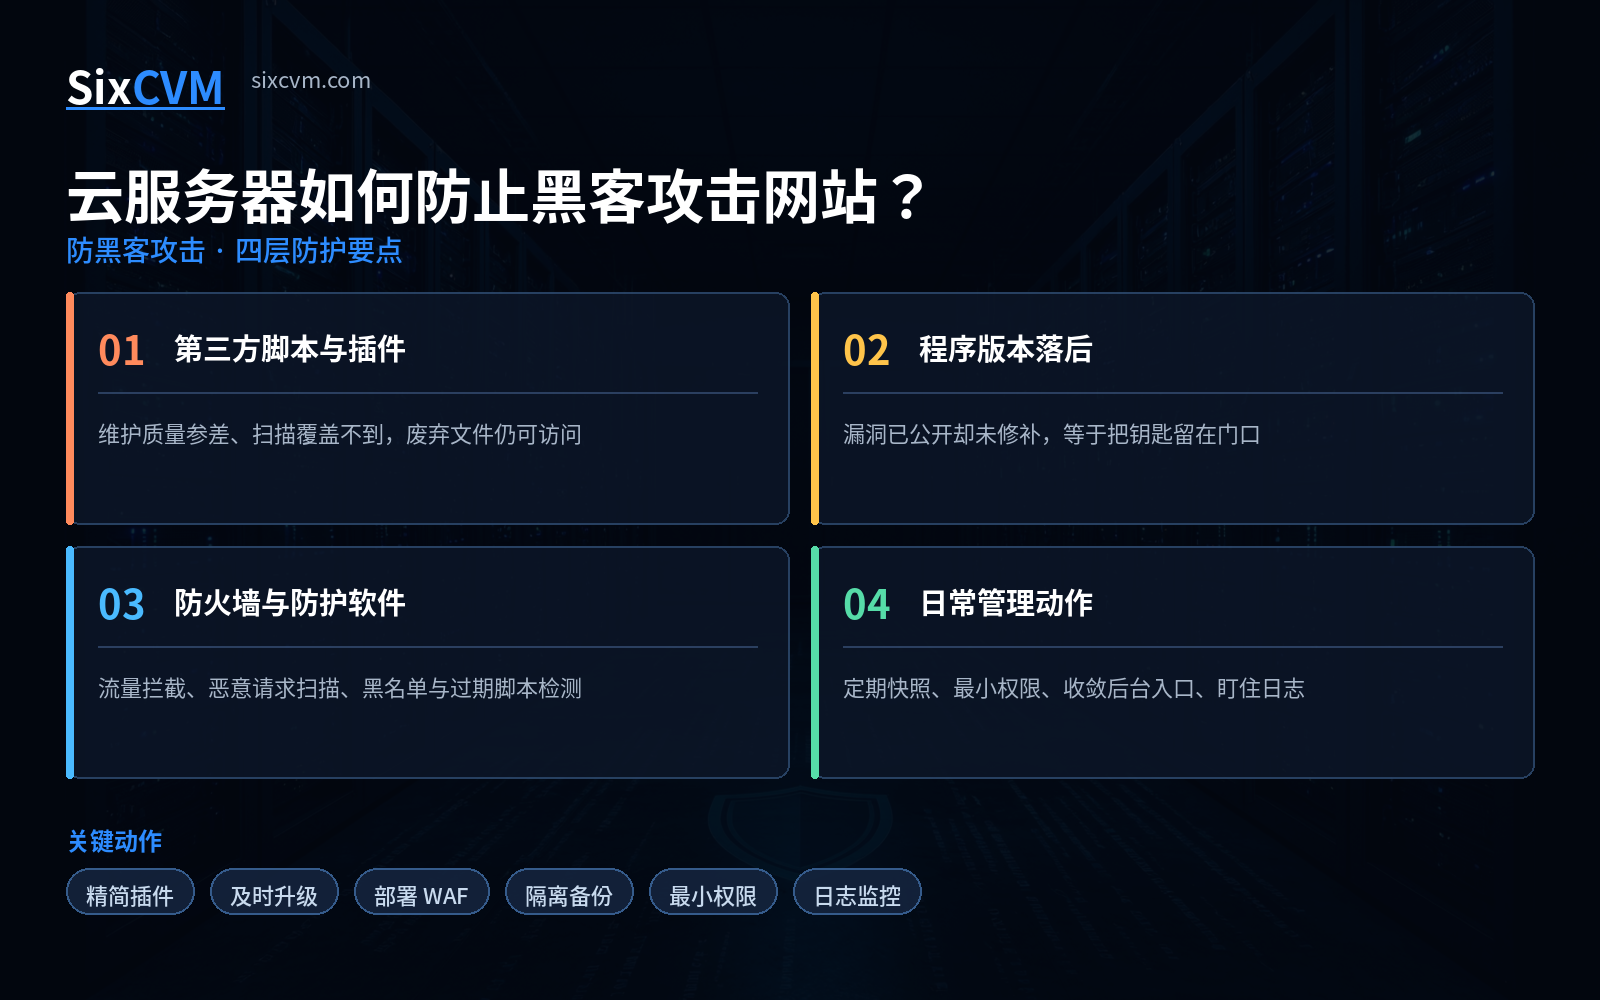
网站被黑带来的损失,往往比"数据被拿走"更麻烦:IP 信誉一旦被拉低,你的域名会被搜索引擎降权、邮件会被收件方直接拒收,恢复正常排名可能需要数月。而那些藏在数据库里的恶意脚本,可能在入侵发生很久以后才被触发。 而绝大多数网站被攻破,原因并不复杂——不是对手太高明,而是自己把入口留在了明面上。下面三个环节,覆盖了绝大多数真实事故。 一、第三方脚本与插件:最大也最容易被忽略的入口 黑客很少...
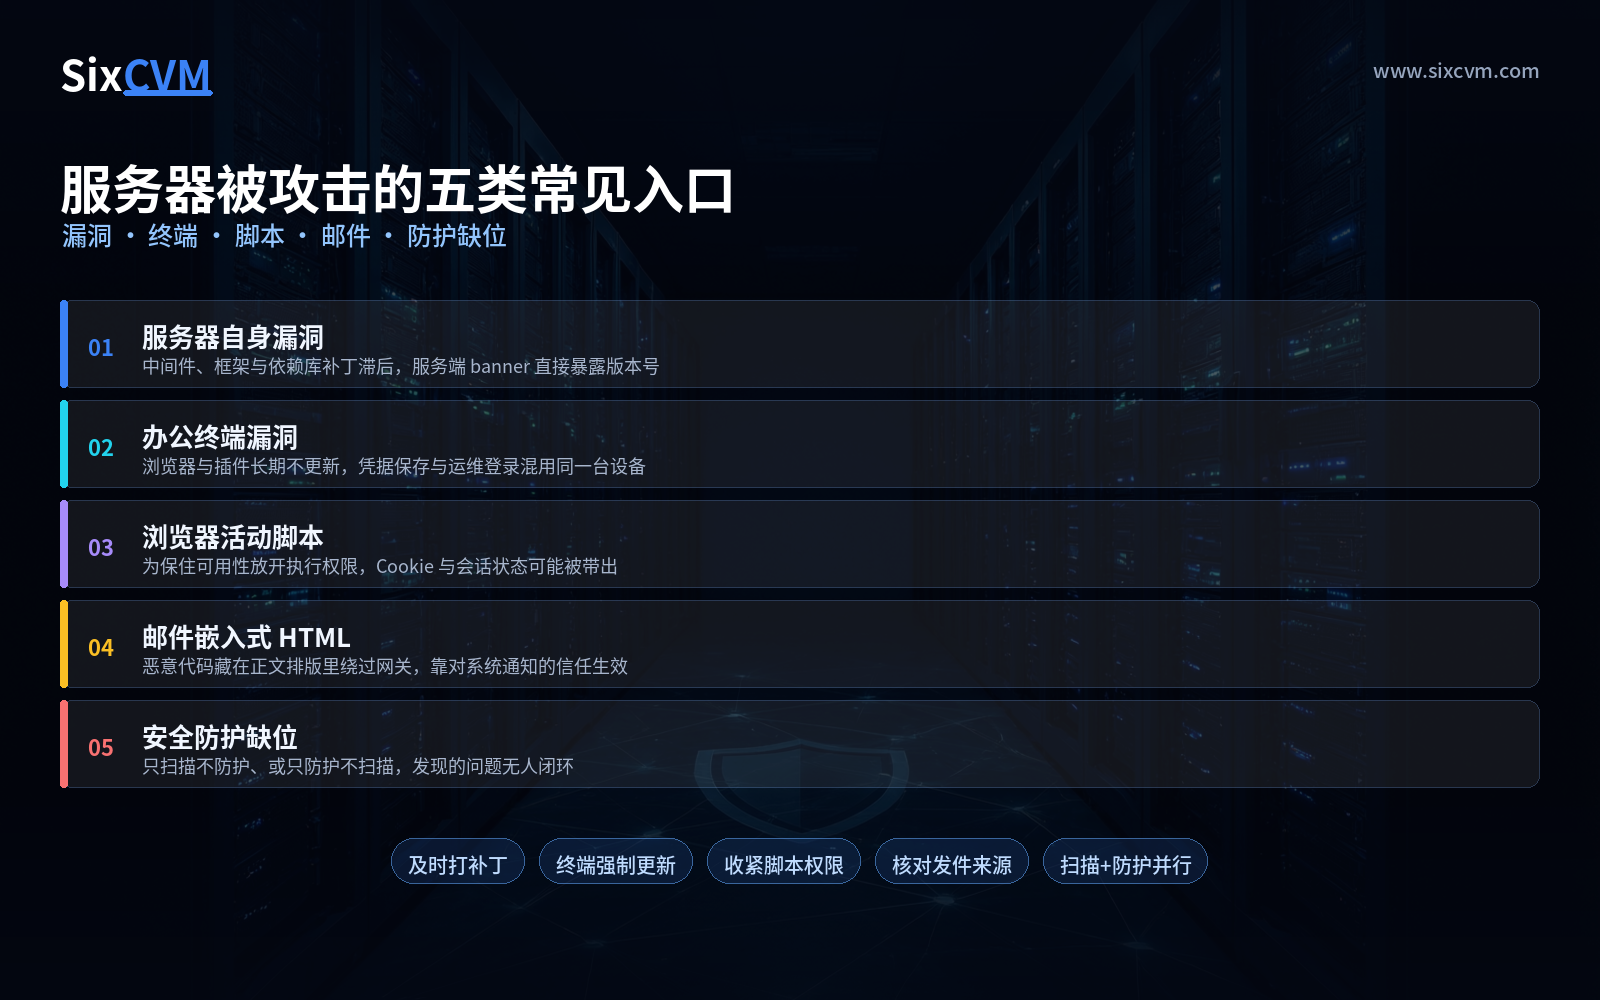
服务器为什么会被攻击?漏洞、桌面终端、脚本和邮件分别是怎么被入侵者利用的? 网络越普及,服务器承受的攻击面就越大。很多管理员以为服务器出事一定是"系统不够硬",其实切口往往来自五个完全不同的方向——有的在服务器内部,有的根本不在服务器上,而在员工每天在用的浏览器和邮箱里。 一句话结论:服务器被攻破,通常不是某一道防线被强行撞开,而是"服务器侧漏洞 + 终端侧漏洞 + 脚本与邮件带来的内容...
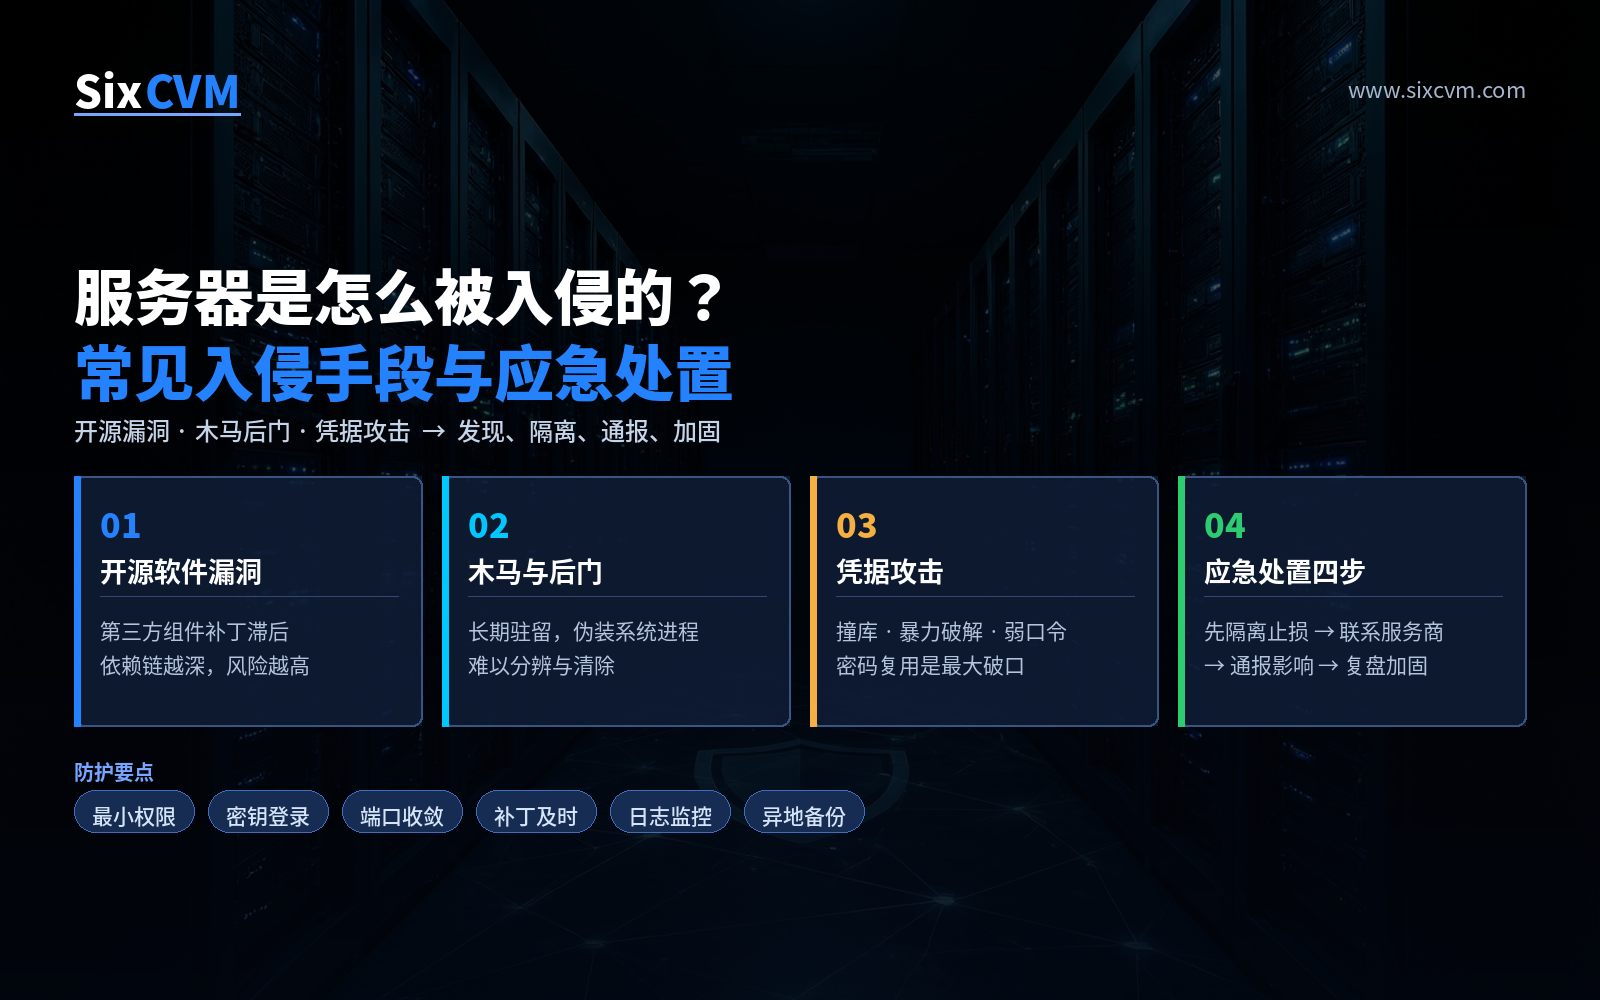
为什么服务器总是被盯上 一台在线服务器,对攻击者而言几乎是"性价比最高"的目标:它常年不间断运行、算力与带宽充裕、身上往往还挂着业务数据库和用户资料。更关键的是,一旦拿下控制权,这台机器就不会只被用一次——它会变成攻击者继续发起下一轮攻击的跳板。 也正因为如此,服务器被入侵很少是"运气不好"导致的偶发事件,而是几个可预见的薄弱环节同时被踩中。把这些环节弄清楚,比事后追查要省力得多。 三类...
宝塔之外,还有哪些好用的免费面板? 做运维的人多半都有体会:站点一多,光靠手敲命令去维护,效率着实不高。挑一套趁手的控制面板,日常打理能省下不少力气。宝塔凭易用、功能全这两点占了先机,可它并不是唯一的选项。这篇我们不只是罗列几款产品,而是从"为什么需要面板""不同场景该选谁""实际使用中有哪些坑要避"这几个角度,把主流的免费与低成本方案都讲清楚,帮你一次挑明白。 先聊聊选面板到底是在选什...
宝塔面板需要放行哪些端口?一次把 6 个常用端口讲透 端口放行这件小事,往往决定服务器能不能正常对外服务。不少人装好宝塔面板、站点也部署完毕,却发现后台登不进去、网页打不开、数据库连不上,排查半天,症结其实只是某个端口没有开。下面把这件事从头到尾说清楚。 一、端口究竟是什么,为什么非开不可 服务器对外提供服务,靠的是一扇扇"门",端口就是这些门的编号。访客的请求要抵达你的站点,必须先...
宝塔面板本质上是一套"集成环境 + 图形化控制台"。它把建站绕不开的 Nginx、Apache、MySQL、PHP 这些组件预先打好包,再配上一个网页管理界面,于是你不用死记命令,打开浏览器就能把服务器管起来。CentOS 因为够稳、兼容性好,一直是宝塔最常见的安装底座,宝塔的 Linux 6.0 版本也正是基于 CentOS 7 开发的。下面就按实际操作的顺序,把整个过程一步步拆开讲。...
在 CentOS 上部署宝塔面板:从连接到环境套件的完整步骤 想在 CentOS 上跑宝塔面板,从连上主机到把环境套件配齐,其实就几步。下面按顺序走一遍。 关于系统版本:宝塔的 Linux 6.0 版本是在 CentOS 7 的基础上开发的。若是自行部署,建议把系统选在 CentOS 7.x,兼容性最稳。当然,用六星云(SixCVM)的海外云主机更省事,开通即带宝塔面板模板,...
宝塔面板想卸掉?Windows 与 Linux 的清理方式都在这 用久了想换个面板,或者干脆不再需要宝塔,把它从主机上清走其实不难。只是 Windows 版和 Linux 版的卸法差别挺大,这里分开讲清楚。 Windows 版怎么卸 先找到它的安装位置,路径一般是 面板数据盘:\BtSoft\ServerAdmin。 进到目录里,运行 UnInstall.exe,跟着提示把...
宝塔面板到底能做什么?一文看懂它的功能全貌 一、它是干什么用的 宝塔在国产运维工具里算得上家喻户晓。它同时提供 Windows 与 Linux 两个版本,装好之后,只要打开浏览器就能对整台主机进行日常打理。对于不想钻研底层命令、希望用更省事的方式运维服务器的人来说,它相当友好。 二、一套面板,把建站杂活全包了 面板把建站常用的活儿都收进了一个界面里:网站、FTP、数据库的创建与管...
CentOS 7 怎么装宝塔面板?一篇文章讲清部署流程 提到国产的运维面板,宝塔几乎是绕不开的名字。它同时兼容 Windows 与 Linux 两大平台,部署完成后只要打开浏览器,就能远程把整台主机照看得井井有条,因此在云主机用户里普及度极高。接下来就以 CentOS 7 环境为例,梳理一下从零装好它的几个关键动作。 准备:先连上你的主机 首要一步是建立连接。借助 SSH 客户端,或者直...
虚拟主机能装宝塔面板吗?关键卡在权限上 搭站的时候,选哪个管理面板常被大家反复琢磨。宝塔在 Linux 使用者里人气不低,可视化的界面加上丰富的扩展,确实好用。可要是手里正握着一台虚拟主机,还有机会把它用起来吗?下面拆开来讲讲。 一、先把虚拟主机弄明白 这类产品走的是资源共享的路子:服务商把物理机切分成若干个独立单元,每位客户各自占用一份,以较低的开销完成建站托管。 它的长处是门槛低、花...
服务器配置怎么选才不浪费?CPU 核心数、内存容量、存储类型和网络带宽分别决定什么? 同样标着"8 核 16G"的两台服务器,跑同一个站点,一台长期平稳,另一台一到大促就卡住——问题往往不在于配置"高不高",而在于四层配置之间是否彼此匹配。 服务器性能从来不是某一个参数的独角戏:处理器、内存、存储、网络这四层共同决定了机器的上限,其中任何一层拖后腿,其余三层的投入都会跟着打折。 一、处理...