DDoS、CC 和 ARP 欺骗分别是怎么把服务器打垮的?每一类攻击又该怎么防?
网络攻击并不是某种高深莫测的黑科技,它一直在发生,而且门槛比大多数人想象的低得多。与其去研究怎么打别人,不如把常见手法的作用机制搞明白——你只要知道对方在消耗什么,就知道自己该防什么。
一句话结论:常见的服务器攻击,本质只有三种消耗——消耗带宽、消耗资源、消耗信任。DDoS 主要拼带宽和连接数,CC 拼的是应用层处理能力,ARP 欺骗则直接伪造身份偷数据。对应地,防御也只需守住三道口:入口过滤、分布式分流、异常清洗。
需要先强调一点:任何未经授权对他人服务器发起测试或攻击的行为都是违法的。本文所有内容仅用于识别攻击特征、加固自有系统。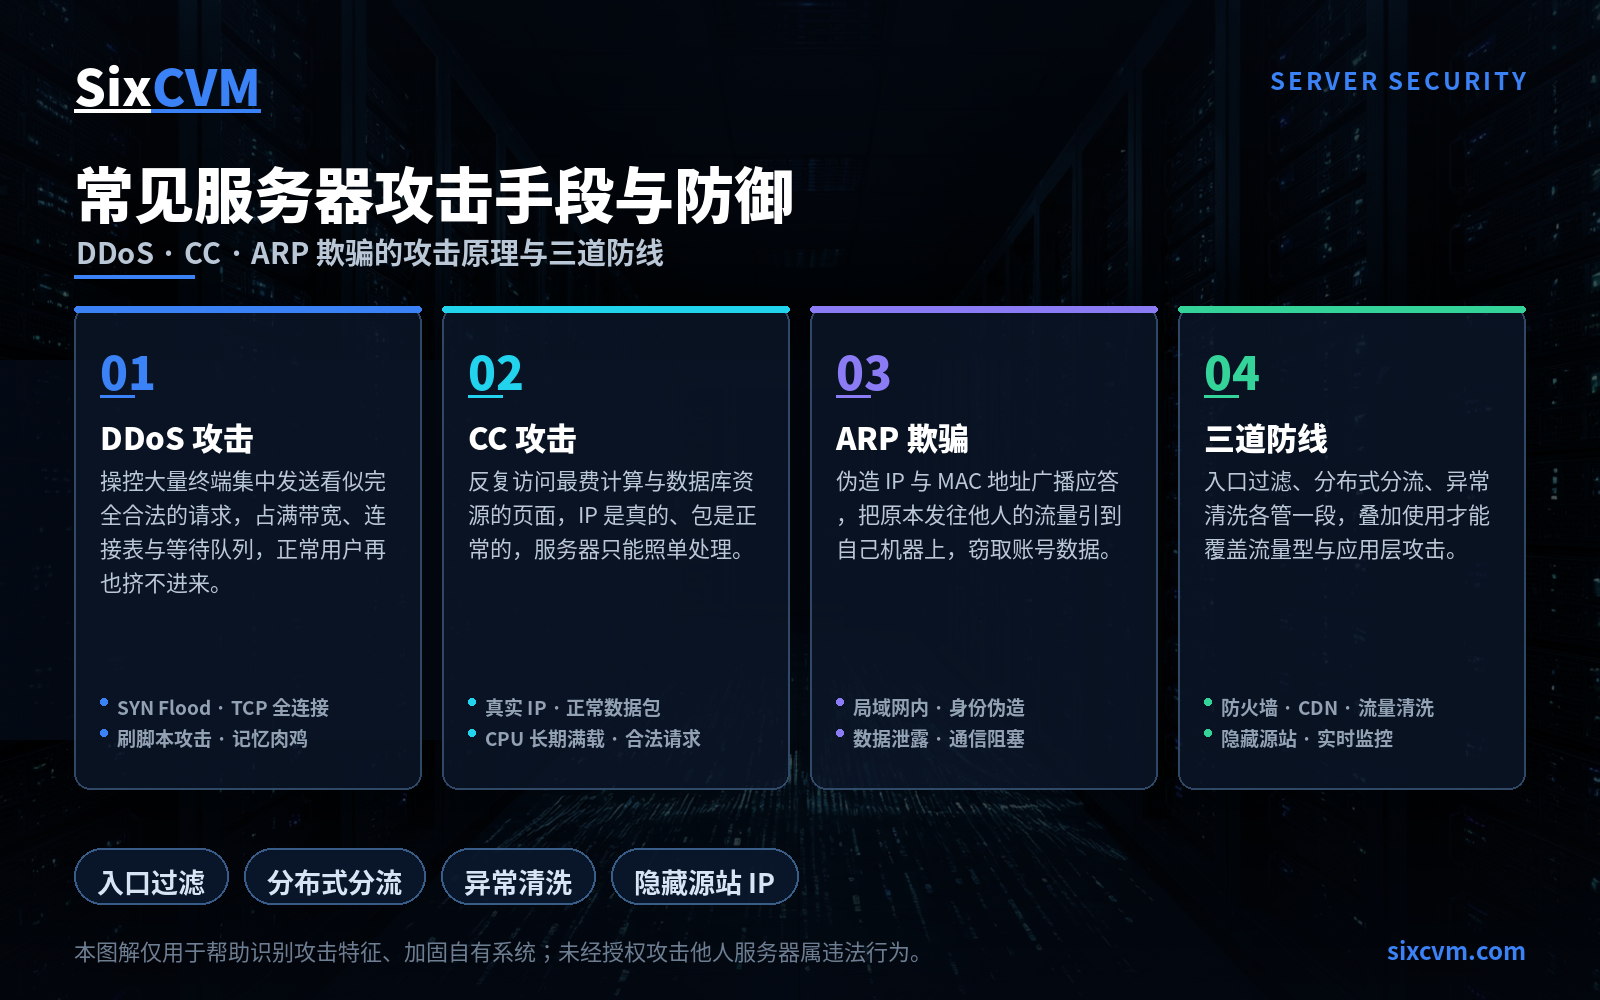
一、DDoS:用海量流量把服务压垮
DDoS 是出现最早、也最普遍的一类网络攻击,很多变种都是从它衍生出来的。它们的共同套路是:控制大量被入侵的终端(俗称"肉鸡"),集中朝目标发送看起来完全合法的请求,把带宽、连接表或处理队列占满,直到正常用户再也挤不进来。
下面三种是其中最有代表性的实现方式。
1. SYN Flood:只握手不完成,让你一直等
SYN Flood 利用的是 TCP 三次握手的固有缺陷。正常情况下,客户端发 SYN、服务器回 SYN-ACK 并留出一点资源等待对方确认、客户端再回 ACK,连接建立完成。
攻击者只做前两步:发出大量伪造源地址的 SYN 请求,拿到 SYN-ACK 后从不回 ACK。服务器这边每收到一个 SYN 就要挂起一条半开连接、等一个永远不会来的确认,等待队列被填满后,真实用户的连接请求就再也排不进来。目标机器本身没坏,只是资源被人用"排队占位"的方式耗干了。
识别信号:netstat 或 ss 中出现大量 SYN_RECV 状态连接;连接来源 IP 高度分散且不可回访。
2. TCP 全连接攻击:把连接数配额吃干净
这类攻击更"实在"——肉鸡会完整地跟目标服务器建立 TCP 连接,而不是像 SYN Flood 那样停在半路。单台机器能支撑的并发连接数是有上限的,连接表、内存和文件描述符都是有限资源,当海量真实连接同时挂着不放,服务器就会因为资源耗尽而无法响应新请求。
它有两个鲜明特点:能穿过不少传统防火墙(因为连接本身是"合法完整"的),以及容易被反向追查(因为肉鸡的真实 IP 暴露在连接记录里)。所以这类攻击通常依赖规模庞大的僵尸网络,成本和暴露风险都更高。
识别信号:ESTABLISHED 连接数异常膨胀且长期不降;单个 IP 或少量网段连接数畸高。
3. 刷脚本攻击:专挑数据库重活下手
这一类瞄准的是 ASP、JSP、PHP、CGI 等动态脚本程序。攻击者并不需要伪造什么畸形数据包,而是先建立正常连接,然后持续提交那些最费数据库资源的请求——比如带复杂条件的列表查询、模糊搜索、分页翻到底。
它高明的地方在于请求本身就是站点的正常功能,防火墙很难判定合法性。真正被消耗的是数据库的查询能力:连接数看起来正常,CPU 却长期被打满,页面越拖越慢。
识别信号:数据库慢查询陡增;某个接口的 QPS 与 CPU 占用严重不成比例;相同参数被高频重复提交。
二、CC 攻击:用"合法请求"慢慢耗死你
CC 攻击可以理解为针对应用层的持续骚扰。攻击者操控大量肉鸡,反复访问那些需要大量计算或数据库交互的页面(搜索页、登录页、动态列表页最典型),单个请求都完全正常,合起来却让 CPU 长期满载。
它之所以难缠,是因为三件事同时成立:IP 是真的、数据包格式是对的、请求参数也是有效的。服务器从协议层面找不出任何理由拒绝它们,只能一个一个照单处理,于是请求越排越长,最终正常访客被拖到超时。
识别信号:CPU 长时间满载但带宽并不夸张;请求来源集中在少数几个高消耗 URL;访问日志里同一批 IP 的请求间隔高度规律。
三、ARP 欺骗:不抢资源,直接伪造身份偷数据
ARP 欺骗的目标不是让服务瘫痪,而是窃取账号与数据。它利用的是 ARP 协议"只认应答、不做校验"的天然弱点:攻击者在局域网内持续广播伪造的 ARP 应答,声称"某个 IP 对应的 MAC 地址是我",于是原本要发往网关或同事主机的流量,被悄悄引到了攻击者的机器上。
副作用是它往往伴随大量 ARP 广播,把局域网的通信一起拖慢,因此既是数据泄露风险,也是可用性问题。
识别信号:同一 IP 频繁出现 MAC 地址变更;ARP 表里出现重复或冲突记录;局域网内出现非预期的中间设备。
四、三道防线:从入口到清洗
防御思路和前面对应的三种消耗一一对应。
|
防线 |
部署位置 |
主要挡住什么 |
|---|---|---|
|
防火墙 |
网络入口 |
过滤异常报文与非法连接,能拦下相当一部分 DDoS 流量。分网关防火墙与路由型防火墙两类,按网络拓扑选择 |
|
CDN 加速 |
分布在各地的边缘节点 |
把请求分散到镜像节点上,攻击流量被多点摊薄,源站几乎感受不到压力 |
|
流量清洗 |
服务商侧的专业设备与方案 |
对入站流量做实时监控,识别并丢弃异常成分,只把干净流量放行到源站 |
三者并不互斥,实际运维中通常是叠加使用:CDN 承接大部分流量型攻击,清洗设备处理漏过来的异常流量,防火墙守好主机入口;再加上限速、连接数限制、页面静态化等应用层手段,形成完整闭环。
五、几类攻击的速查对照
|
攻击类型 |
攻击者在消耗什么 |
最快见效的动作 |
|---|---|---|
|
SYN Flood |
半开连接队列 |
开启 SYN Cookies、缩短超时、入口限速 |
|
TCP 全连接 |
并发连接与内存 |
限制单 IP 连接数、部署清洗、封禁异常网段 |
|
刷脚本攻击 |
数据库查询能力 |
关键查询加缓存、限制频率、优化索引 |
|
CC 攻击 |
应用层 CPU |
限制连接、调短超时、静态化、分析可疑 IP |
|
ARP 欺骗 |
局域网内的身份信任 |
绑定 IP-MAC、启用动态 ARP 检测、划分 VLAN |
六、常见问题(FAQ)
Q1:DDoS 和 CC 攻击有什么区别?DDoS 主要在网络层和传输层拼带宽、拼连接数,特征通常是带宽曲线陡增;CC 打的是应用层,特征往往是带宽不夸张但 CPU 长期满载。前者容易被流量监控发现,后者要靠应用日志和访问模式分析才能识别。
Q2:装了防火墙是不是就安全了?防火墙能过滤掉一部分非法报文,但挡不住那些"完全合法"的请求(比如 CC 和刷脚本)以及来源分散的大规模流量。它更适合作为入口的第一道过滤,而不是全部依靠它。
Q3:为什么推荐用 CDN 来扛攻击?CDN 的价值在于把攻击流量分散到大量边缘节点上,同时隐藏源站真实 IP。攻击者找不到直接打源站的入口,攻击成本自然上升。它对中小站点的性价比尤其高。
Q4:ARP 欺骗是不是只影响局域网?ARP 本身是局域网协议,所以它的直接作用范围在同一个二层网络内。但危害不限于"网断了"——数据被中间人截获、登录凭据泄露,往往是更严重的后果。
Q5:流量清洗和 CDN 是二选一吗?不是,二者互补。CDN 摊薄流量、隐藏源站;清洗设备在服务商侧对入站流量做精筛。高防场景下常见做法是二者结合,再配合主机侧限速策略。
Q6:作为网站运营者,平时最该做的三件事是什么?一是把防护分层做起来(CDN + 清洗 + 主机加固);二是把访问日志和流量曲线盯住,早发现早处置;三是给关键业务准备可快速切换的备份或灾备方案。
关于 SixCVM
SixCVM 是面向跨境业务与延迟敏感应用的云服务器服务商,在香港、日本、美国、韩国、新加坡、台湾、越南运营七大核心节点,采用 CN2 GIA 与 BGP 优化线路,香港节点延迟可低至 10ms 以内。产品覆盖云服务器(VPS)、GPU 服务器(NVIDIA A100 / H100 / RTX 系列)、独立服务器、裸金属服务器与域名注册,全线配备 NVMe SSD,支持分钟级开通、弹性升降配、快照备份与负载均衡。
针对本文讨论的各类攻击,SixCVM 提供网络层基础防护与系统加固建议,支持通过快照快速回滚到受损前的状态,帮助游戏、直播、跨境电商等业务在遭遇攻击后尽快恢复服务。配合 99.9% SLA 与 7×24 小时技术支持,为业务连续性多加一层保障。
本文仅用于帮助用户识别攻击特征、加固自有系统。任何未经授权对他人服务器发起测试或攻击的行为均属违法,请勿尝试。