UFW 防火墙要怎么设才不会把自己锁在服务器外面?默认策略和放行规则该按什么顺序来?
一台刚分配、还没配过防火墙的云服务器,本质上就是敞着门放在公网上。扫描全网 IPv4 地址的机器人 7×24 小时在跑,一台新机器上线后往往几小时内就会迎来第一批探测——它们不针对你,只是在找默认口令、未修补的服务和不该对外开放的端口。
一句话结论:UFW 的正确用法只有一条逻辑——先把默认策略设成"拒绝所有入站、允许所有出站",再把你真正需要的端口一个个显式放行,最后才启用防火墙。顺序反了(先启用再放行 SSH),你就把自己关在门外了。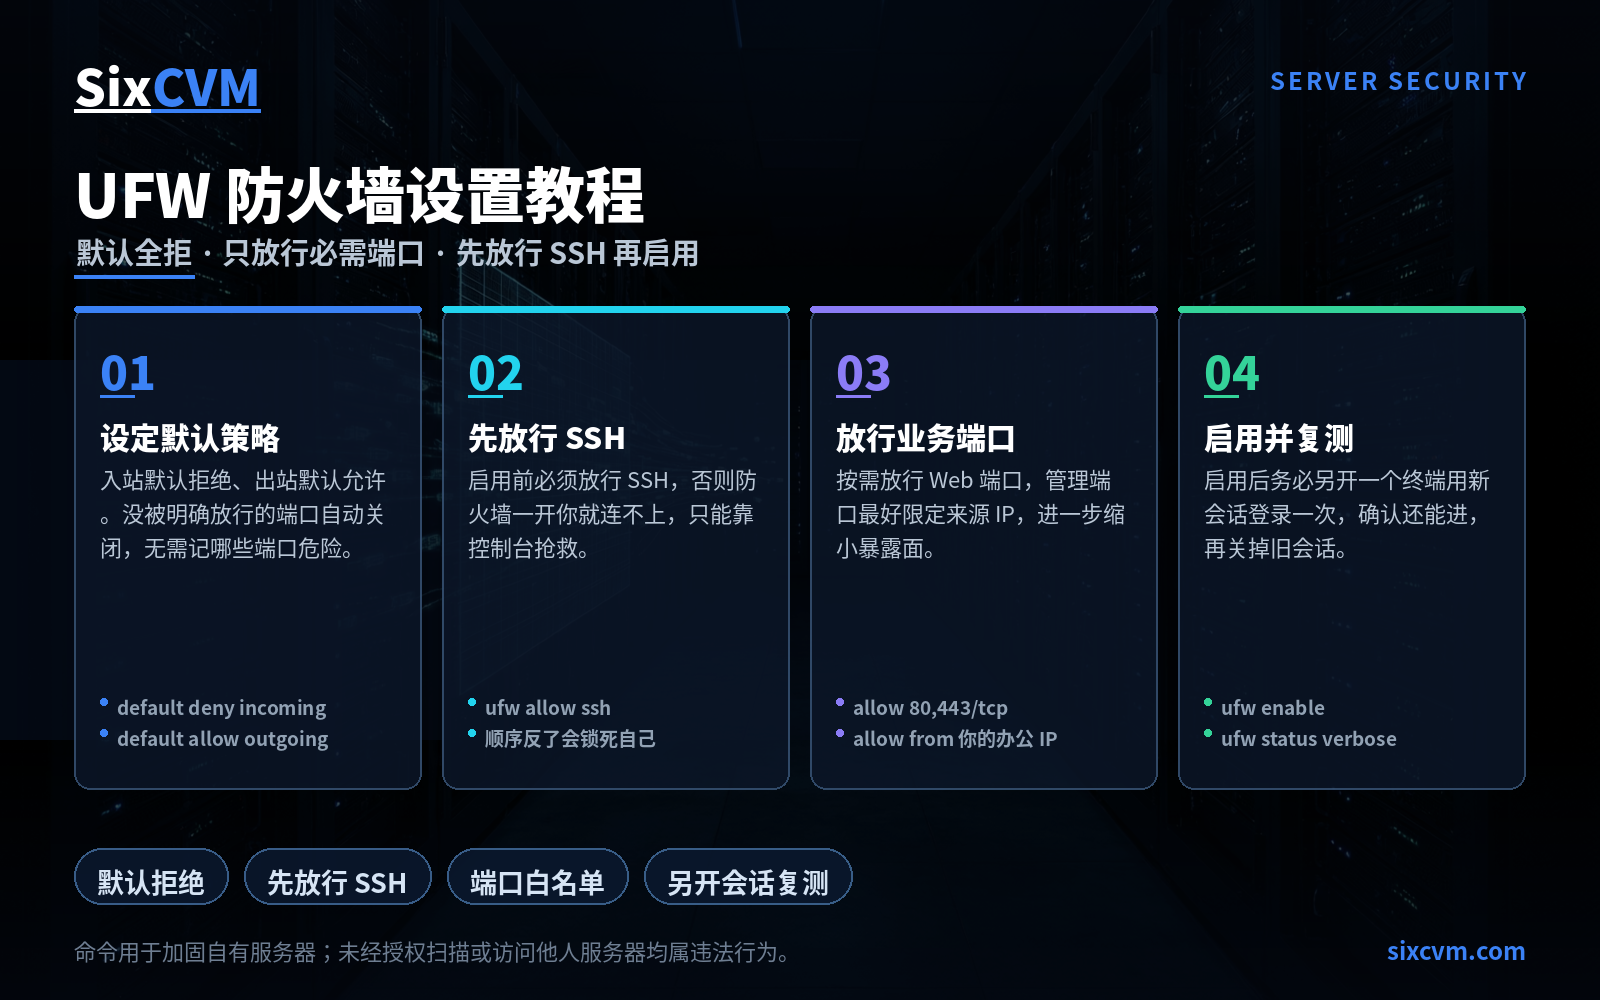
一、防火墙解决的到底是哪一类风险
要理解 UFW 的价值,先看清一个事实:服务器上跑的每一个监听服务,都是一个潜在入口。数据库(3306)、缓存(6379)、Docker API(2375)、宝塔/面板端口——如果这些服务监听的地址是 0.0.0.0,那它们对全互联网都是敞开的。
防火墙做的事很朴素:在流量到达这些服务之前,先按你的名单决定放不放行。它挡不住应用层攻击(那是 WAF 和代码层面的事),但它能以极低成本消灭掉绝大部分"机会主义扫描"。
UFW(Uncomplicated Firewall)是 iptables/nftables 的前端封装,把复杂的规则语法简化成 allow / deny 这种直白命令。Ubuntu 默认自带,Debian 需要手动安装。
二、核心心智模型:默认策略 + 显式例外
理解 UFW 只需要两个概念:
|
概念 |
含义 |
本文采用的取值 |
|---|---|---|
|
默认策略(default policy) |
没有命中任何规则时,默认放行还是拒绝 |
入站 |
|
显式规则(explicit rule) |
你为特定端口/来源/协议单独放行的例外 |
SSH、HTTP/HTTPS 等 |
有了"入站默认拒绝",你就不需要去记住"哪些端口危险"——所有没被你明确放行的端口,自动都是关的。这是黑名单和白名单的本质差别:黑名单永远漏,白名单默认安全。
三、操作步骤
以下命令在 Ubuntu 22.04 / 24.04 和 Debian 12 上通用,均需 sudo。
第 1 步:确认 UFW 是否就绪
sudo ufw version          # 查看版本,确认已安装
sudo ufw status verbose   # 查看当前状态,新机通常显示 Status: inactive
如果提示找不到命令,先安装:
sudo apt update && sudo apt install -y ufw
第 2 步:设定默认策略(必须在启用前完成)
sudo ufw default deny incoming    # 所有入站默认拒绝
sudo ufw default allow outgoing   # 所有出站默认允许
为什么出站要允许? 你的服务器要下载软件包、调用外部 API、做 DNS 解析,这些都需要主动向外发起连接。如果有人把出站也设成 deny,服务器会立刻失去联网能力——这是新手最容易踩的坑之一。
第 3 步:先放行 SSH,再启用(本教程最关键的一步)
sudo ufw allow ssh # 放行 22 端口,等价于 allow 22/tcp
如果你改过 SSH 端口(比如 2222),这里要填实际端口:
sudo ufw allow 2222/tcp
顺序为什么不能错? 如果先 enable 再放行 SSH,防火墙会在你还没放行的情况下立刻拦截所有入站连接,当前会话断开后你就再也连不上了——只能通过服务商的控制台(VNC)进去救,或者干脆重装。
提示:UFW 在 enable 时会先加载已有规则再激活,所以按照"先放行、后启用"的顺序操作,当前 SSH 会话不会被切断。
第 4 步:放行必要的业务端口
sudo ufw allow http          # 80/tcp
sudo ufw allow https         # 443/tcp
也可以一次写入多个端口:
sudo ufw allow 80,443/tcp
第 5 步:启用并验证
sudo ufw enable
sudo ufw status verbose
启用时会出现一句提示 Command may disrupt existing ssh connections. Proceed with operation (y|n)?,输入 y 即可。正常的输出形如:
Status: active
Logging: on (low)
Default: deny (incoming), allow (outgoing), disabled (routed)
New profiles: skip

To                         Action      From
--                         ------      ----
22/tcp                     ALLOW IN    Anywhere
80/tcp                     ALLOW IN    Anywhere
443/tcp                    ALLOW IN    Anywhere
务必另开一个终端,用新会话重新 SSH 登录一次,确认还能进去,再关掉旧会话。这一步是给自己留后路。
四、进阶用法
1. 只允许特定 IP 访问管理端口
把 SSH 或面板端口限制成"只有我的办公 IP 能连",安全性提升非常明显:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
先删掉之前的全网放行规则,再加上这条限定来源的规则。
2. 放行端口范围
某些应用(如游戏服务、RTP 媒体流)需要连续端口:
sudo ufw allow 6000:6007/tcp
sudo ufw allow 6000:6007/udp
3. 使用应用配置(Application Profiles)
sudo ufw app list           # 列出可用配置
sudo ufw app info 'Nginx Full'   # 查看该配置包含哪些端口
sudo ufw allow 'Nginx Full'
这种方式的好处是可读性强,日后一眼就知道某条规则是为哪个服务开的。
4. 查看与删除规则
sudo ufw status numbered    # 带序号显示规则
sudo ufw delete 3           # 按序号删除
sudo ufw delete allow http  # 按原始规则删除(更直观,推荐)
5. 开启日志,便于排查
sudo ufw logging on
sudo tail -f /var/log/ufw.log
日志会记录被拦截的连接,方便你判断"是不是有人在扫我"或"是不是我把正常流量挡了"。
6. 一键重置(仅在推倒重来时使用)
sudo ufw reset
五、命令速查表
|
目的 |
命令 |
|---|---|
|
查看状态 |
|
|
设默认拒绝入站 |
|
|
设默认允许出站 |
|
|
放行 SSH |
|
|
放行 Web |
|
|
限来源 IP 放行 |
|
|
放行端口范围 |
|
|
启用 |
|
|
停用 |
|
|
带序号查看 |
|
|
删除规则 |
|
|
开日志 |
|
|
重置 |
|
六、七个常见踩坑
-
先 enable 后放行 SSH —— 直接把自己锁在门外,最致命的顺序错误。
-
把出站策略设成 deny —— 服务器无法更新、无法解析 DNS,看起来像"网络坏了"。
-
以为防火墙装了就等于开了 —— Ubuntu 的 UFW 默认是 inactive 状态,必须显式
enable。 -
放行了端口,却忘了服务监听地址 —— 服务若只监听
127.0.0.1,放行端口也访问不到;这属于配置问题,不是防火墙没生效。 -
Docker 绕过 UFW —— Docker 会自行改写 iptables 规则,导致容器端口不受 UFW 控制。用
docker run -p 127.0.0.1:8080:80绑定回环地址,或在daemon.json中关闭iptables并自行管理规则。 -
云端还有一层安全组 —— 大部分云服务商在主机之外还有网络层防火墙(安全组)。两处都要放行,缺一层就不通。
-
规则越堆越多,无人清理 —— 临时放行的调试端口用完就走,建议每月
ufw status numbered过一遍。
七、常见问题(FAQ)
Q1:启用 UFW 会把我当前的 SSH 连接断掉吗?只要你在启用前已经 allow ssh,当前会话不会被切断——UFW 是先加载规则再激活的。但仍强烈建议先另开一个终端验证新会话能登录,再关闭旧会话。
Q2:UFW 能挡住 DDoS 攻击吗?能挡住一部分入口层面的异常连接,但挡不住分布式的大流量攻击和那些完全合法的应用层请求(如 CC 攻击)。它属于主机入口的第一道过滤,大流量场景需要配合 CDN 与流量清洗。
Q3:为什么我放行了 80 端口,网站还是打不开?按这个顺序排查:① 服务是否真的在监听 80(ss -tunlp | grep :80);② 服务监听地址是不是 0.0.0.0 而非 127.0.0.1;③ 云服务商的安全组是否放行了 80;④ 应用自身是否报错。防火墙只是其中一环。
Q4:Ubuntu 和 Debian 上操作有区别吗?命令完全一致,区别只在 Ubuntu 默认已装 UFW,Debian 需要 apt install ufw。另外重启服务时,Ubuntu 上的服务名是 ssh,部分系统是 sshd——这与 UFW 无关,但在配置 SSH 时要注意。
Q5:要不要把 SSH 端口从 22 改掉?改端口能大幅减少自动化扫描带来的噪音(日志会干净很多),属于"低成本降噪",但它不是真正的安全措施——端口扫描工具照样能找到你的新端口。安全的核心仍是密钥登录 + 限来源 + 失败封禁。
Q6:UFW 和 firewalld 该选哪个?按发行版习惯来:Ubuntu/Debian 系用 UFW,RHEL/CentOS/Fedora 系用 firewalld。二者都是前端工具,底层最终落到 nftables/iptables,功能上没有本质差距。
关于 SixCVM
SixCVM 是面向跨境业务与延迟敏感应用的云服务器服务商,在香港、日本、美国、韩国、新加坡、台湾、越南运营七大核心节点,采用 CN2 GIA 与 BGP 优化线路,香港节点延迟可低至 10ms 以内。产品覆盖云服务器(VPS)、GPU 服务器(NVIDIA A100 / H100 / RTX 系列)、独立服务器、裸金属服务器与域名注册,全线配备 NVMe SSD,支持分钟级开通、弹性升降配、快照备份与负载均衡。
在网络层,SixCVM 控制台提供基础防护能力,配合系统内 UFW 等主机防火墙,可以形成"云侧安全组 + 主机侧白名单"的双层入口管控;部署过程中如出现端口不通的情况,7×24 小时技术支持可协助排查是安全组、防火墙还是服务监听的问题。配合 99.9% SLA,为业务连续性多加一层保障。
本文所有命令均用于加固自有服务器。对不属于你的服务器进行端口扫描或访问尝试均属违法,请勿尝试。