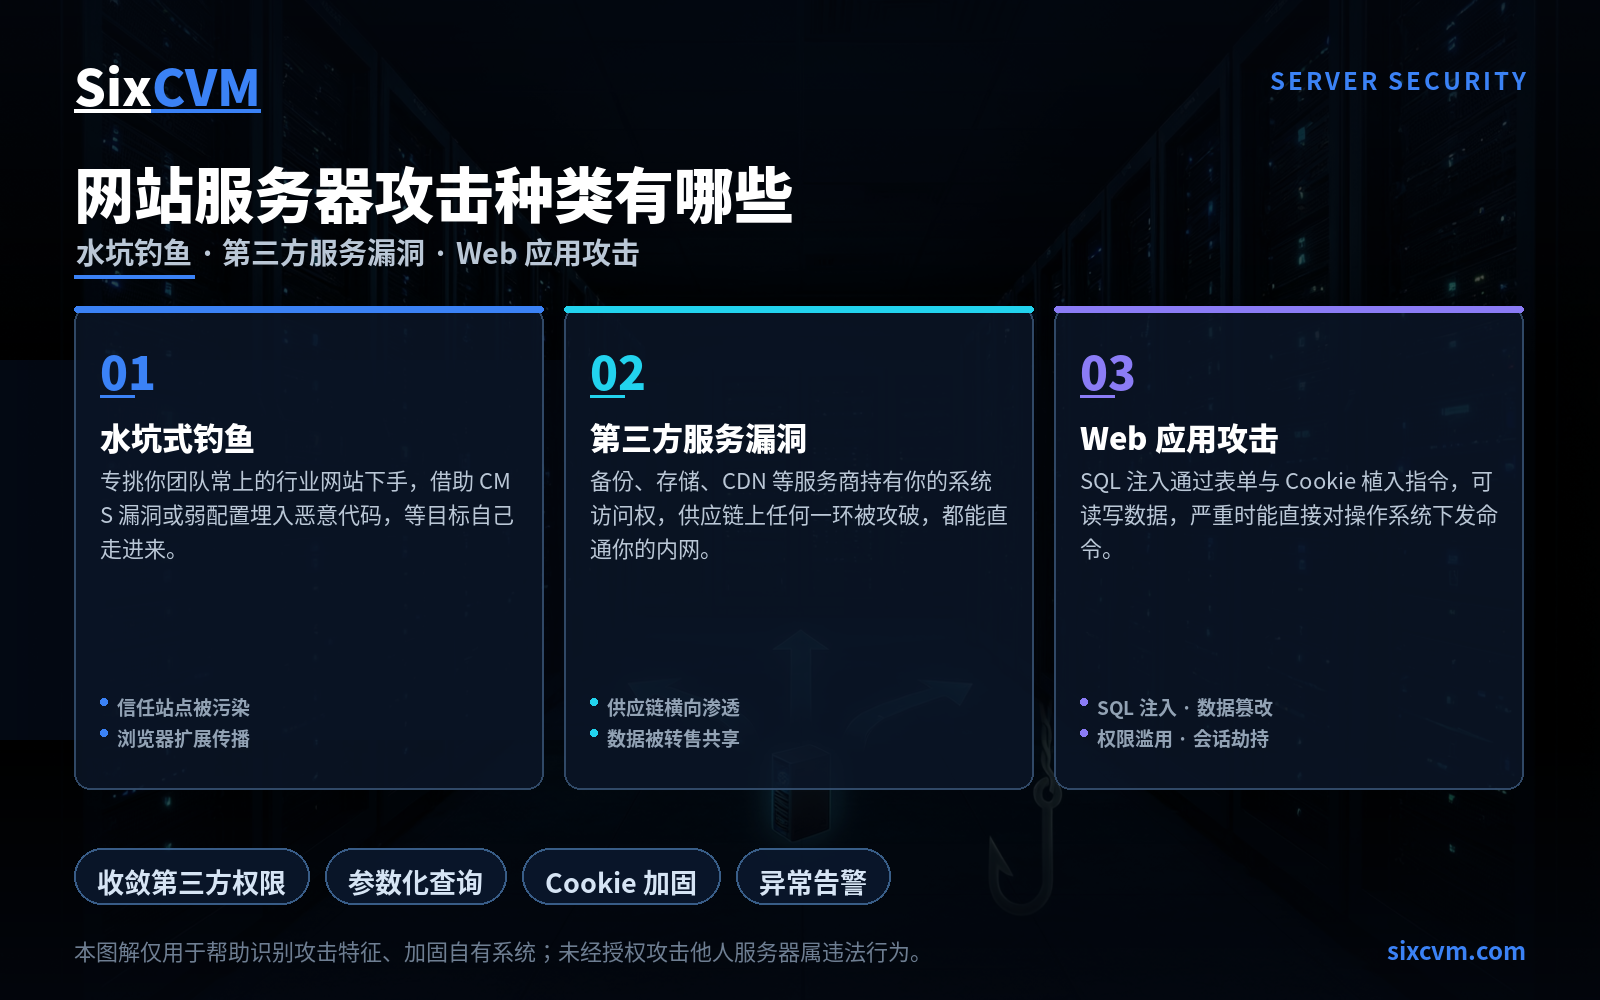
网站被黑带来的损失,往往比"数据被拿走"更麻烦:IP 信誉一旦被拉低,你的域名会被搜索引擎降权、邮件会被收件方直接拒收,恢复正常排名可能需要数月。而那些藏在数据库里的恶意脚本,可能在入侵发生很久以后才被触发。
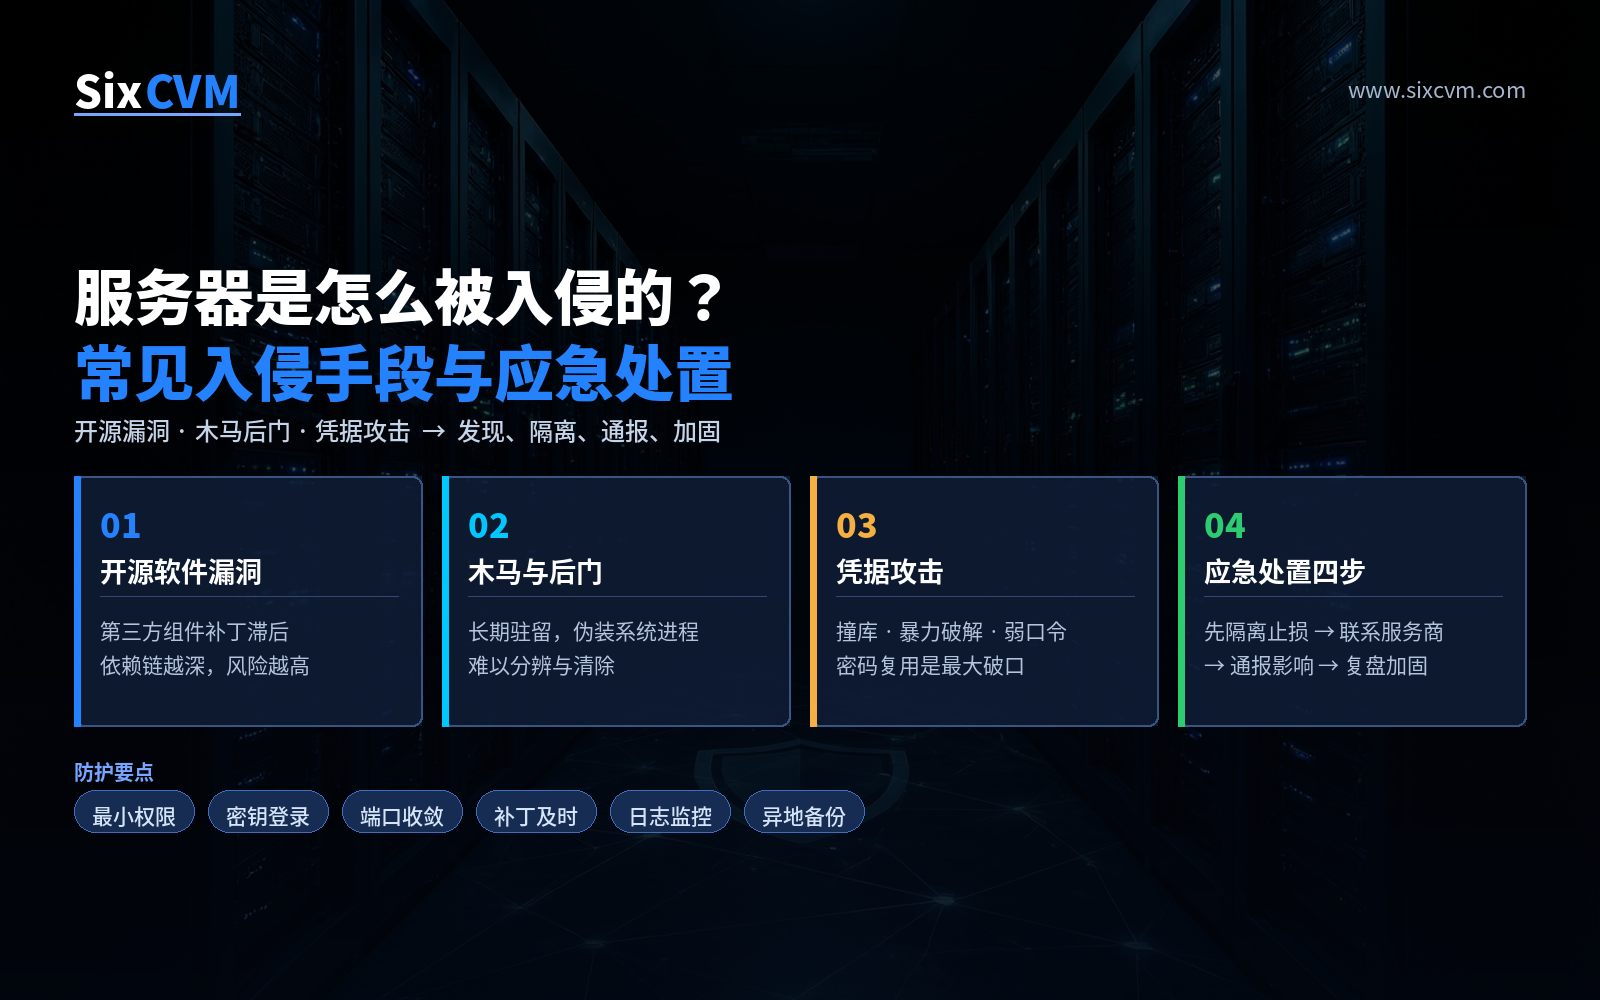
而绝大多数网站被攻破,原因并不复杂——不是对手太高明,而是自己把入口留在了明面上。下面三个环节,覆盖了绝大多数真实事故。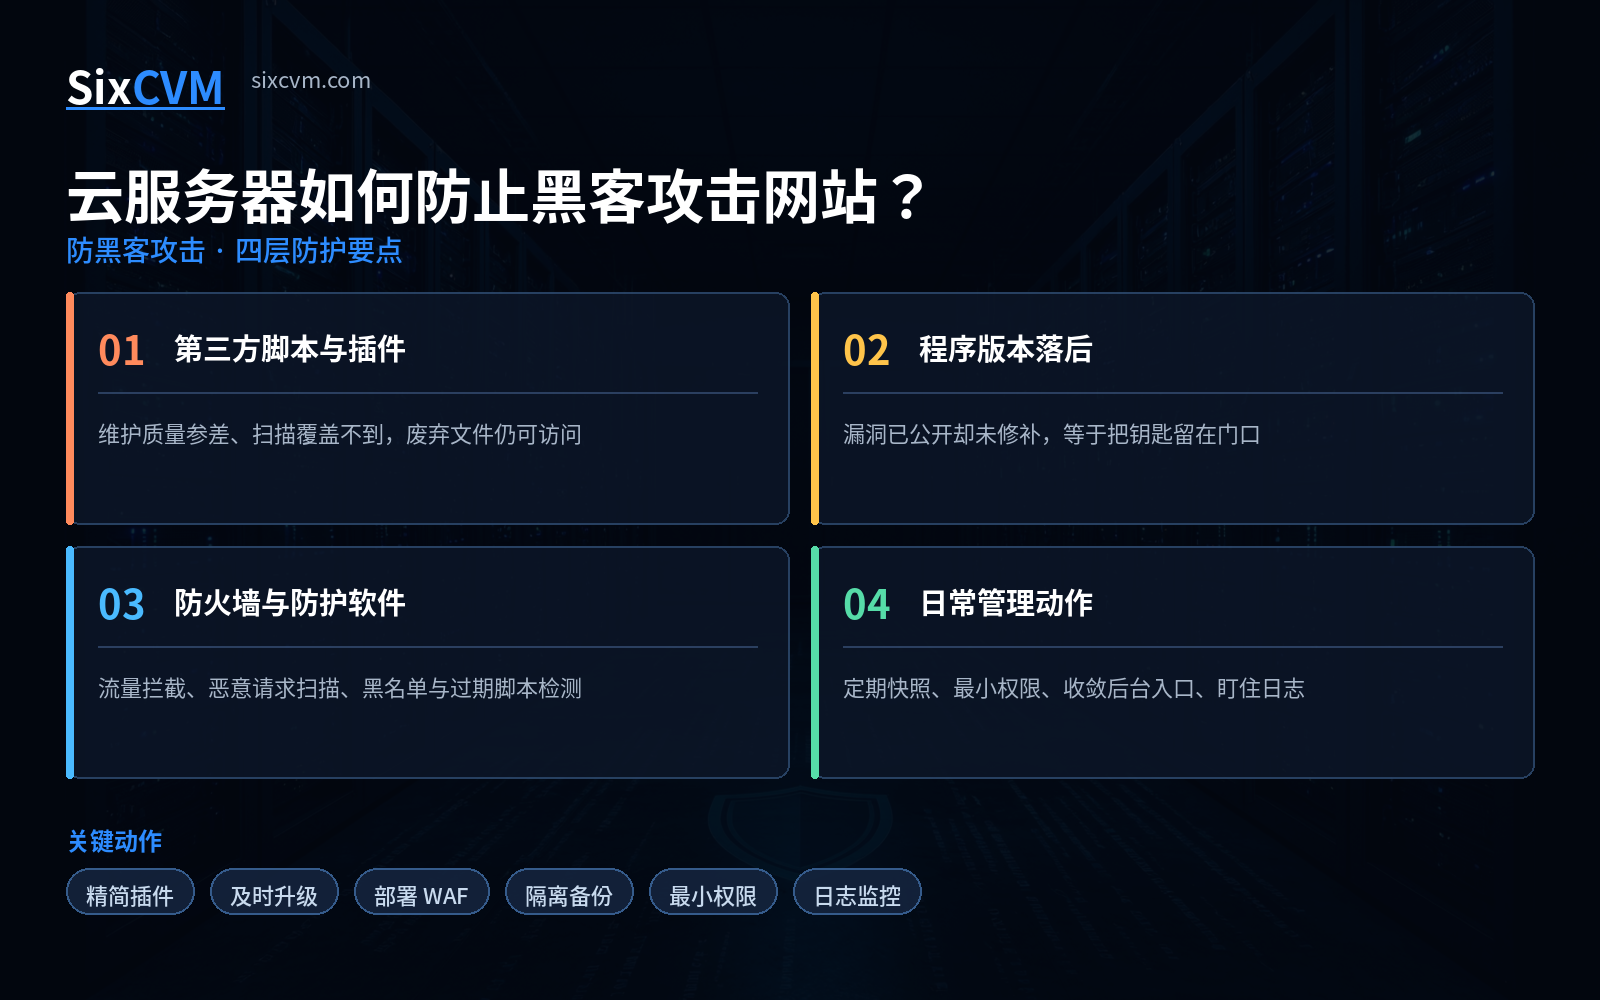
一、第三方脚本与插件:最大也最容易被忽略的入口
黑客很少直接去攻破一个成熟框架的核心代码,他们更愿意挑围绕主程序安装的插件、主题和第三方扩展下手。原因很直接:
-
这类脚本由无数不知名的开发者维护,质量参差,更新节奏也各不相同
-
数量越多,被漏检的概率越高,安全扫描通常只会覆盖主程序本身
-
一个长期没人维护的插件,可能已经停止更新,却仍在你的站点上运行
-
更麻烦的是,你已经卸载的插件留下的残留文件,仍然可以处于可访问状态
要做的事很明确:把插件和扩展的数量压缩到真正必要的范围内;对不再使用的,要完整删除文件而不只是后台停用;同时定期核查目录里是否存在早已废弃的脚本文件。
一句话——入口越少,需要防守的面积就越小。
二、程序版本落后:等于把已知的钥匙留在门口
漏洞本身不可怕,可怕的是漏洞已经公开、补丁已经发布,而你还在跑旧版本。
安全公告一旦发布,攻击工具的传播速度往往快得惊人。此时尚未升级的站点,等于把一把"公开的钥匙"挂在了门外,任何掌握该脚本的人都可以直接尝试利用。
个中逻辑值得说清楚:程序发布新版本,大部分时候并不是为了加功能,而是为了修掉已经被发现的安全缺陷。 所以更新的意义不在于"用上新特性",而在于"关掉一个已经敞开的门"。
因此,凡是主程序、插件、主题、依赖库发布了新版本,都应当尽快完成升级,尤其是标记为安全更新的那一类。升级前做好快照备份,留好回滚路径,就可以把风险控制到最低。
三、防火墙与防护软件:把扫描和拦截前置
除了自己动手清理,还应当让专业的工具替你盯住持续性的攻击尝试。部署在服务器前端的防护软件,通常能覆盖以下几件事:
-
流量拦截:识别并阻断针对服务器的 DDoS 攻击与异常连接
-
恶意请求扫描:检查试图注入 SQL 语句的请求,在到达数据库之前就拦下来
-
自动清理:识别并移除被植入的恶意插件与可疑文件
-
信誉监控:跟踪你的 IP 在黑名单库、主流浏览器和搜索引擎中的信誉状态
-
过期检测:扫描站点上是否存在长期未更新的脚本,提醒你及时处理
需要注意,防护软件是"减轻风险"的工具,不是"消除风险"的通行证。它无法替你修补程序逻辑本身的缺陷,也无法阻止你自己把后台密码设成 123456。它和前面的脚本清理、版本升级是互相配合的关系,缺一不可。
四、日常应当坚持的管理动作
安全不是一个一次性任务,而是一组需要长期坚持的动作。下面这些做起来都不难,但坚持下来收益极大:
-
保持备份:定期快照,且把备份放在与生产环境隔离的位置
-
收敛后台入口:修改默认登录路径、限制来源 IP、开启双因素认证
-
最小权限原则:数据库账号、运行账号都只授予完成工作所必需的权限
-
盯住日志:定期查看异常登录与可疑请求,早发现远比早修补更重要
-
订阅安全公告:主程序与插件的更新通知,能让你第一时间做出反应
五、三个环节速查表
|
环节 |
本质原因 |
最快见效的动作 |
|---|---|---|
|
第三方脚本与插件 |
维护质量参差、扫描覆盖不到、废弃文件仍可访问 |
精简数量、彻底删除、定期核查残留 |
|
程序版本落后 |
漏洞已公开但未修补,等于公开的钥匙 |
及时升级、标记安全更新优先、升级前快照 |
|
缺乏防护软件 |
无人持续盯守,攻击尝试无人拦截 |
部署 WAF、开启恶意请求扫描与黑名单监控 |
|
日常管理松散 |
权限过大、备份缺失、日志无人看 |
最小权限、隔离备份、定期查日志 |
六、常见问题
Q1:装了一款安全插件,是不是就不用管升级了?不是。安全插件能拦截外部请求,但无法修复程序内部已被利用的逻辑缺陷。二者必须同时做。
Q2:网站访问量很小,也可能被攻击吗?会,而且往往更危险。自动化扫描工具是全网无差别投递的,与小站点体量无关;小站通常疏于维护,反而更容易被选中当作跳板。
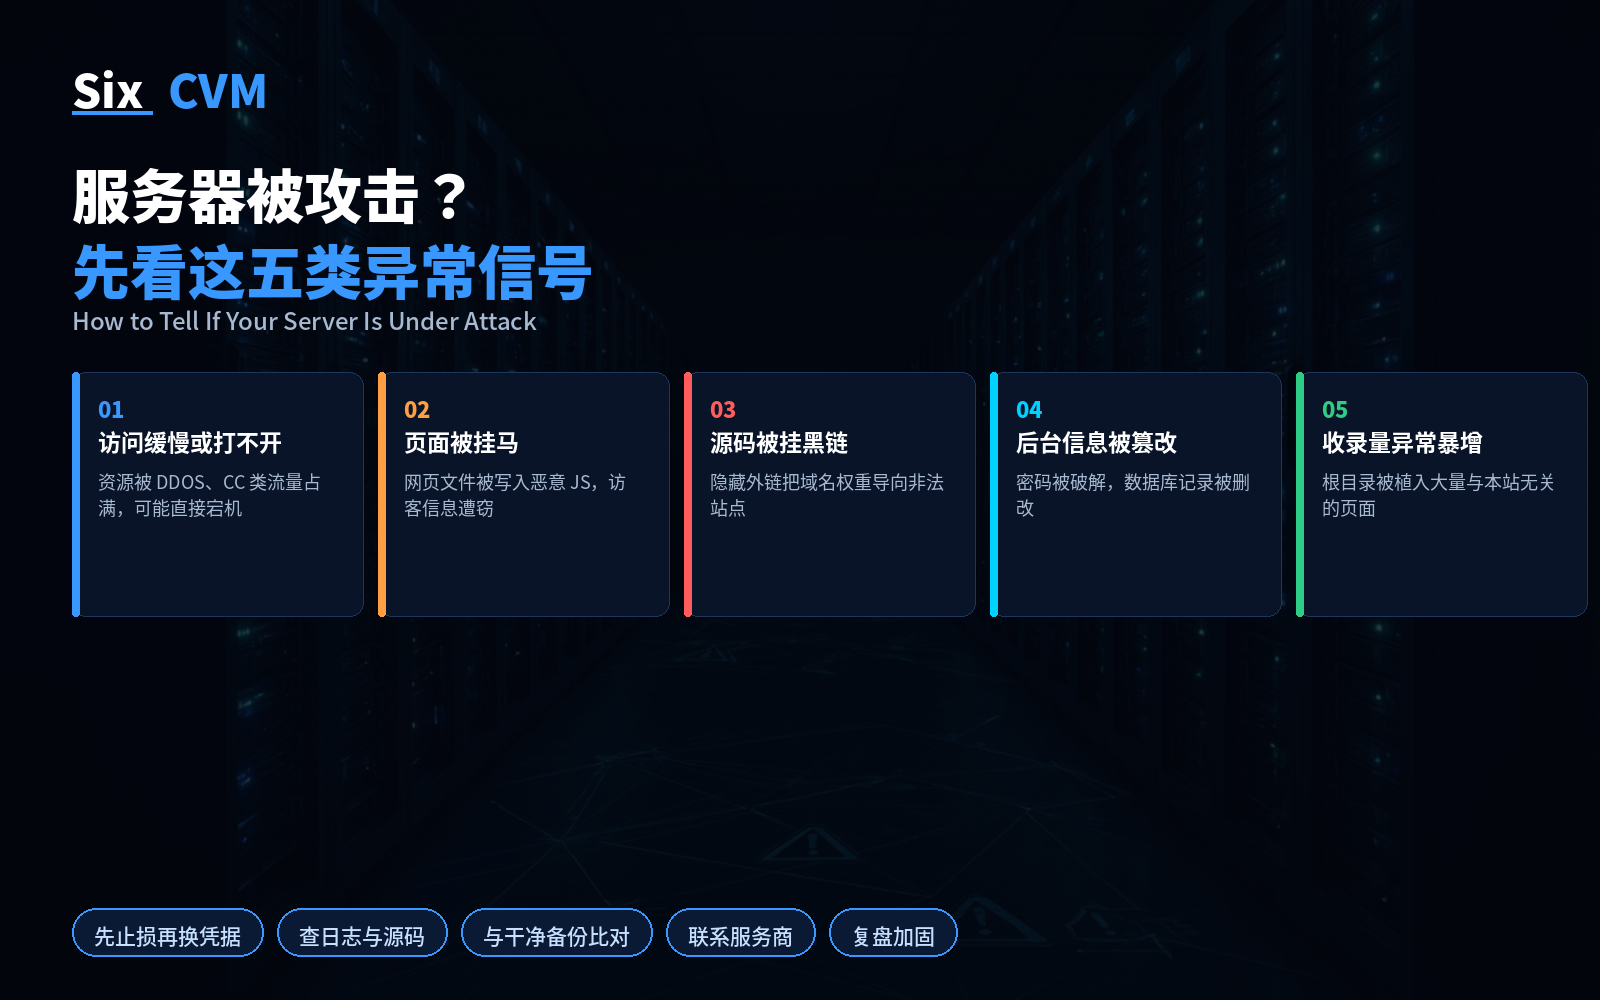
Q3:怎么判断网站已经被入侵了?可关注几类信号:搜索引擎结果中出现陌生内容或大量非正常跳转、服务器出现无法解释的流量与进程、文件修改时间异常、收到 IP 被列入黑名单的通知。
Q4:升级会不会把网站弄坏?有可能,但可以通过流程控制。做法是:升级前创建快照 → 在测试环境先验证 → 确认无误再上生产 → 保留回滚路径。有备份在手,升级的风险是可控的。
关于 SixCVM
SixCVM 是一家面向跨境业务的全球云服务器服务商,在香港、日本、美国、韩国、新加坡、台湾、越南部署七大核心节点,通过 CN2 GIA / BGP 优化线路接入,香港节点延迟低至 10ms 以内,为需要同时兼顾国内访问速度与海外业务部署的用户提供稳定选择。
产品线覆盖云服务器 VPS、GPU 服务器(NVIDIA A100 / H100 / RTX 系列)、独立服务器、裸金属服务器与域名注册,全系采用 NVMe SSD 存储,支持分钟级开通、弹性升降配、负载均衡与快照备份,提供 99.9% SLA 保障与 7×24 小时技术支持。
在安全层面,SixCVM 为所有节点提供网络层基础防护,配合系统级加固建议与快照回滚能力,帮助你在遇到异常流量或误操作时快速恢复到正常状态。