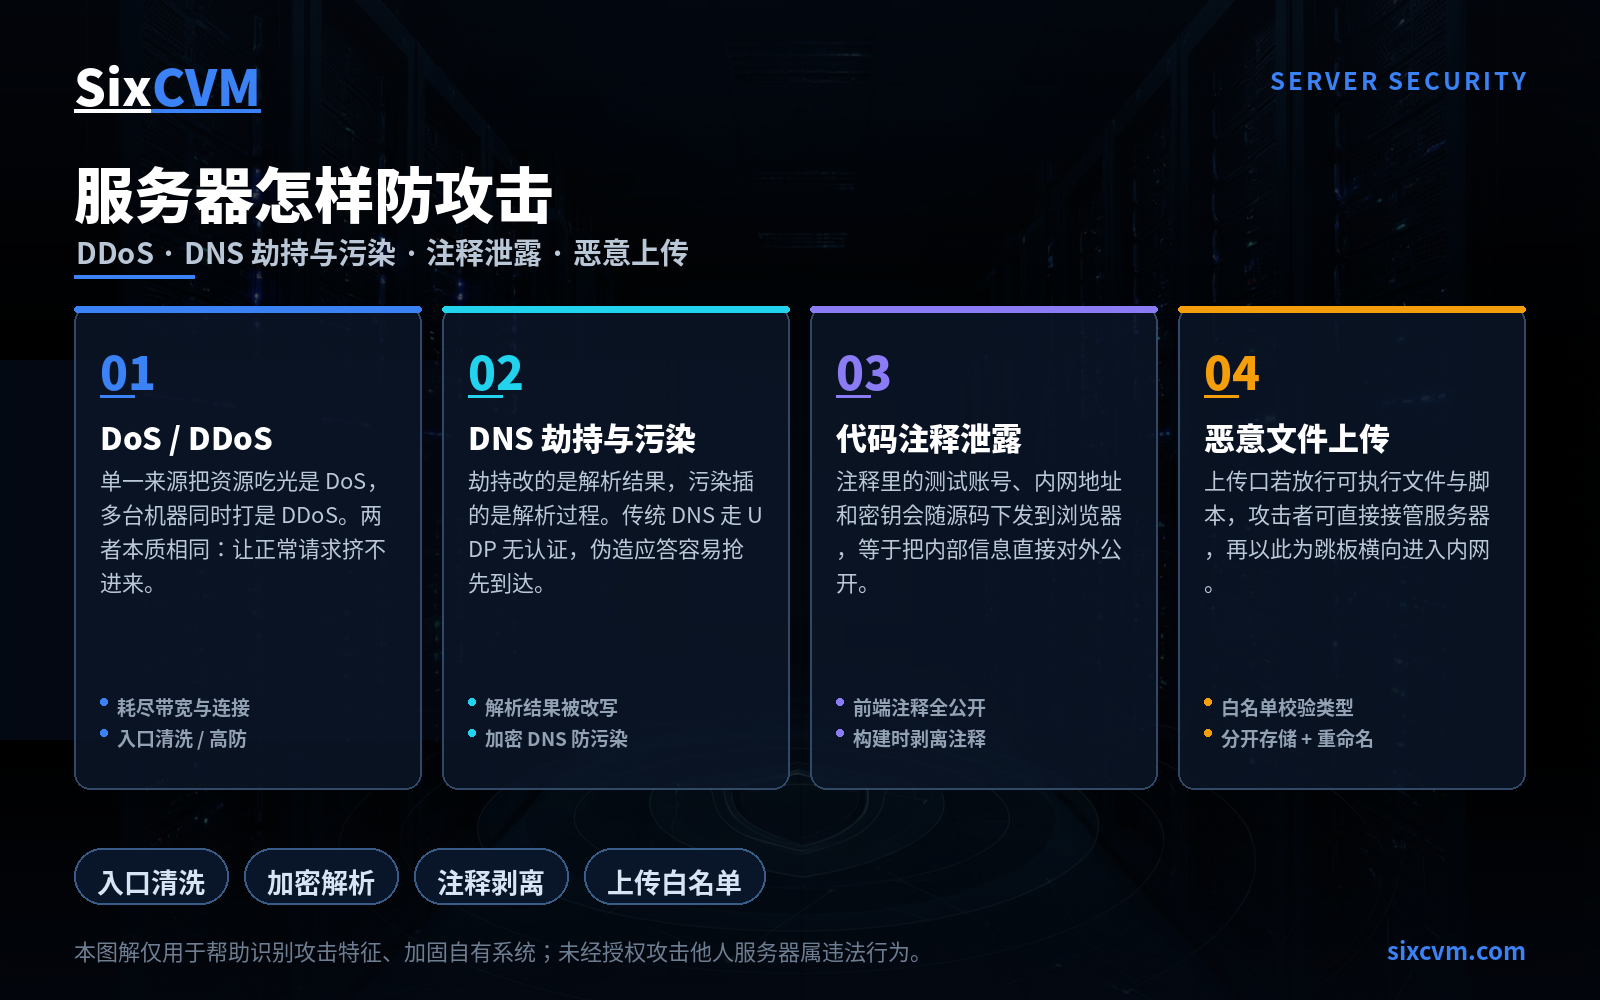
服务器为什么会被攻击?漏洞、桌面终端、脚本和邮件分别是怎么被入侵者利用的?
网络越普及,服务器承受的攻击面就越大。很多管理员以为服务器出事一定是"系统不够硬",其实切口往往来自五个完全不同的方向——有的在服务器内部,有的根本不在服务器上,而在员工每天在用的浏览器和邮箱里。
一句话结论:服务器被攻破,通常不是某一道防线被强行撞开,而是"服务器侧漏洞 + 终端侧漏洞 + 脚本与邮件带来的内容风险 + 防护工具缺位"这几件事同时出现的结果。堵住任意一环,攻击成本都会大幅上升。
下面按入口拆开来讲。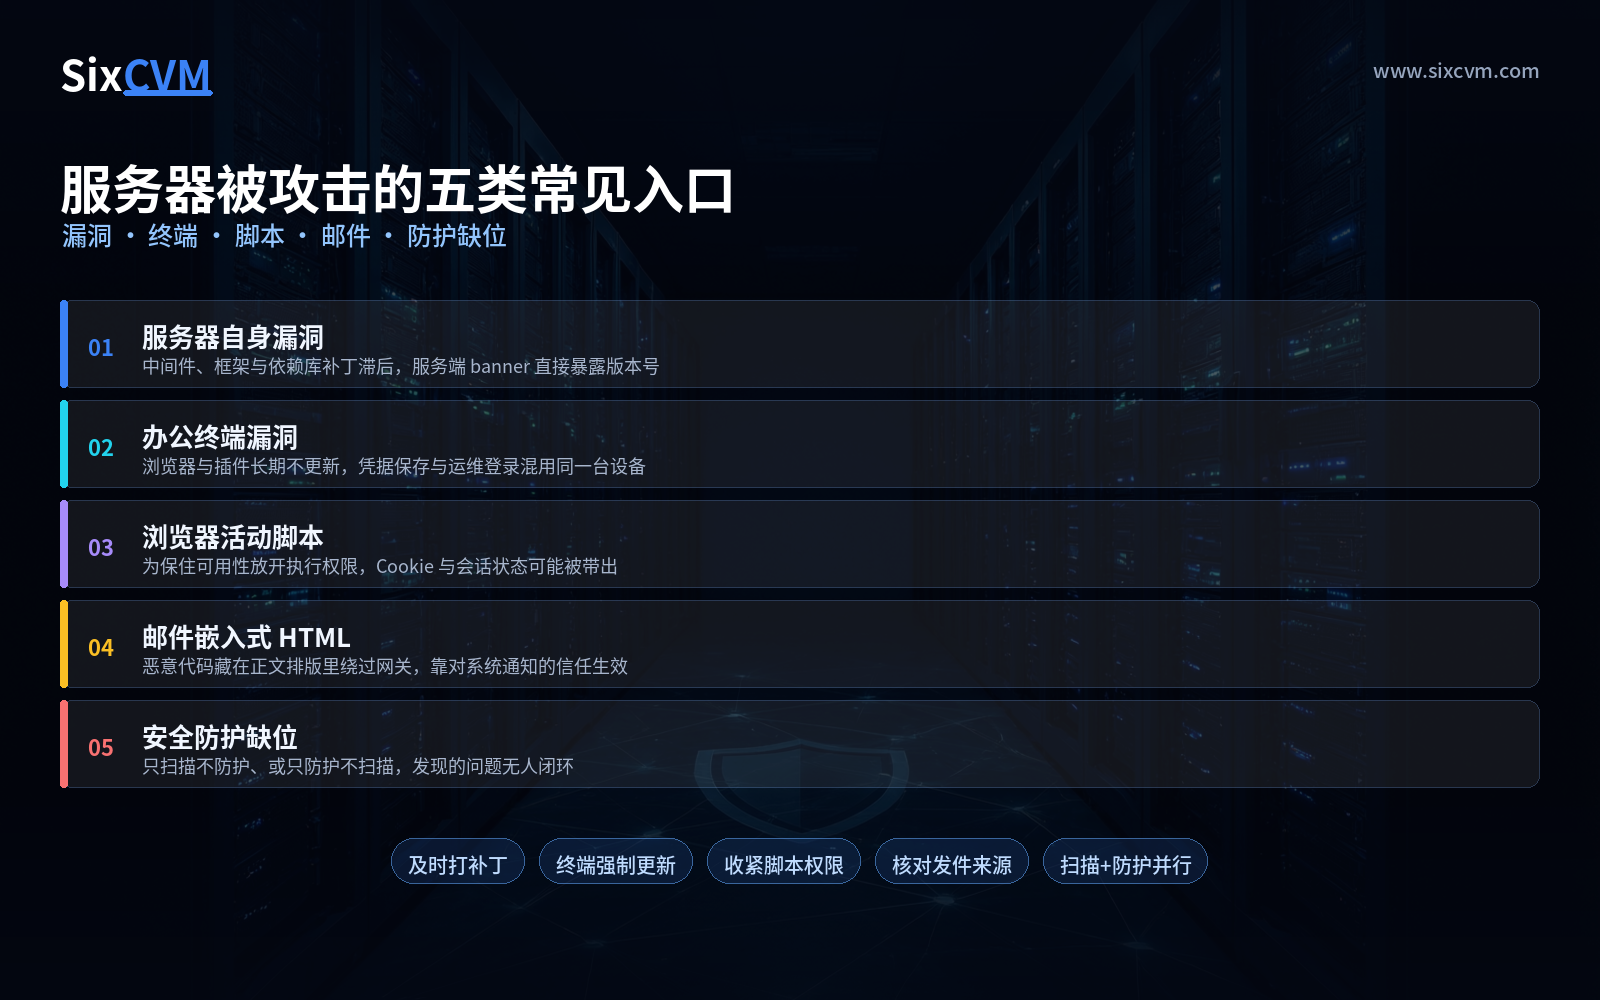
1. 服务器自身存在的漏洞
服务器就是一台跑着操作系统和一堆中间件的机器,只要其中任何一层没有及时打补丁,就等于给入侵者留了一扇没锁的窗。常见的薄弱点并不在内核,而在中间件、框架和第三方依赖库——它们数量多、更新频繁,最容易被忽略。
这一类问题的麻烦之处在于"知道得太晚":漏洞披露到被批量扫描利用,往往只有几天时间。如果服务商侧没有及时完成补丁推送或安全加固,租用这台服务器的用户也会被连带拖下水。
自查信号:组件版本停留在一年以前;服务端 banner 直接把版本号暴露给公网;后台管理端口对全网开放。
2. 办公终端(桌面)上的漏洞
很多人没意识到,攻击服务器最省事的路径是从运维人员自己的电脑进去的。办公电脑上装着浏览器、办公套件、输入法和各种插件,任一个长时间不更新,就可能被利用来投放恶意代码。
这类程序有个让人防不胜防的特点:不需要用户点"同意"也能落盘执行,也就是所谓的隐藏式下载。用户以为自己只是打开了一个正常网页,实际上恶意代码已经在后台运行,进而借这台电脑上的登录凭据摸到服务器。
自查信号:办公电脑关闭了自动更新;同一台电脑既用来收邮件又用来登录服务器后台;凭据在浏览器里长期保存且没有二次验证。
3. 浏览器里的活动脚本(移动代码)
JavaScript、Java Applet、.NET 组件、Flash、ActiveX 这些能在浏览器里直接执行的"移动代码",是网页交互的基础。理论上把它们全部禁掉最安全,但现实是——禁掉之后大量网站会直接打不开或者功能残缺,因此几乎没人真的这么做。
这个矛盾就是风险的来源:它们被允许执行,就意味着网页可以读写 Cookie、发起请求、加载外部资源。一旦页面里混入了被篡改的脚本,或者几个页面之间的会话状态被串扰,Cookie 与访问权限就可能被带出去。
自查信号:后台管理页面没有任何脚本来源限制;Cookie 缺少 Secure / HttpOnly 标记;任一第三方脚本可无障碍加载。
4. 邮件中的嵌入式 HTML
邮件网关通常会对附件、外链和邮件体积做限制,于是恶意投递者就把心思花在 HTML 正文本身:把恶意代码嵌在排版代码里,绕过附件扫描;或者用一封看起来完全正常的通知邮件,把收件人引导到一个高仿登录页。
邮件之所以长期是重灾区,是因为它天然"被信任"——它来自内部同事、来自系统通知、来自你订阅过的服务,用户的心理防线比访问陌生网站时低得多。
自查信号:邮件正文里的链接不显示真实跳转地址;系统通知类邮件从不核对发件域名;全员没有做过钓鱼邮件识别演练。
5. 没有部署安全防护工具
安全工具大致分两类,很多团队只做了其中一半:
|
类型 |
作用 |
典型能力 |
|---|---|---|
|
扫描类 |
主动找出风险 |
漏洞扫描、配置基线核查、安全评估,输出问题清单 |
|
防护类 |
挡住正在发生的攻击 |
部署在网络入口,抵御 DDoS 等流量型攻击,对服务器做安全加固、系统检测与修复 |
只扫描不防护,等于"体检报告拿在手上但门没关";只防护不扫描,则不知道自己身上还有哪些洞。
自查信号:有没有做过一次完整的漏洞扫描;有没有网络层防护与系统加固;发现问题后由谁负责闭环。
五类入口速查表
|
入口 |
本质原因 |
最快见效的动作 |
|---|---|---|
|
服务器漏洞 |
组件与中间件补丁滞后 |
建立补丁台账,固定节奏升级 |
|
办公终端漏洞 |
终端长期不更新,凭据与运维混用 |
强制自动更新,运维用独立设备 |
|
浏览器活动脚本 |
为可用性不得不放开执行权限 |
收紧脚本来源,给 Cookie 加保护标记 |
|
邮件嵌入式 HTML |
正文绕过网关限制,信任度被滥用 |
关闭正文远程内容,养成交叉核实习惯 |
|
安全工具缺位 |
只做扫描或只做防护 |
扫描与防护同时覆盖,问题有责任人 |
常见问题
服务器被攻击一定是服务商的问题吗?不一定。云环境遵循责任共担原则:基础设施与物理层由服务商负责,但操作系统以上的补丁、账号口令、应用配置通常由用户自己负责。多数事件是两边各有一个小缺口,被串在一起利用。
漏洞是不是打完全部补丁就安全了?补丁之外还有一类风险叫"配置错误",比如默认口令、目录可列、端口暴露。补丁管的是已知缺陷,配置管的是你自己留的门。
发现异常后第一件事做什么?先做隔离与控制,再谈原因分析:切断不必要的对外访问、保留现场证据、重置敏感系统的凭据。顺序反了,往往既丢数据又找不到原因。
怎么判断自己的服务器是不是已经被人当跳板?留意异常出站流量、陌生进程与计划任务、账号的异常登录时间与来源地。这些信号比"系统变慢"更值得警觉。
关于 SixCVM
SixCVM 是一家面向跨境业务的全球云服务器服务商,通过 CN2 GIA / BGP 优化线路提供 香港、日本、美国、韩国、新加坡、台湾、越南 七大核心节点,其中香港节点延迟低至 10ms 以内。产品覆盖云服务器 VPS、GPU 服务器(NVIDIA A100 / H100 / RTX 系列)、独立服务器、裸金属服务器与域名注册,全系标配 NVMe SSD、分钟级开通、弹性升降配、快照备份与负载均衡,提供 99.9% SLA 保障与 7×24 小时技术支持。
在安全层面,SixCVM 提供网络层基础防护与系统安全加固支持,配合快照备份能力,可让业务在遇到异常时快速回滚恢复——该打的补丁及时打,该留的退路提前留。