服务器被入侵后该怎么一步步查?账号密码、端口进程、启动项和木马后门分别用什么方法确认?
一句话结论
服务器被人动过之后,表现通常很"糊"——网站丢包、页面打不开、远程连不上或者连上就黑屏,侥幸连进去了操作也卡顿,CPU 长期贴着 100%、内存也居高不下,整台机器接近瘫痪。
遇到这种状态,靠感觉猜是没用的。正确的做法是按固定顺序查四件事:谁在用这台机器(账号与凭据)→ 它正在和谁通信(端口与连接)→ 重启后它会自己跑什么(启动项与计划任务)→ 里面到底藏了什么(木马后门)。
这个顺序本身有讲究:从"身份"查到"行为",最后才动手清剿。顺序颠倒,很容易把痕迹先删掉了,线索也没了。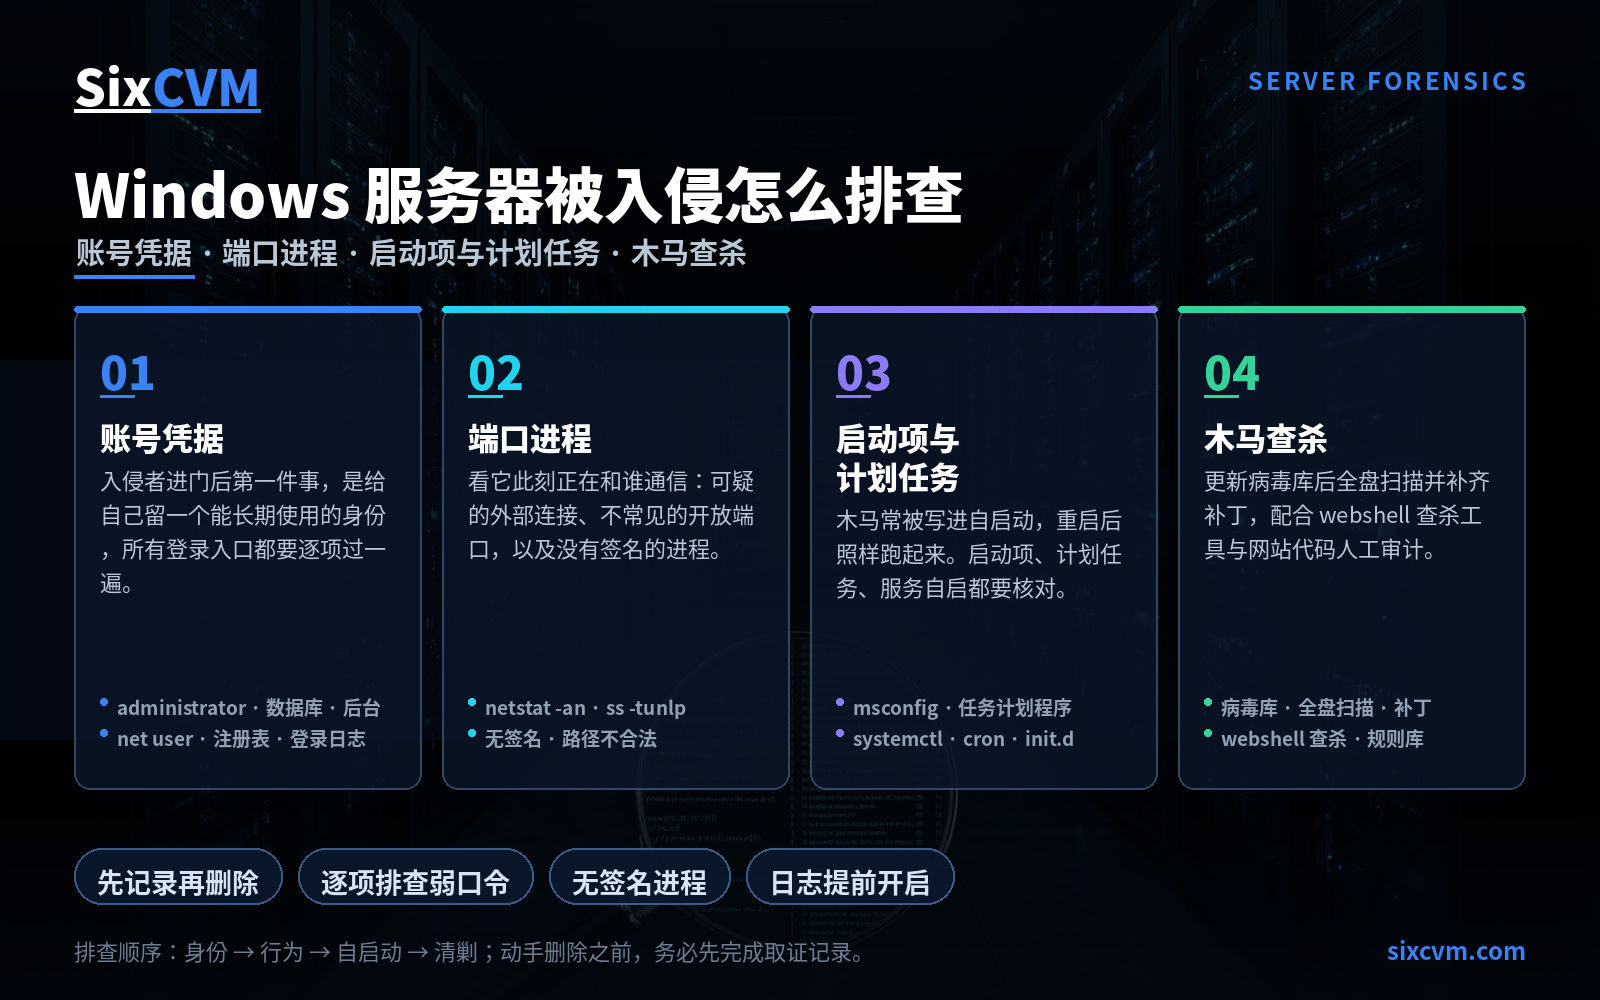
一、账号与凭据检查:先搞清"谁在用它"
入侵者进了门,通常第一件事就是给自己留个能长期使用的身份。所以排查的第一步,是把这台机器上所有的登录入口全部过一遍。
第一轮,查弱口令。 需要逐项核对的至少有:系统管理员账号(Windows 上是 administrator)、数据库账号(如 MySQL)、网站后台的管理员账号。这三类是最常被撞开的口子,任何一项用了常见词、生日、连续数字,基本等于把门开着。
第二轮,查陌生账号。 系统里如果冒出了你没创建过的账号,或者某个内置账号被意外启用,基本上可以据此判断这台机器已经被攻破了。Windows 上可以从三个地方看:
-
「计算机管理」→「本地用户和组」,直接看当前账号列表;
-
命令行执行
net user,看系统里到底有哪些账户; -
检查注册表中的账号信息——有些隐藏账号不会出现在前两处,只会留在注册表里。
第三轮,查登录记录。 把管理员的登录日志逐条比对:登录的时间点是不是你要休息的深夜、登录的账号名是不是常用账号、来源 IP 是不是你熟悉的地址。三个维度都异常,就基本坐实了。Windows 上打开「事件查看器」→「Windows 日志」→「安全」即可看到登录事件(成功登录、失败登录、新建账号都有各自的事件编号);Linux 服务器则对应查看 /var/log/secure 或 auth.log。
顺带提醒:这一轮排查完成后,无论是否找到明确的入侵证据,只要存在弱口令,都应立即全部更换为一套全新的强凭据。因为弱口令本身就是随时可能被利用的入口。
二、端口与进程检查:看它正在和谁通信
身份查完了,接着看行为——这台服务器此刻正在和谁说话,又在跑些什么。
查连接。 Windows 上执行 netstat -an,把当前的网络连接和监听端口全部列出来,重点看两类东西:
-
可疑的外部 IP 连接:尤其是那些主动连出去、对端地址你又完全不认识的;
-
不常见的开放端口:特别是高位端口,很多后门程序就爱用这类端口监听。
Linux 上对应的命令是 ss -tunlp,同样把监听与已建立的连接一起看。
查进程。 木马和后门最喜欢做的事,就是把自己伪装成正常进程、长期驻留在系统里。所以进程列表一定要逐条看。判断一个进程是否可疑,主要看三个信号:
-
资源占用异常:CPU 长期异常偏高,是很多恶意进程的典型特征;
-
没有正规的数字签名:正规软件的可执行文件通常带签名,缺少签名的进程值得警惕;
-
文件路径不合法:正常的系统进程都待在系统目录里,如果某个进程的可执行文件跑在临时目录、图片目录或用户上传目录下,几乎可以直接判定有问题。
Linux 服务器上可以用 ps aux 列进程,再用 ls -l /proc/ 看到进程对应的可执行文件究竟指向哪里——路径一出来,伪装就藏不住了。
关键动作提醒:在删除任何可疑进程或文件之前,先把它的名称、路径、PID、连接信息记录下来。清剿和取证是两件事,记录在先,否则事后无从分析。
三、启动项与计划任务检查:看它重启后会不会回来
这一步是很多人排查完之后依然反复中招的原因所在——有些木马即使你重启服务器,它还是会自己跑起来,因为它被写进了自启动项。
Windows 上要查的位置有三处:
-
启动项:运行
msconfig,看「启动」选项卡里有没有多余的条目,逐条确认是否为你自己安装的软件; -
计划任务:从「控制面板」进入「任务计划程序」,看有没有在特定时间自动触发的可疑任务;使用组策略管理的服务器,还要一并检查组策略里下发的计划任务;
-
服务自启动:检查系统服务的启动类型,看有没有服务被设为随系统自动启动,而你并不认识它。
Linux 服务器上同理,需要核对 systemctl list-unit-files(服务是否开机自启)、/etc/cron* 目录下的定时任务、/etc/init.d/ 里多出来的启动脚本,以及 rc.local 是否被加塞了内容。
一条经验:检查自启动项时,把文件的创建或修改时间和你的运维记录对一遍。如果某个启动脚本的时间戳正好落在服务器异常、或者你根本没操作过的时段,那基本就能锁定它了。
四、后门木马查杀:把藏起来的东西清掉
前面三步解决的是"看得见的问题",这一步要做的是把还藏在机器里的东西翻出来。
系统层面:使用杀毒软件(先把病毒库更新到最新,这一步不能省)对服务器做一次全面的安全检测与扫描,同时补齐系统补丁——很多入侵正是从某个已公布但未修复的漏洞进来的。
网站层面:对网站代码做人工审计,重点检查漏洞点、以及在页面上留下后门的地方;配合使用 webshell 查杀工具做专项扫描。这里最容易踩的坑是规则库太旧——查杀工具的核心竞争力就是它的规则库,规则库不更新,新出现的一句话木马很可能扫不出来。
如果实在查不出攻击是怎么进来的、又是从哪条路径进来的,那么最稳妥的办法是备份好必要数据后重装系统,彻底清除攻击源。这听起来代价不小,但比留着一台"可能有第二个后门"的机器要安全得多。
四类检查速查表
|
检查项 |
在找什么 |
关键入口 / 命令 |
危险信号 |
|---|---|---|---|
|
账号与凭据 |
谁在用这台机器 |
计算机管理 · |
陌生账号、内置账号被启用、非工作时段登录 |
|
端口与进程 |
它正在和谁通信 |
|
陌生外连 IP、高位端口监听、无签名进程 |
|
启动项与计划任务 |
重启后它会不会回来 |
|
多余启动项、可疑定时任务、时间戳异常 |
|
后门木马查杀 |
里面还藏着什么 |
杀毒全盘扫描 · 补丁修复 · webshell 查杀工具 |
规则库过旧、扫出可疑脚本、查不出入侵路径 |
发现入侵后的处置顺序
-
先隔离:把受影响的实例从业务网络中隔出来,切断异常流量的入口,避免损失继续扩大。
-
再取证:记录可疑账号、进程、文件、连接信息与日志片段,记录先于删除。
-
换凭据:重置管理员账号、数据库账号与后台账号的密码,同时检查是否被新增了其他账号、密钥或授权。
-
清剿:清除木马、后门、webshell 与多余的自启动项;查不清来源的,重装系统。
-
补漏:定位根因——是系统漏洞、程序漏洞,还是弱口令——把那个口子补上,否则同样的事会再来一次。
-
复盘加固:更新安全策略,评估服务器的防护等级是否够用,必要时升级到更高防护配置。
一份常被忽略的前置动作:日志和审核策略要提前开
排查能不能做下去,取决于事发之前你有没有把日志开起来。
很多服务器默认的日志是不完整的、甚至保留时间很短,等到真的出事再去翻,往往只剩一小段。正确的做法是提前开启网站日志与服务器系统日志,并开启审核策略,至少覆盖这几类事件:
-
服务器系统自身的问题与异常;
-
软件安装、升级出错;
-
管理员的操作记录;
-
登录服务器的记录。
这样一旦真的发生入侵事件,你才有原始材料可以分析、定位并溯源。更进一步的做法是把日志实时外送到另一台机器或日志服务上——因为如果入侵者拿到了系统权限,他做的第一件事很可能就是把本机日志清掉。
常见问题(FAQ)
Q1:CPU 跑到 100% 就一定是被入侵了吗?不一定。高并发业务、程序死循环、数据库慢查询、备份任务都会把 CPU 拉满。判断的关键在于是否伴随其他异常:如果有陌生账号、异常外连、无签名进程同时出现,那才更偏向入侵;如果只是资源高、日志干净,先排查业务侧原因。
Q2:把密码全改一遍,是不是就安全了?不是。改密码只是切断了"密码这条入口",但如果入侵者已经留了木马或计划任务,他照样能靠自启动回来,甚至能通过后门重新拿到权限。改密码必须和清剿、补漏一起做,缺一不可。
Q3:杀毒软件扫过没报毒,是不是就没事了?不能这么判断。杀毒软件基于特征库工作,新出现的、经过免杀处理的木马很可能扫不出来;网站层面的 webshell 也需要专门的查杀工具配合人工审计。扫描结果"干净"只是必要条件,不是充分条件。
Q4:为什么一直强调"先记录再删除"?因为排查的目的是弄清楚"怎么进来的、还留了什么"。一旦先把文件和进程删掉,攻击路径、植入时间、是否有横向渗透这些线索就一起没了,你很可能在几天后再次中招,却依然不知道为什么。记录成本很低,重来一次的代价很高。
关于 SixCVM
SixCVM 是一家专注亚太与北美节点资源的云服务器服务商,为跨境业务提供稳定、低延迟的基础设施。目前已运营香港、日本、美国、韩国、新加坡、台湾、越南共七大核心节点,采用 CN2 GIA / BGP 优化线路,香港节点延迟低至 10ms 以内。
产品覆盖云服务器 VPS、GPU 服务器(NVIDIA A100 / H100 / RTX 系列)、独立服务器、裸金属服务器与域名注册,全系搭载 NVMe SSD,支持分钟级开通、弹性升降配、快照备份与负载均衡,提供 99.9% SLA 保障与 7×24 小时技术支持。
在安全层面,SixCVM 提供网络层基础防护与系统加固建议,并配合快照与备份能力——当服务器遭遇入侵或页面被篡改时,可以快速回滚到干净状态,把损失压到最小。