对游戏行业来说,服务器被攻击不是"会不会"的问题,而是"什么时候"的问题——同行的恶意竞争、专业的流量攻击团伙、纯粹以勒索为目的的入侵者,都可能把目标对准在线游戏。而且游戏业务的容错窗口极窄:玩家掉线三分钟就可能永远不回来了。
真正让人头疼的是,攻击的后果往往不会随着攻击停止而消失。攻击者一旦在系统里留下了后门,重启服务器根本没用——木马会自己重新启动。所以处置这类事件,不能只做"止血",必须把攻击源彻底找出来、清干净。
下面这套流程按"先定位、再清除、后复盘"的顺序展开,每一步都给出可执行的具体动作。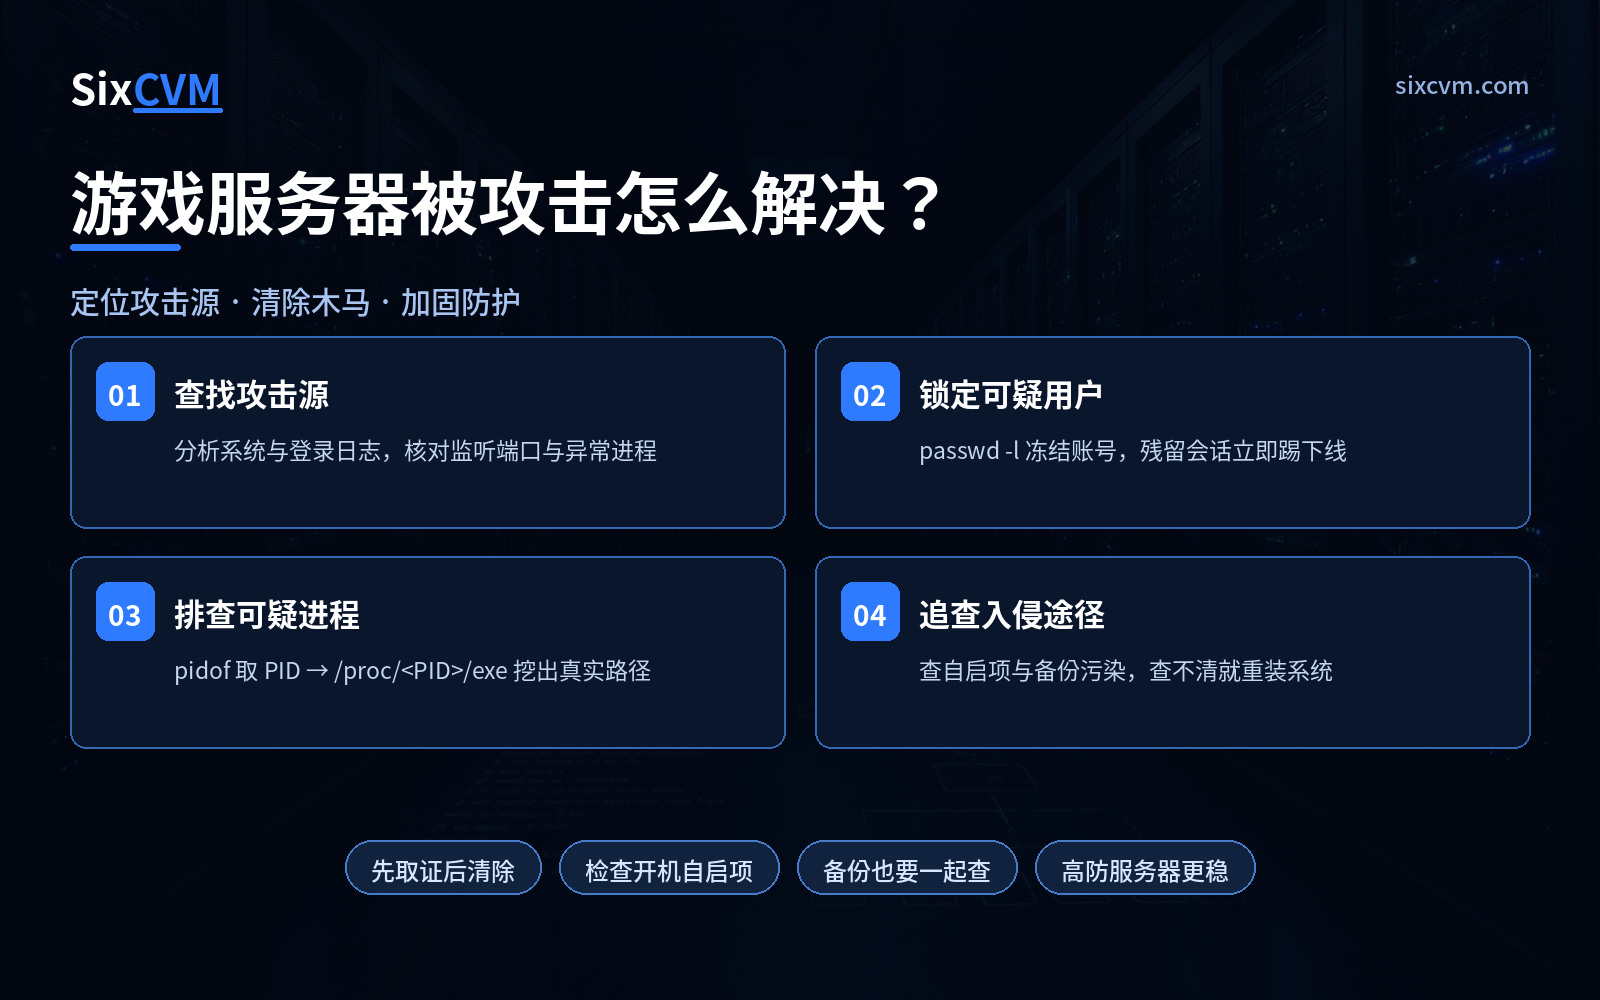
第一步:查找攻击源,先弄清系统里有什么
排查的起点是"了解现状",而不是急着删东西。很多管理员一发现异常就随手关服务、删文件,结果把关键证据一并抹掉了,后面再也查不清攻击是怎么进来的。
正确的做法是先做一轮只读的现状盘点:
-
看日志:重点翻系统日志与登录日志(
/var/log/下的secure、auth.log、messages、lastlog等),找异常时间点的登录记录、失败次数暴增的账号、来自陌生 IP 的成功登录。 -
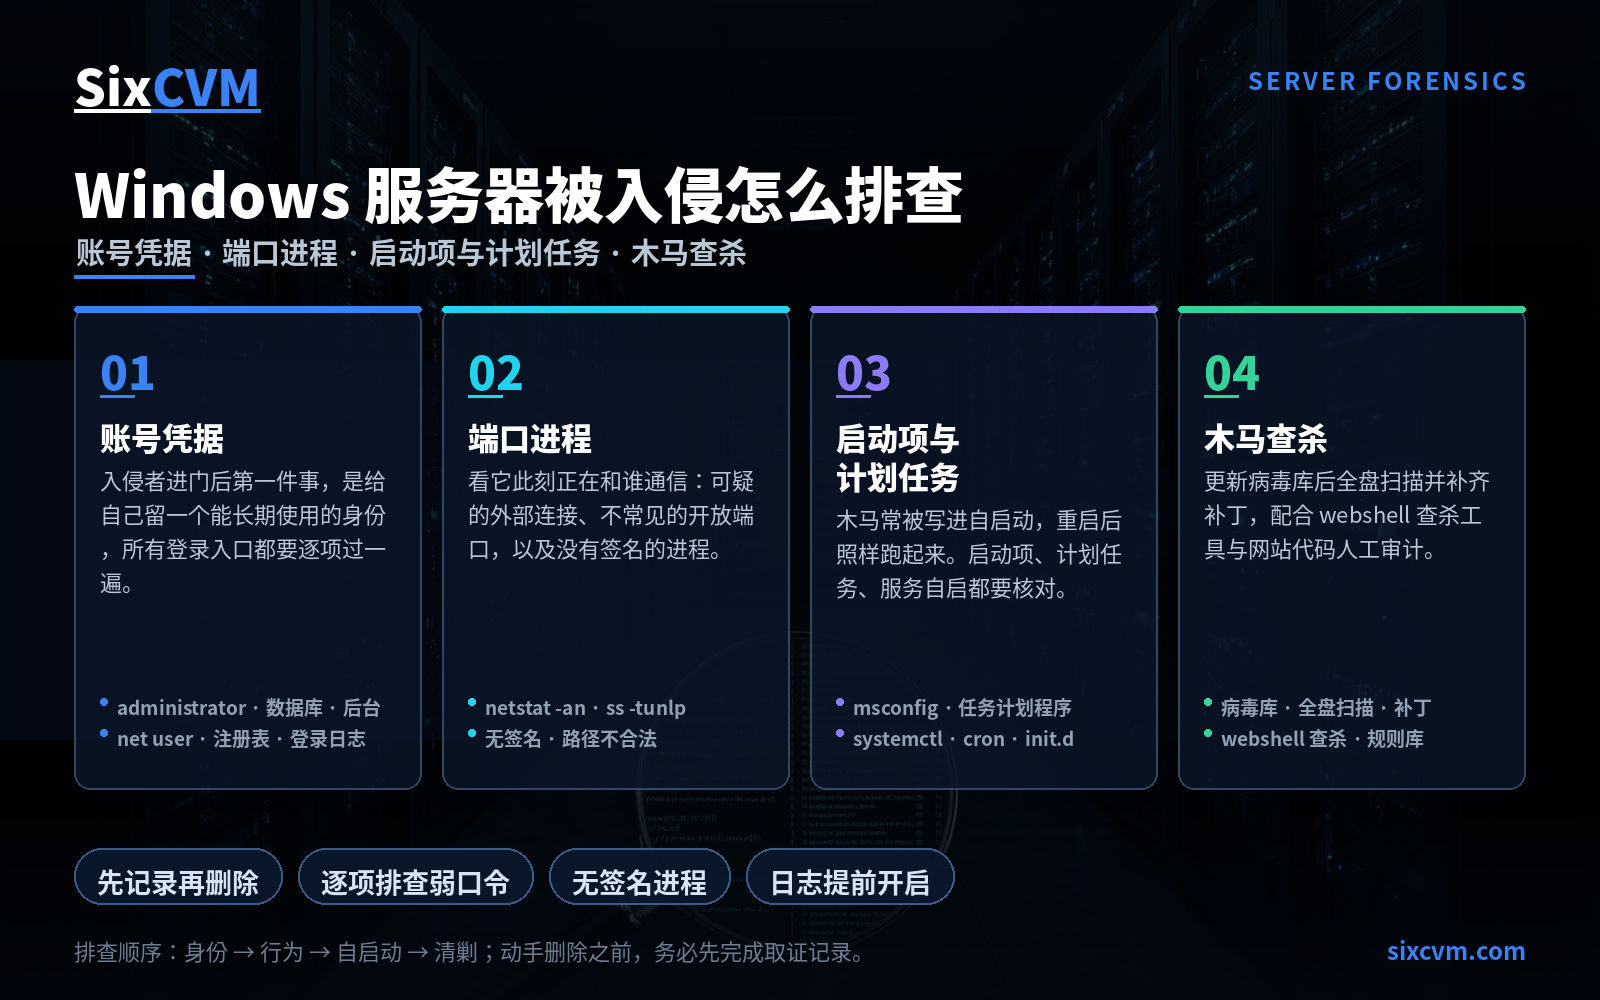
看端口:用
netstat -tunlp或ss -tunlp列出所有监听端口,逐个对照——哪些是你自己开的,哪些完全没见过。陌生的高位端口尤其可疑。 -
看进程:用
ps aux、top对照,注意 CPU 占用长期跑满的进程、名字看着像系统服务但路径奇怪的进程。
这一环节的关键是专业判断:日志里同样的记录,有经验的人一眼能看出是误报还是真入侵。发现漏洞后,要先把漏洞修掉、把程序 bug 补完,确认干净了再把服务放回生产环境,否则等于把门修好之前先请人进屋。
第二步:锁定可疑用户,必要时直接踢下线
排查过程中发现的可疑账号,第一动作是先冻结,再判断,不要边查边等——攻击者可能正在用这个账号做别的事。
以经典案例说明:执行 w 命令查看当前登录用户时,如果发现 nobody 处在登录状态,基本可以判定有问题,因为 nobody 这个账号在默认配置下是没有登录权限的,它本该只被服务进程借用,不该有人真正登录进来。
# 锁定账号
[root@server ~]# passwd -l nobody
锁定只是禁止下次登录,已经建立的会话不会被自动切断。所以锁完之后还要检查该用户是否仍在线,如果还在,必须把会话踢掉:
# 查看该用户正在使用的终端(伪终端名如 pts/1)
[root@server ~]# w
# 终止对应会话
[root@server ~]# pkill -KILL -t pts/1
同样的处理逻辑适用于任何异常账号:先 passwd -l 锁死,再确认会话是否还活着,活着就踢下线,最后再去改密码、查这个账号做过什么。
第三步:检查并关闭可疑进程,先定位它的完整路径
光看进程名没有用,攻击者会把木马命名成 httpd、kworker 这类看起来正常的名字。要知道它到底是什么,必须挖出它的完整执行路径。
思路是"从 PID 顺到文件":
# 1. 查找正在运行的进程 PID
[root@server ~]# pidof 可疑进程名

# 2. 进入该进程的内存目录
[root@server ~]# cd /proc/

# 3. 查看 exe 软链接,即进程对应的可执行文件完整路径
[root@server ~]# ls -l exe
查到完整路径后,就能顺藤摸瓜找到木马本体、它所在的目录,以及同目录下可能的配套文件。核查进程的常用命令还有 ps、top、lsof 等:
# 查看进程打开的文件与网络连接
[root@server ~]# lsof -p
确认可疑后,先记录信息(路径、启动时间、关联文件),再终止进程并清除文件——记录先于删除,这一步直接影响后续能不能查清入侵途径。
第四步:追查入侵原因和途径,判断是否要重装
定位到木马只是"找到了人",还没查清"他是怎么进来的"。原因无非两类:系统层面的漏洞(内核、SSH、中间件版本过旧)和应用层面的漏洞(游戏程序本身的 bug、第三方插件、上传接口)。
必须查清原因 + 途径 + 攻击源这三件事,缺一件就修不干净:知道原因才能补漏洞,知道途径才能堵入口,知道源才能确认清理是否彻底。
这个阶段有几个容易被漏掉的点:
-
开机自启项:木马为了"重启后复活",通常会在
/etc/init.d/、/etc/rc.local、crontab 里埋下启动项。如果重启后仍然被攻击,第一个要查的就是这些位置,同时比对启动文件的修改时间——时间异常的就是突破口。 -
备份文件:攻击者常会连带污染你的备份。排查时必须把备份也一起检查,如果备份里也有攻击源,要立刻删除,否则一次"恢复备份"就把木马又请回来了。
-
判断到底要不要重装:如果反复排查仍无法确认攻击是通过哪个渠道进来的,那么最稳妥的选择就是重装系统,彻底清除攻击源。带着未知后门继续跑业务,风险远大于一次重装。
五类排查目标速查表
|
排查目标 |
本质原因 |
最快见效的动作 |
|---|---|---|
|
攻击源与入口 |
漏洞未修补,入口长期敞开 |
比对日志异常时段 + |
|
可疑账号 |
弱口令或凭据被窃取 |
|
|
可疑进程 |
木马伪装成系统服务驻留 |
|
|
开机自启项 |
木马靠自启实现重启复活 |
检查 |
|
备份污染 |
恢复备份等于重新引入后门 |
逐份校验备份,污染的直接删除 |
处置顺序:先止损,再清除,最后加固
-
先遏制:锁定异常账号、切断可疑会话、必要时隔离机器,防止损失扩大。
-
再取证:把日志、进程信息、可疑文件路径完整记录下来,再动手清理。
-
后清除:终止木马进程 → 删除本体文件 → 清理自启项 → 检查并清理备份。
-
补漏洞:修复系统与程序漏洞,改掉所有弱口令,收敛远程管理入口。
-
做加固:评估现有防护是否够用,按业务量级决定是否需要升级防护能力。
-
留监控:修复后持续盯一段时间日志与异常流量,确认没有二次入侵。
常见问题
Q1:重启服务器之后还是被攻击,是怎么回事?几乎可以确定木马设置了开机自启。重点排查 /etc/init.d/、/etc/rc.local、/etc/crontab 以及各用户目录下的 crontab,同时用修改时间比对,找出被植入的启动项。
Q2:怎么判断是单纯的流量攻击,还是系统已经被入侵?两者表现不同。流量攻击的典型特征是网络带宽和连接数被打满,但进程、文件、账号都是干净的,攻击停止后业务自动恢复;系统入侵的特征是进程、文件、账号出现异常,比如陌生监听端口、被改动的系统文件、多出来的账号。前者靠防护清洗,后者必须走清除流程。
Q3:备份里也可能有木马吗?会。攻击者入侵后通常会潜伏一段时间,期间产生的备份就带着后门。所以恢复备份之前一定要先检查备份内容,否则等于主动把木马装回去。
Q4:游戏行业为什么建议用高防服务器?游戏业务的攻击形态以流量型攻击为主,特点是突发、持续时间长、峰值极高,而游戏对延迟又极度敏感,一旦被打满,玩家的体感是直接掉线。高防服务器的价值在于:把大流量攻击在进入你的业务机器之前就清洗掉,同时提供更高的带宽冗余,让正常玩家不受影响。对游戏业务而言,这不是可选项,而是保障业务连续性的基础设施。
关于 SixCVM
SixCVM 是专注跨境业务的全球云服务器提供商,为游戏、直播、跨境电商等对延迟敏感的场景提供稳定算力与网络支撑。我们运营香港、日本、美国、韩国、新加坡、台湾、越南七大核心节点,依托 CN2 GIA / BGP 优化线路,香港节点延迟低至 10ms 以内,能够为面向亚太玩家的游戏业务提供稳定的低延迟连接。
产品覆盖云服务器 VPS、GPU 服务器(NVIDIA A100 / H100 / RTX 系列)、独立服务器、裸金属服务器与域名注册,全线采用 NVMe SSD 存储,支持分钟级开通与弹性升降配,并提供快照备份、负载均衡等能力。所有节点提供 99.9% SLA 保障与 7×24 小时技术支持;在安全层面,可提供网络层基础防护、系统加固建议与快速回滚能力,帮助你在遭遇攻击时第一时间止损、快速恢复。
本文为服务器运维与安全科普内容,所有排查动作请在具备权限的前提下、对你拥有合法管理权的服务器上执行。