水坑攻击、第三方服务漏洞和 SQL 注入分别是怎么打进来的?企业该从哪一环开始补?
攻击手法一直在翻新,但企业真正需要盯住的入口其实相当固定。与其追着每一条新闻里的新名词跑,不如先弄清楚一件事:攻击者最喜欢挑的,是那些你有依赖、却没有完全掌控权的环节。
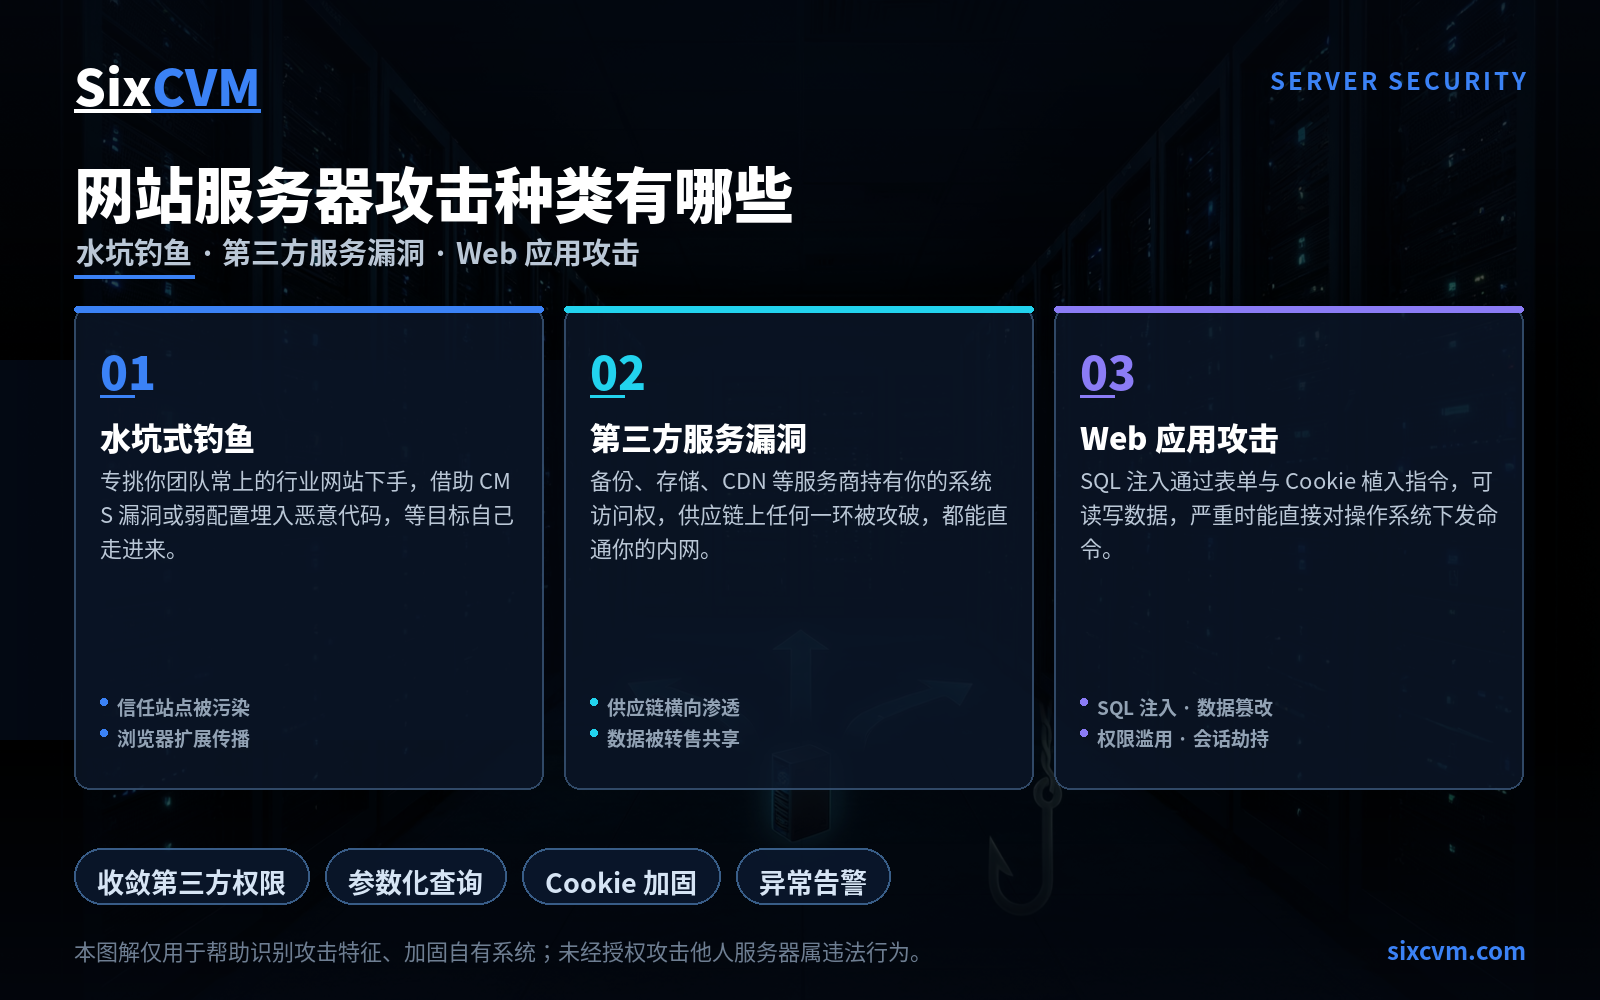
一句话结论:网站服务器面临的入口大体归为三类——你团队信任的外部网站、你依赖的第三方服务商、以及你自己写的应用代码。这三处的共同点是"防线不在你手里",所以加固思路也必须从"管好自己的机器"扩展到"管好自己的依赖"。
本文用于帮助运营者识别攻击特征、加固自有系统。未经授权对他人服务器发起测试或攻击,均属违法行为。
一、水坑式钓鱼:把陷阱埋在你每天都会经过的路上
"水坑"这个名字来自捕猎的比喻:掠食者不去追猎物,而是守在猎物必经的水源边。在网络世界里,水源就是你的团队每天因为业务需要而反复访问的那些行业网站——供应商门户、行业论坛、垂直资讯站。
攻击者的做法是:先找到这类被目标群体高频访问的站点,利用它使用的 CMS 组件漏洞、或者代码里的配置疏漏,把恶意代码悄悄嵌进页面。你并没有做错什么,只是照常访问了一个"看起来完全正常"的网站,脚本就在后台执行了。
它有几个特点值得留意:
-
攻击面不在你的机房:你无法通过加固自己的服务器来防住它,因为恶意代码运行在别人的站点上。
-
隐蔽期长:受感染的站点往往数周甚至数月后才被发现,期间访问者可能毫不知情。
-
收割方式偏向凭据与支付:常见目标是植入伪造的登录框或支付页面,把用户从合法站点悄悄引导到冒牌页面,再通过浏览器扩展等渠道扩大传播面。
加固动作:限制团队使用高权限账号浏览外部网站;重要后台强制多因素认证,让一次凭据泄露不至于直接失守;浏览器与插件保持更新并收紧扩展权限。
二、第三方服务漏洞:供应链上的门往往比正门好推
企业业务一旦做大,几乎必然要依赖外部服务——备份、对象存储、监控、CDN、客服系统、开发工具链。越是省事的集成,通常意味着对方持有的权限越高:只读你的数据还算轻微,有些服务实际拿到了可访问你数据中心或生产系统的通道。
攻击者的思路很直接:与其攻坚你加固良好的边界,不如攻破你信任的、且与你系统相连的那家小公司。 一旦拿到那家服务商的凭据,就能顺着现成的集成链路横向进入你的网络,而且从你的日志上看,流量来源还是"可信合作方"。
除了被攻破,还有一种常被忽略的风险:数据被违规转售或共享。有些服务条款本身就允许把客户数据用于"关联分析"或"商业合作",这同样可能构成对你的保密义务的违反,并把你客户的信息暴露在你不掌握的范围内。
加固动作:签约前盘清对方到底要哪些权限,坚持最小必要授权;把第三方的访问入口做单独隔离,别让它和核心生产网共享一个平面;定期复盘"哪些服务商还能连进来",把不再使用的集成及时断掉;把数据用途与转售限制写进合同条款。
三、Web 应用攻击:从输入和凭据两个口子进去
自研应用是攻击者最愿意反复试探的地方,因为这里的代码由你自己写,任何一处疏漏都不会被自动补上。SQL 注入是其中最典型、也最经久不衰的一类。
它的原理并不复杂:应用把用户输入直接拼进了数据库查询语句,攻击者便在表单、URL 参数或 Cookie 里塞入附带指令的内容,让原本只该"查一条记录"的语句,变成能读取整张表、修改数据甚至删除内容的操作。如果数据库账号权限开得过大,攻击者还能借由数据库的能力直接对操作系统下发命令,危害范围就从"数据泄露"升级为"主机失守"。
除了表单,Cookie 是被低估的第二个入口。从客户端提交到服务端处理的这一路上,Cookie 承载着会话身份,一旦它可被篡改,攻击者就可能把别人(通常是管理员)的会话身份改写到自己手里,从而绕过登录直接进入后台。
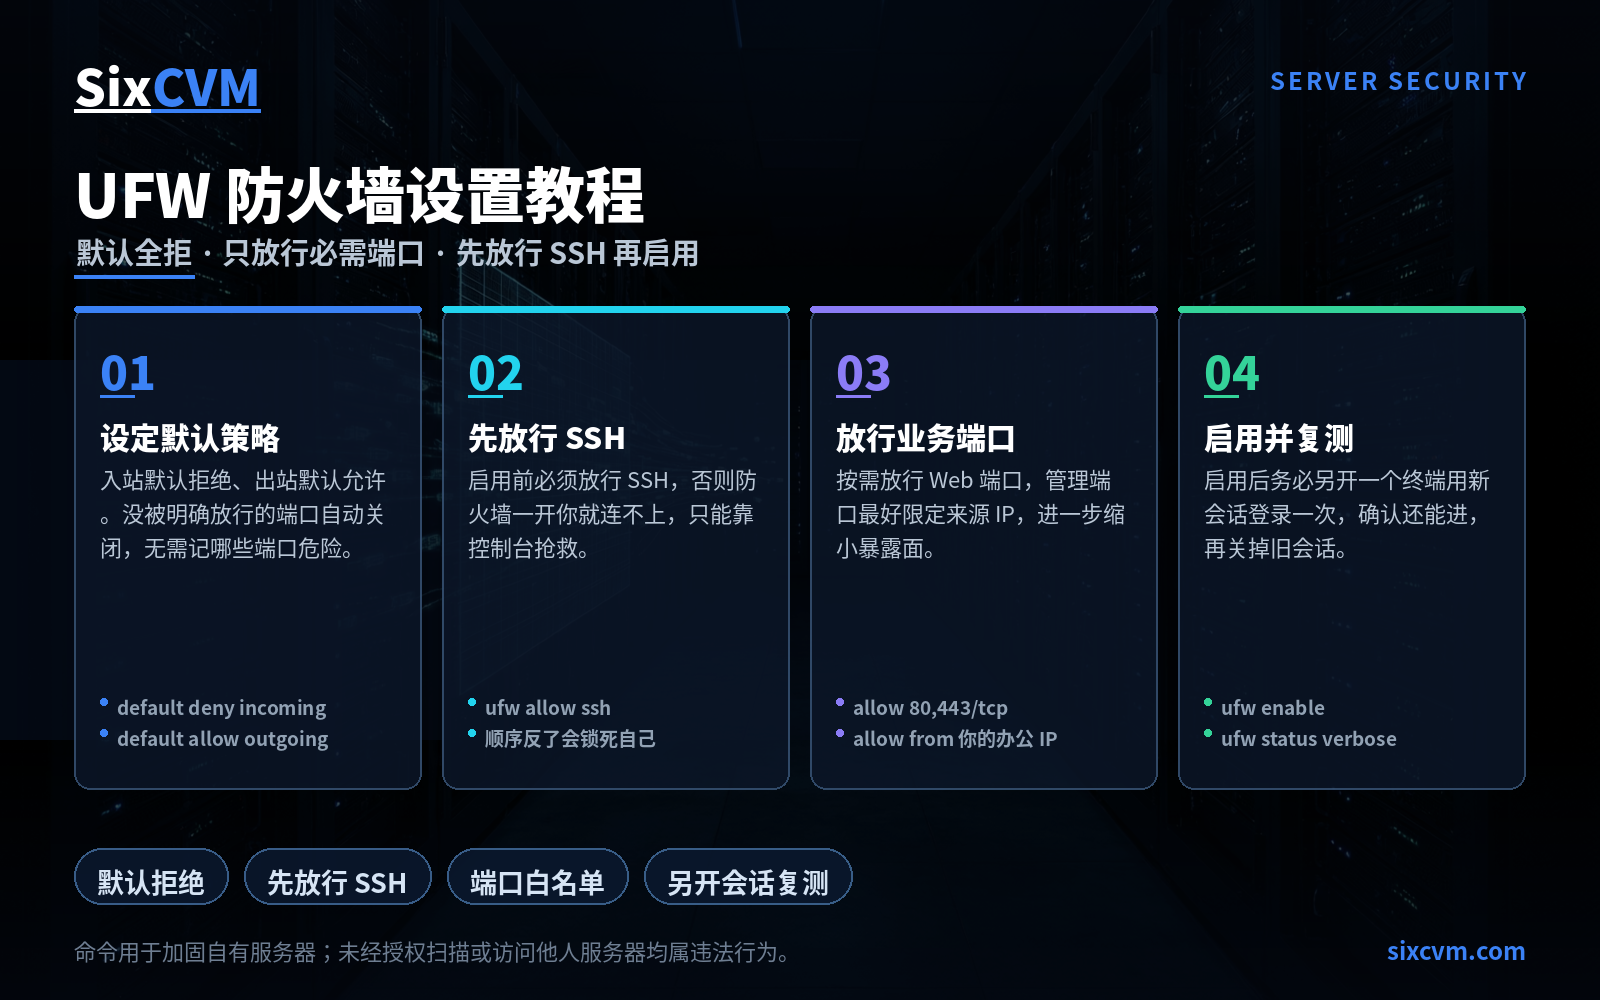
加固动作:所有数据库查询走参数化(预编译)语句,不要用字符串拼接;给数据库账号按业务所需的最小权限,绝不用高权限账号连业务库;Cookie 加上 HttpOnly、Secure 与 SameSite 属性,并对会话标识做完整性校验;对登录失败、异常参数、后台访问等行为设置告警。
四、三类攻击速查对照
|
攻击类型 |
攻击者的切入点 |
你不掌握的那一环 |
最快见效的动作 |
|---|---|---|---|
|
水坑式钓鱼 |
团队高频访问的行业网站 |
外部站点的安全状况 |
后台强制多因素认证、收紧浏览器扩展 |
|
第三方服务漏洞 |
持有你系统权限的服务商 |
供应链伙伴的安全水平 |
最小授权、隔离第三方入口、定期断链 |
|
Web 应用攻击 |
应用的表单、参数与 Cookie |
自己代码里的疏漏 |
参数化查询、Cookie 加固、行为告警 |
五、加固该按什么顺序做
三个入口的加固成本差异很大,建议按"投入产出比"排序推进:
-
先补自己完全能控的部分——参数化查询、Cookie 属性、数据库最小权限。这些改动由你单方面决定,不需要等任何人配合。
-
再收紧依赖面的权限——第三方服务逐个复核授权范围,砍掉用不上的访问通道。这一步收益极高,且往往一次配置长期有效。
-
最后处理人的习惯——多因素认证、限制高权限账号的上网行为、规范外部链接的点击判断。这一步最难量化,但能显著降低水坑攻击的成功率。
六、常见问题(FAQ)
Q1:我把自己的服务器加固得很严,还需要担心水坑攻击吗?需要。水坑攻击的恶意代码运行在第三方站点上,你的服务器再严也拦不住浏览器里的脚本。应对它的思路是降低"一次失手"的后果——用多因素认证让凭据泄露不致命。
Q2:怎么判断某个第三方服务要的权限是不是过多了?最实用的问法是:如果这家服务商今天被完全攻破,攻击者能借它碰到我多少东西? 如果答案涉及生产数据库或内网主机,那就说明权限给多了,需要拆分或加隔离。
Q3:用了 ORM 框架是不是就不会有 SQL 注入?框架能挡掉大部分拼接场景,但不能保证百分百——原生 SQL 片段、复杂的排序或表名拼接、以及误用字符串格式化,仍可能把口子打开。关键还是回归"参数与语句分离"这个原则。
Q4:Cookie 已经设置了 HttpOnly,是否足够了?HttpOnly 只解决"脚本读不到 Cookie"这一件事,它不阻止 Cookie 被篡改或会话标识被猜中。建议三项属性一起上:HttpOnly 防读取、Secure 防明文传输、SameSite 防跨站携带。
Q5:中小企业没有专职安全团队,最该先做哪一件事?优先做两件不依赖人力的:把后台登录全部开启多因素认证,把所有数据库查询改成参数化。这两项一旦落地,能挡掉本文三类攻击中最常见的两类收割方式。
关于 SixCVM
SixCVM 是面向跨境业务与延迟敏感应用的云服务器服务商,在香港、日本、美国、韩国、新加坡、台湾、越南运营七大核心节点,采用 CN2 GIA 与 BGP 优化线路,香港节点延迟可低至 10ms 以内。产品覆盖云服务器(VPS)、GPU 服务器(NVIDIA A100 / H100 / RTX 系列)、独立服务器、裸金属服务器与域名注册,全线配备 NVMe SSD,支持分钟级开通、弹性升降配、快照备份与负载均衡。
针对本文讨论的三类入口,SixCVM 可提供网络层基础防护与系统加固建议,支持通过快照快速回滚到受损前的状态,并配合负载均衡在同一可用区内部署多台实例,避免单点被攻破后全线中断。配合 99.9% SLA 与 7×24 小时技术支持,为业务连续性多加一层保障。
本文仅用于帮助用户识别攻击特征、加固自有系统。任何未经授权对他人服务器发起测试或攻击的行为均属违法,请勿尝试。