一句话结论
服务器被攻击,几乎不会毫无征兆地突然崩掉,而是会先露出一批"和平时不一样"的迹象。这些迹象大多最先反映在网站上——先看见异常,再动手排查,最后才是加固,这个顺序不能颠倒。
下面把最常见的五类信号逐一拆开讲:每一类是什么样子、背后通常发生了什么、以及你该从哪里下手查。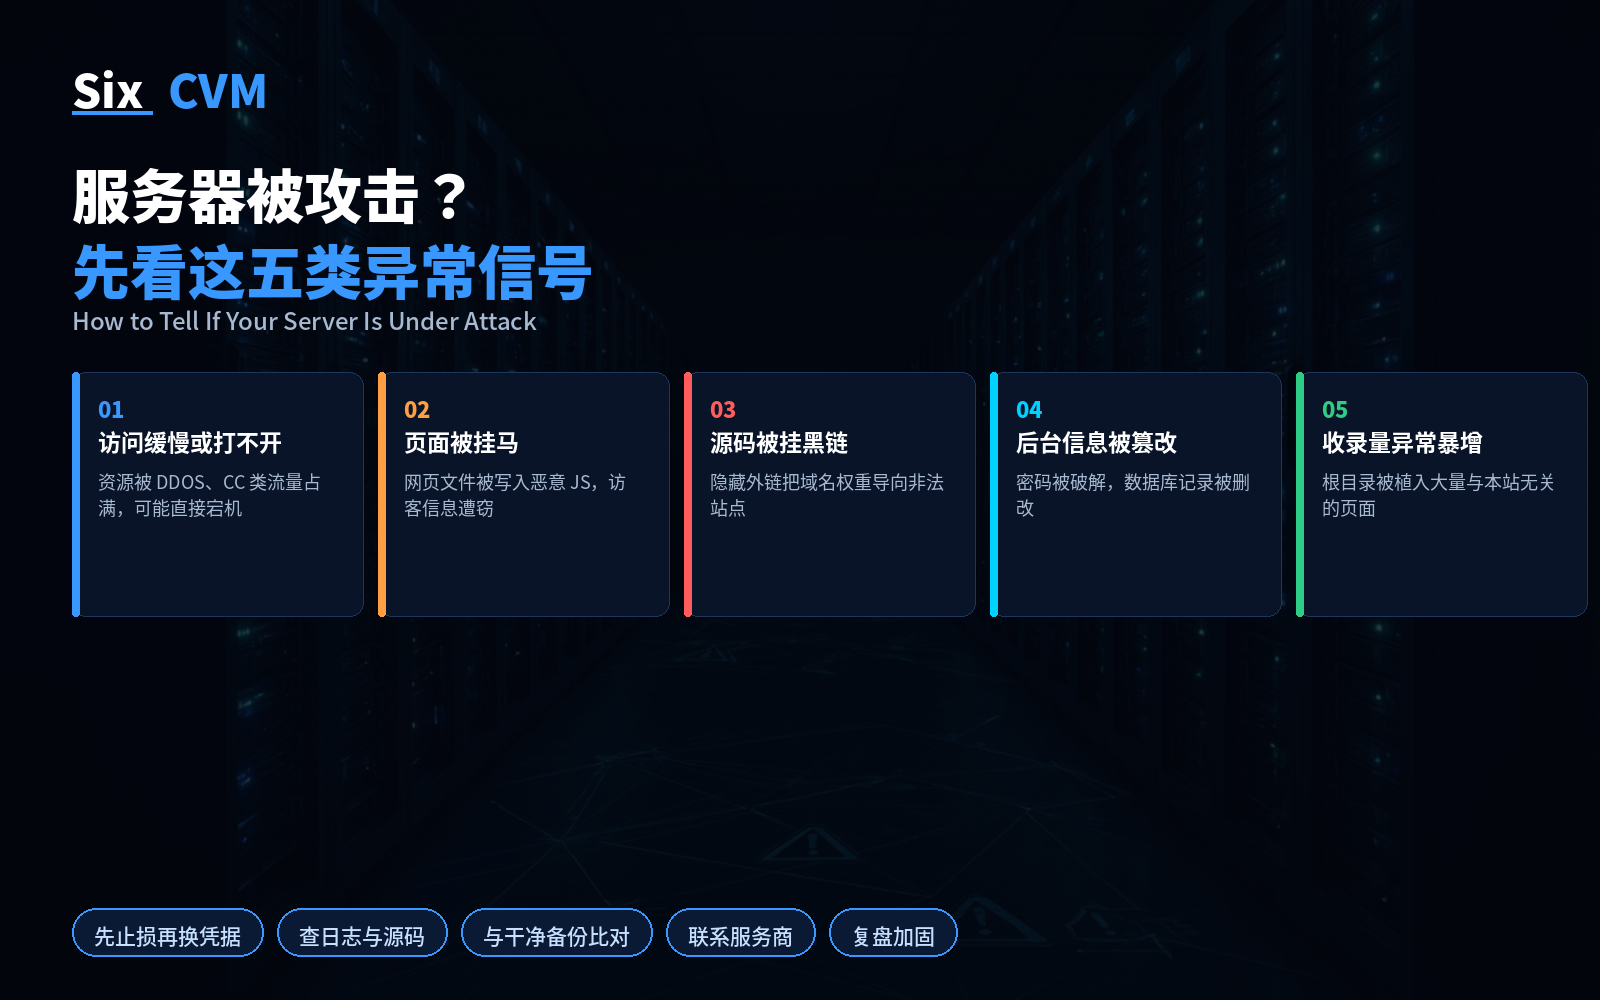
一、访问缓慢,甚至直接打不开
现象:网页加载时间明显拉长,或者干脆返回无法访问;但后台数据显示访问量并没有下降,甚至在激增。
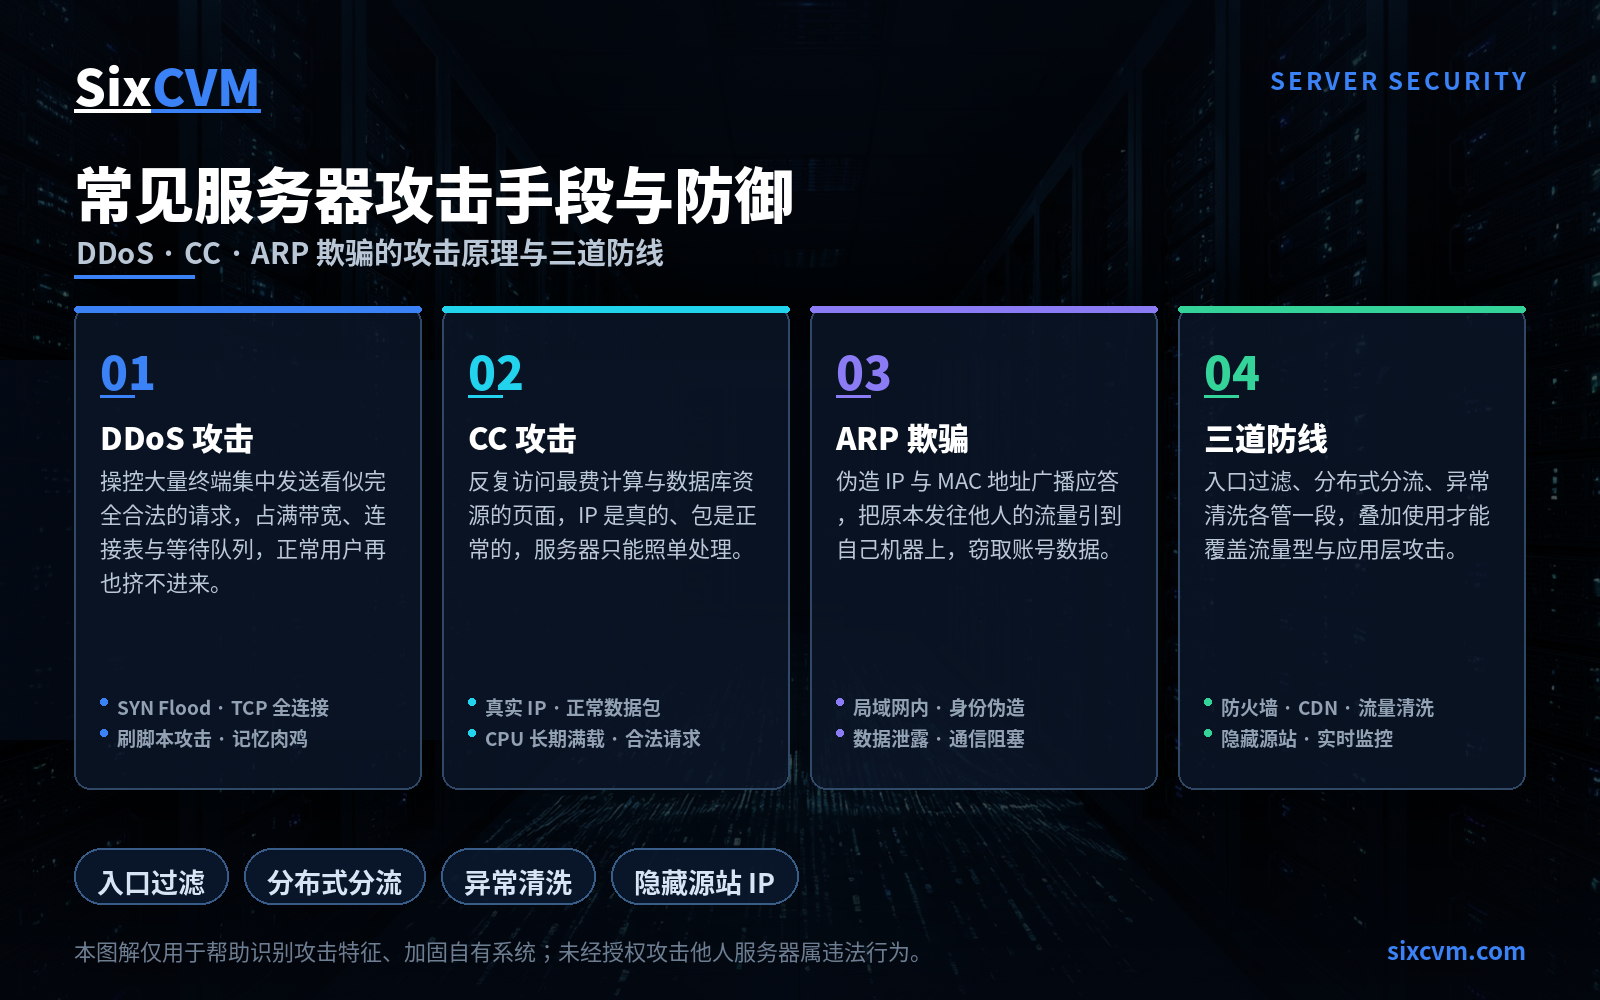
通常意味着:很可能是遭遇了 DDOS 或 CC 类攻击。这类攻击的逻辑不是"破解"你的系统,而是用海量请求把带宽、连接数和 CPU 时间占满——资源被抢光,正常用户自然就挤不进来。
要特别注意:如果 CPU 长时间处于高位(例如持续打满、load 居高不下),服务器不只是变慢,还可能直接宕机,连带数据库连接、定时任务一起受影响。
先查什么:看监控里的流量曲线是不是突然抬升、连接数是不是异常堆积;再对比访问日志里是否有大量来源集中、请求路径高度重复的记录。
二、页面被挂马
现象:打开自己的网页时,浏览器弹出"该网站存在风险"之类的提示,或者访客反馈点击后被跳转到陌生页面。
通常意味着:网页文件里被植入了恶意的 JS 代码。攻击者拿到写入权限后,把一段脚本塞进页面文件,访客一打开,代码就自动执行,进而加载带木马的脚本或 PHP 文件,用来窃取用户信息、劫持会话,甚至把你的访客导流到别处。
为什么危险:这类代码往往被混淆处理,肉眼翻开源文件也不一定认得出来;而且它伤害的不只是你,还包括每一个访问你网站的用户。
先查什么:检索网页文件与模板目录中近期被改动过的文件、页面末尾或头部多出的陌生 script 片段、以及上传目录里出现的可疑文件。
三、源码被挂黑链
现象:网站排名无缘无故下滑,甚至被搜索引擎降权或惩罚,但页面打开起来一切正常,看不出任何异样。
通常意味着:源码里被塞进了大量锚文本链接。这些链接在页面上不可见,爬虫却读得到——它们把从你这里攒下的权重,悄悄输送给别的站点,而那些站点往往是非法的。你的网站等于被当成了"权重搬运工"。
先查什么:直接翻看网页源代码,搜索是否出现一本正经却与本站内容无关的外链锚文本;也可以定期和干净版本的备份做文件比对,差异一目了然。
四、后台信息被篡改
现象:登录网站或服务器后台时提示密码错误——而你确信自己没改过密码;或者成功登入后,发现数据库里的记录被删除或被改动。
通常意味着:攻击者已经利用某个漏洞拿到了登录凭据,或者直接破解了密码。能改密码,就说明他能做的事远不止改密码——数据、配置、权限都可能已经被动过。
这是最需要立刻处置的一类:一旦确认密码已泄露,不要只是改回原密码,而应当立即更换为一套全新的强凭据,并同步排查该账号下是否被新增了其他账号、密钥或授权。
先查什么:后台登录日志、账号与权限列表、数据库的异常改动时间点,以及是否有在你不操作的时段发生的登录记录。
五、收录量异常暴增
现象:某段时间内,搜索引擎收录的页面数量突然大幅上涨,可这些页面根本不是你的内容。
通常意味着:根目录被植入了大量静态页面。还有一种更隐蔽的变体——在你的站点里植入与本站毫不相关的新内容,而这些内容基本是虚假或欺骗性信息。攻击者之所以挑正常网站下手,正是想借用你的域名可信度:同样的内容放在你这里,可信度和排名都远高于放在他自己的站点上,也就更容易让用户上当。
为什么必须尽快处理:这类内容一旦被收录,受损的是你的域名信誉,清理起来比处理单篇文章麻烦得多。
先查什么:对比收录量变化趋势与服务器上实际存在的页面文件,找出那些你没创建过的目录和静态页面。
五类信号速查表
|
异常信号 |
本质原因 |
最快见效的排查动作 |
|---|---|---|
|
访问缓慢 / 打不开 |
资源被 DDOS、CC 类流量占满 |
看流量与连接数曲线、查访问日志来源分布 |
|
页面被挂马 |
网页文件被写入恶意 JS |
检索近期被改动的页面与模板文件 |
|
源码被挂黑链 |
源码被塞入隐藏外链 |
翻源代码搜陌生锚文本、与干净备份比对 |
|
后台信息被篡改 |
凭据泄露或已被破解 |
查登录日志与账号权限,立即更换强凭据 |
|
收录量暴增 |
根目录被植入大量恶意页面 |
对比收录趋势与服务器实际文件 |
发现异常后的处置顺序
-
先止损:隔离受影响的实例、切断异常流量入口,别让损失继续扩大。
-
再换凭据:重置敏感系统的密码与密钥,这一步优先级高于"修复网站"。
-
同步服务商:联系云服务商说明情况,他们手上往往有更完整的网络层日志和处置手段。
-
评估波及范围:排查是否关联到其他业务系统、是否存在数据外泄,必要时按合规要求上报。
-
最后复盘加固:定位根因,更新安全策略——否则同样的入口会被再走一遍。
常见问题(FAQ)
Q1:网站只是变慢了一点,也要当成被攻击吗?不一定,但值得查。促销活动、爬虫抓取、数据库慢查询都会导致变慢。判断的关键是看流量与资源曲线是否异常:如果访问量没涨、资源却被吃满,就更偏向攻击;如果访问量同步上涨,先排查业务侧原因。
Q2:页面打开正常,是不是就说明没被入侵?不是。黑链、隐藏页、后台篡改这几类往往在页面上看不出异常,需要主动翻源码、比对文件、查日志才能发现。
Q3:我是不是只要装了安全软件就够了?不够。防护工具能挡住一部分已知攻击、也能帮你扫出异常,但它不能替代日常的更新、备份与日志巡检。安全靠的是持续动作,不是一次安装。
Q4:用云服务器,安全该由谁负责?云服务商负责的是底层物理设施、网络与虚拟化层的安全;操作系统、应用、账号与数据的防护由你负责。这是通行的一层责任划分,理解清楚能避免出事后互相推诿。
关于 SixCVM
SixCVM 是一家专注亚太与北美节点资源的云服务器服务商,为跨境业务提供稳定、低延迟的基础设施。目前已运营香港、日本、美国、韩国、新加坡、台湾、越南共七大核心节点,采用 CN2 GIA / BGP 优化线路,香港节点延迟低至 10ms 以内。
产品覆盖云服务器 VPS、GPU 服务器(NVIDIA A100 / H100 / RTX 系列)、独立服务器、裸金属服务器与域名注册,全系搭载 NVMe SSD,支持分钟级开通、弹性升降配、快照备份与负载均衡,提供 99.9% SLA 保障与 7×24 小时技术支持。
在安全层面,SixCVM 提供网络层基础防护与系统加固建议,配合快照与备份能力,帮助你在遭遇异常流量或页面被篡改时能够快速回滚、最小化损失。