伺服器為什麼總被攻擊者盯上?暴露面、攻擊門檻與利益驅動分別是怎麼推高風險?
網絡攻擊之所以難纏,不在於手法多麼高深,而在於它總能找到"最省事的那條路"。一台伺服器被反覆攻擊,通常也不是某個環節單獨出了問題,而是三個條件同時湊齊了:門一直開着、打起來不費力、打完還有得賺。
一句話結論:伺服器安全的實際問題,不是"有沒有人攻擊我",而是"攻擊我這件事划不划算"。把這三個原因拆開看,就能找到各自可以低成本改變的那一環。
下面對照展開。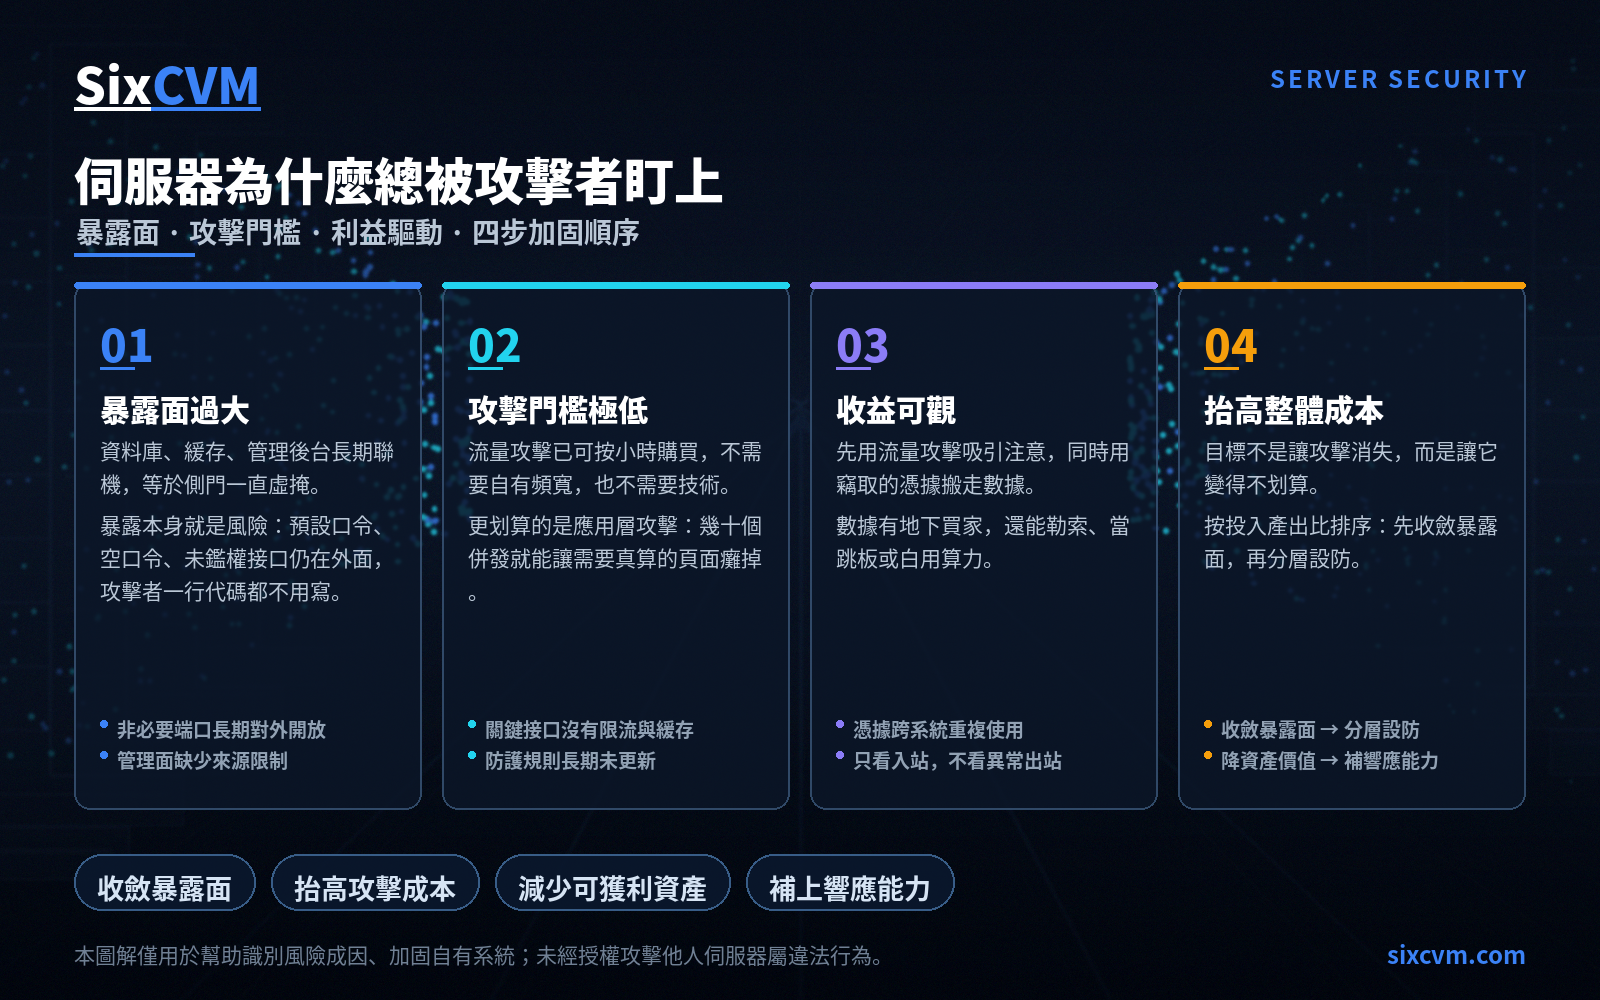
1. 暴露面:把自己主動擺在了掃描器面前
為了讓業務"隨時連得上、體驗順一點",很多項目會把各類後端服務直接擺到公網上:資料庫端口、緩存端口、遠程管理端口、控制面板、調試接口、檔案共享服務。這些服務長期處於聯機狀態,等於把側門一直虛掩着。
這裏有個容易被忽略的關鍵認知:暴露本身就是風險,和有沒有已知漏洞無關。只要預設口令、空口令、未做鑑權的管理接口還留在外面,攻擊者一行惡意代碼都不需要寫,直接連上來就能讀到不該讀的數據。他們要做的只是"找到你",而不是"攻破你"。
更麻煩的是,這類暴露會被自動發現。全網掃描器常年不間斷地跑,一個新開的預設端口,通常在數小時到數天內就會被記錄進目標清單。多數時候你不會察覺,因為日誌裏只留下了一串陌生 IP 的探活記錄。
協議本身通常沒有問題,問題出在"把不該對外的東西放在了公網可達的位置"。
自查信號:
-
資料庫、緩存等端口監聽在
0.0.0.0而不是內網地址; -
管理後台沒有來源 IP 限制,也沒有二次驗證;
-
存在對外可達的測試環境、調試頁面或歷史備份檔案;
-
服務響應裏直接把版本號、框架名暴露出來。
2. 攻擊門檻:成功一次,就會被反覆複製
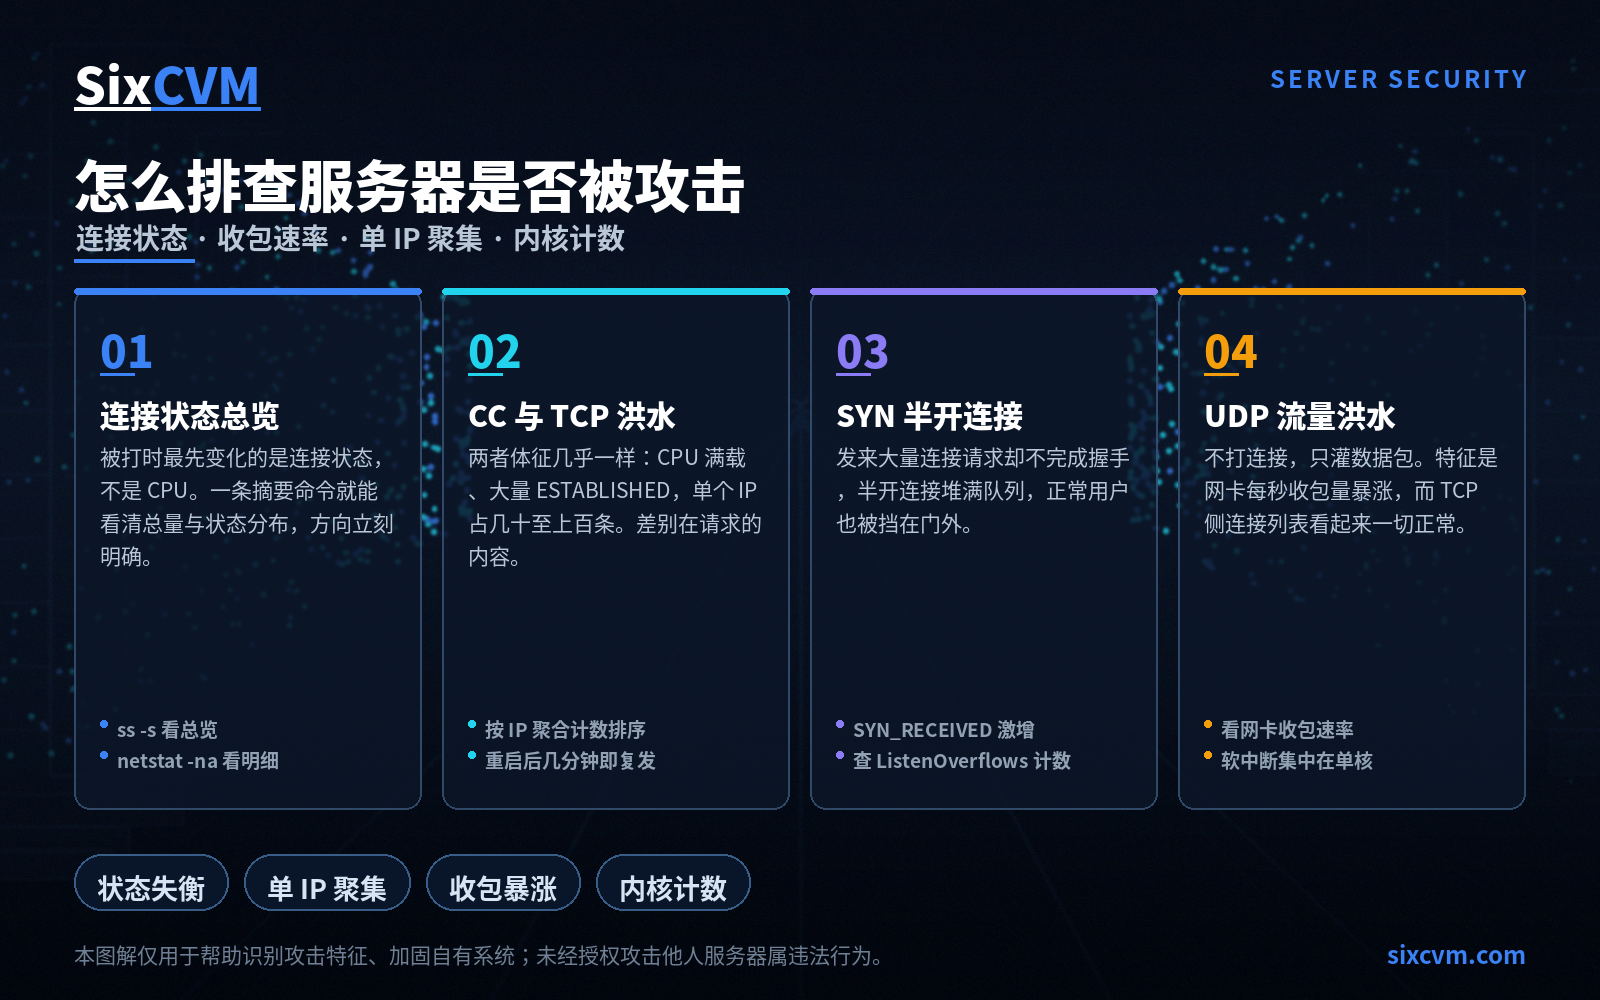
DDoS 之所以"屢試屢成",並不是技術門檻有多高,而是它早已變成一種可以按小時購買的服務。發起方不需要自己有頻寬,不需要懂代碼,花一點錢就能把流量打過來——這是它難以絕跡的根本原因。既然能重複成功,就沒有理由停手。
真正划算的是應用層攻擊。它不拼流量,而是挑必須真正做計算的頁面下手:搜尋、登入、下單、報表查詢、各類需要查庫的高消耗接口。幾十到幾百個併發請求就能把 CPU 拉滿,成本比打流量低若干個數量級,也不需要任何專業知識。
這也解釋了一個常見困惑:為什麼頻寬看着沒跑滿,網站卻打不開、資料庫卻沒有任何響應。因為被吃掉的不是頻寬,而是處理能力。
與此同時,不少團隊對自身防護的評估偏高,覺得"入口有防火牆就夠了"。可防火牆管的是端口與流量特徵,管不住那些看起來完全合法的請求。防守方每加一層,攻擊方只需要換一個打法。
關鍵認知:當攻擊成本低於防守成本時,攻擊就會持續。防禦的目標不是讓攻擊消失,而是讓它變得不划算。
自查信號:
-
上線至今沒做過任何壓力測試,也不清楚核心接口的承載上限;
-
登入、搜尋、下單等關鍵路徑沒有限流、沒有緩存;
-
防護規則一年多沒有更新過;
-
出問題時的第一反應是"重啓一下看看",沒有別的處置手段。
3. 利益驅動:能變現,才會有人持續投入
攻擊形成產業之後,一次入侵往往不是終點。常見做法是組合出手:先用流量攻擊把所有人的注意力吸到"網站打不開"上,同一時間用早已竊取的憑據進入系統、把數據搬走。等防守方從流量攻擊裏緩過神來,數據可能已經在外面流通了。
數據本身是有價格的。賬號憑據、支付資訊、客戶名單、業務資料,在地下市場都有對應的買家和成熟的變現通道。正因為"賣得掉",才有人願意長期投入。
另一條更直接的路是勒索:先打一下證明"我打得動",再發來一封抬價的郵件;或者加密數據後索要贖金。這比慢慢找買家更快,也更省事。
還有一類收益更隱蔽,也更難察覺——把你的伺服器當成跳板或算力。它不圖你的數據,只圖你的資源:替你跑郵件、替別人挖礦、替下一輪攻擊做中轉。這類寄生式佔用往往不會讓服務立刻崩潰,因此可以潛伏很久。
關鍵認知:只要你的資產能換錢、你的資源能被人白用,就一定會被盯上。減少"可獲利資產",比單純堆防護更治本。
自查信號:
-
同一套憑據在多個系統、多個環境之間反覆複用;
-
敏感數據沒有分級、沒有加密,誰有權限都能看到全量;
-
只監控入站流量,對異常出站連接毫無感知;
-
從不定期檢查異常進程、計劃任務與新增賬號。
三重原因對照速查表
|
原因 |
攻擊者視角 |
你能改變的一環 |
最快見效的動作 |
|---|---|---|---|
|
暴露面過大 |
目標多、入口多、隨手可試 |
減少對外可見的服務數量 |
關停非必要端口,管理面限定來源 IP |
|
攻擊門檻低 |
成本低、手法現成、可反覆 |
抬高單次攻擊的代價 |
關鍵接口限流 + 緩存 + 彈性擴容 |
|
收益可觀 |
數據能賣、資源能被白用 |
降低單次得手的收穫 |
數據分級加密、憑據隔離、出站監控 |
從"堵住一個原因"到"抬高整體成本"
按投入產出比排序,建議分四步走:
-
先收斂暴露面——成本最低、效果最直接。把不需要對外提供的東西收回來,攻擊者能試的入口當場少一大半,而且這一步不需要新增任何採購。
-
再抬高攻擊成本——分層設防,網絡層做流量清洗與源站隱藏,應用層做限流、緩存與人機校驗。目的不是擋住某一次攻擊,而是讓同一套手法在你的環境裏失效。
-
然後減少可獲利資產——數據分級、敏感字段加密、憑據不跨系統複用、開啓出站流量監控。讓"得手"這件事本身也失去價值。
-
最後補上響應能力——日誌外送留存、快照與備份、明確的處置順序。攻擊真正造成的損失大小,往往取決於你多久發現、多久恢復,而不是攻擊本身的規模。
需要説明的是,高防伺服器解決的是流量層的問題,它能把大流量攻擊擋住、清洗掉,是必要的基礎設施;但應用層的持續請求與高消耗查詢,仍然要靠限流、緩存與鑑權來處理。兩者是疊加關係,不是替代關係。
常見問題
我沒被攻擊過,是不是就不用管?
暴露面是慢慢累積出來的:今天開一個調試端口,明天掛一個測試站點,都不會立刻出事,但都會被掃描器記錄下來。攻擊沒發生,不代表風險不存在,只代表目前還沒被排到隊首。
補丁都打了、防護也裝了,為什麼還是會被打?
補丁管的是"已知缺陷",防護設備管的是"流量特徵",而配置錯誤、弱口令、內部憑據泄露這三類問題,恰好都在兩者的覆蓋盲區裏。攻防的常態是:防守方每加一層,攻擊方就換一個打法,誰也沒有一勞永逸的時刻。
高防伺服器能解決所有問題嗎?
不能。它針對的是流量型攻擊,屬於必要但非充分的條件。應用層攻擊流量很小、請求完全合法,靠的是限流、緩存和業務層面的判斷,防護設備在這裏能幫上的忙有限。
我這種小站也會被攻擊者選中嗎?
多數攻擊不是"選中"的結果,而是自動化發現的結果。只要服務對外可見,就會被納入掃描範圍;至於最終打不打,取決於成本與收益是否划算。小站的優勢是"打了不划算",而這份優勢要靠主動維護才能保持。
防禦做到什麼程度才算夠?
沒有絕對的安全,只有可持續的成本差。做到"攻擊者的投入大於收穫",你就不再是最省事的那個目標——對絕大多數業務而言,這已經是一個很實際、也很夠用的目標。
關於 SixCVM
SixCVM 是一家面向跨境業務的全球雲伺服器服務商,通過 CN2 GIA / BGP 優化線路提供 香港、日本、美國、韓國、新加坡、越南 六大核心節點,其中香港節點延遲低至 10ms 以內。產品覆蓋雲伺服器 VPS、GPU 伺服器(NVIDIA A100 / H100 / RTX 系列)、獨立伺服器、裸金屬伺服器與域名註冊,全系標配 NVMe SSD、分鐘級開通、彈性升降配、快照備份與負載均衡,提供 99.9% SLA 保障與 7×24 小時技術支持。
在安全層面,SixCVM 提供網絡層基礎防護與系統安全加固支持,可協助收斂不必要的對外端口、統一管理面訪問來源;配合彈性升降配應對突發流量,以及快照備份帶來的快速回滾能力,讓業務在遇到異常時既能扛住,也能退得回來。
相關閲讀:完整內容請訪問 SixCVM 伺服器安全中心,涵蓋防護、檢測與應急響應的全部指南。