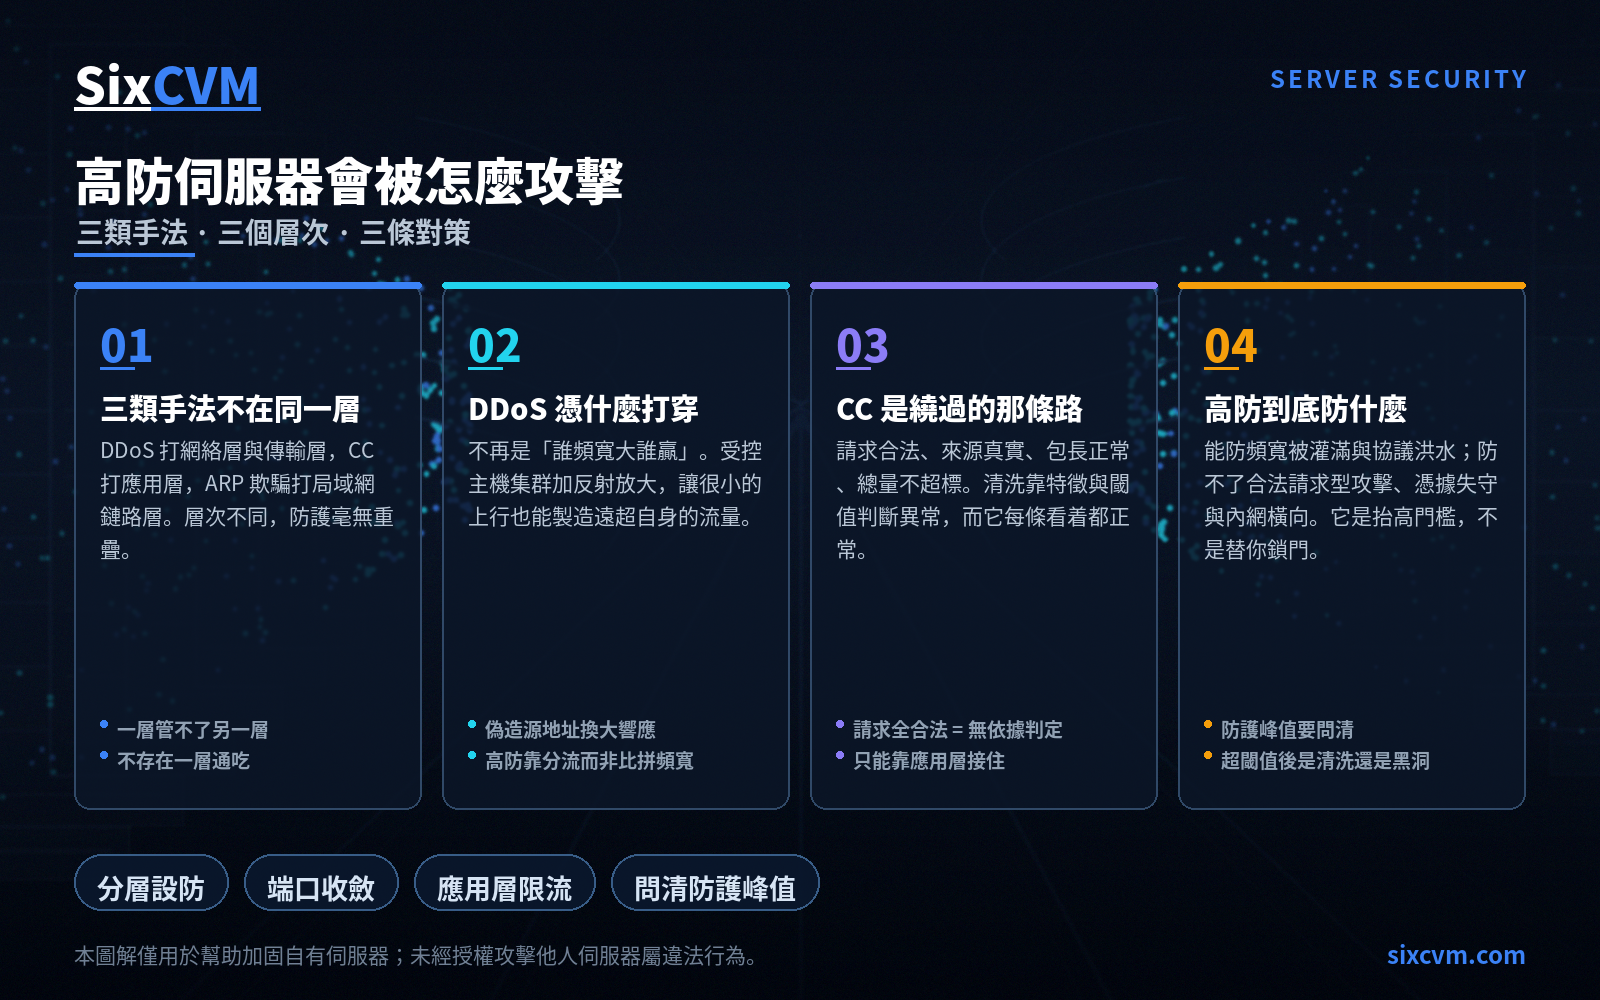
高防伺服器會被怎麼攻擊?DDoS、CC 與 ARP 三類手法打的是哪一層
高防伺服器真的打不垮嗎?DDoS、CC 和 ARP 欺騙各打哪一層,防護又是在哪一步把流量接住的? 會搜尋"怎麼攻擊高防伺服器"的人,動機大緻分兩種:一種想弄清楚防護的天花板到底在哪,好決定該買多大規格;另一種是真的想繞過它。 對第二種,有一點必須寫在最前面:未經授權對他人伺服器發起掃描、測試或攻擊,都是違法行為,情節嚴重的會構成犯罪。 本文講的是防護原理與自查加固,不提供任何攻擊步驟。...
高防伺服器真的打不垮嗎?DDoS、CC 和 ARP 欺騙各打哪一層,防護又是在哪一步把流量接住的? 會搜尋"怎麼攻擊高防伺服器"的人,動機大緻分兩種:一種想弄清楚防護的天花板到底在哪,好決定該買多大規格;另一種是真的想繞過它。 對第二種,有一點必須寫在最前面:未經授權對他人伺服器發起掃描、測試或攻擊,都是違法行為,情節嚴重的會構成犯罪。 本文講的是防護原理與自查加固,不提供任何攻擊步驟。...
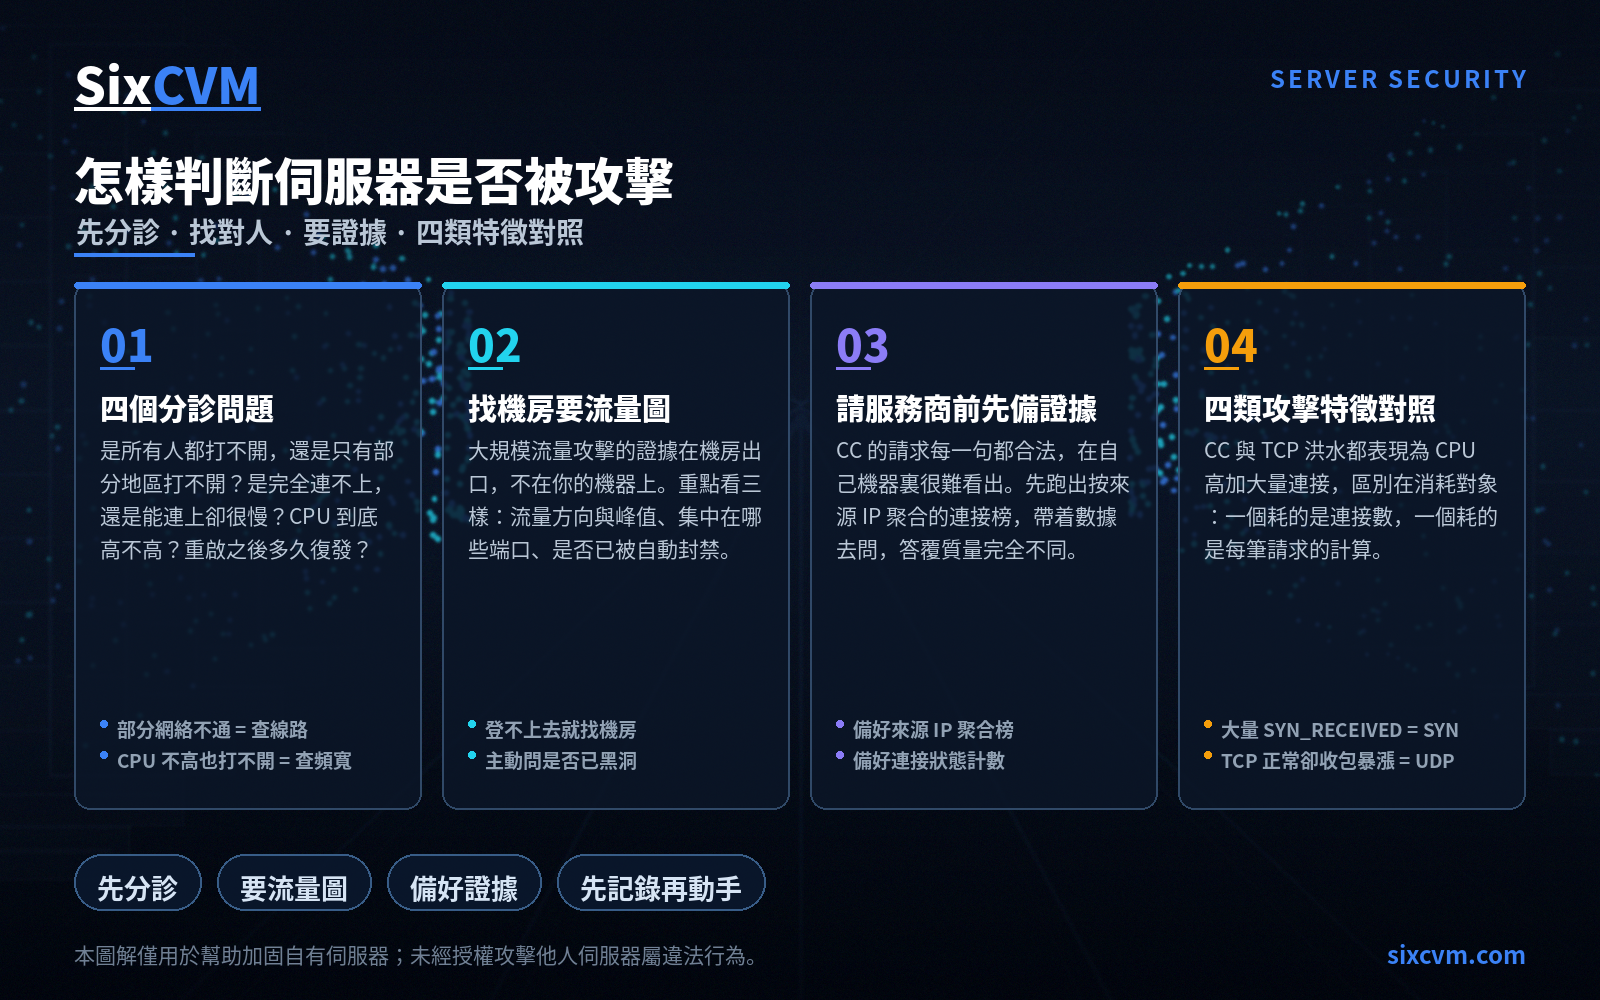
網站突然打不開、CPU 卻不高,怎麼判斷是被攻擊、機房線路問題,還是自己程式的問題? 多數網站出問題的時候,第一現場是用戶先發現,而不是站長先發現。等你打開後台,看到的現象往往只有一句"網站打不開"——至於原因,可能是被流量攻擊、可能是機房線路抖動、可能是資料庫卡住、也可能是你自己的代碼出了故障。這幾件事的表現高度相似,但處置方向完全不同。 一句話結論:判斷伺服器是否被攻擊,難點從來不在...
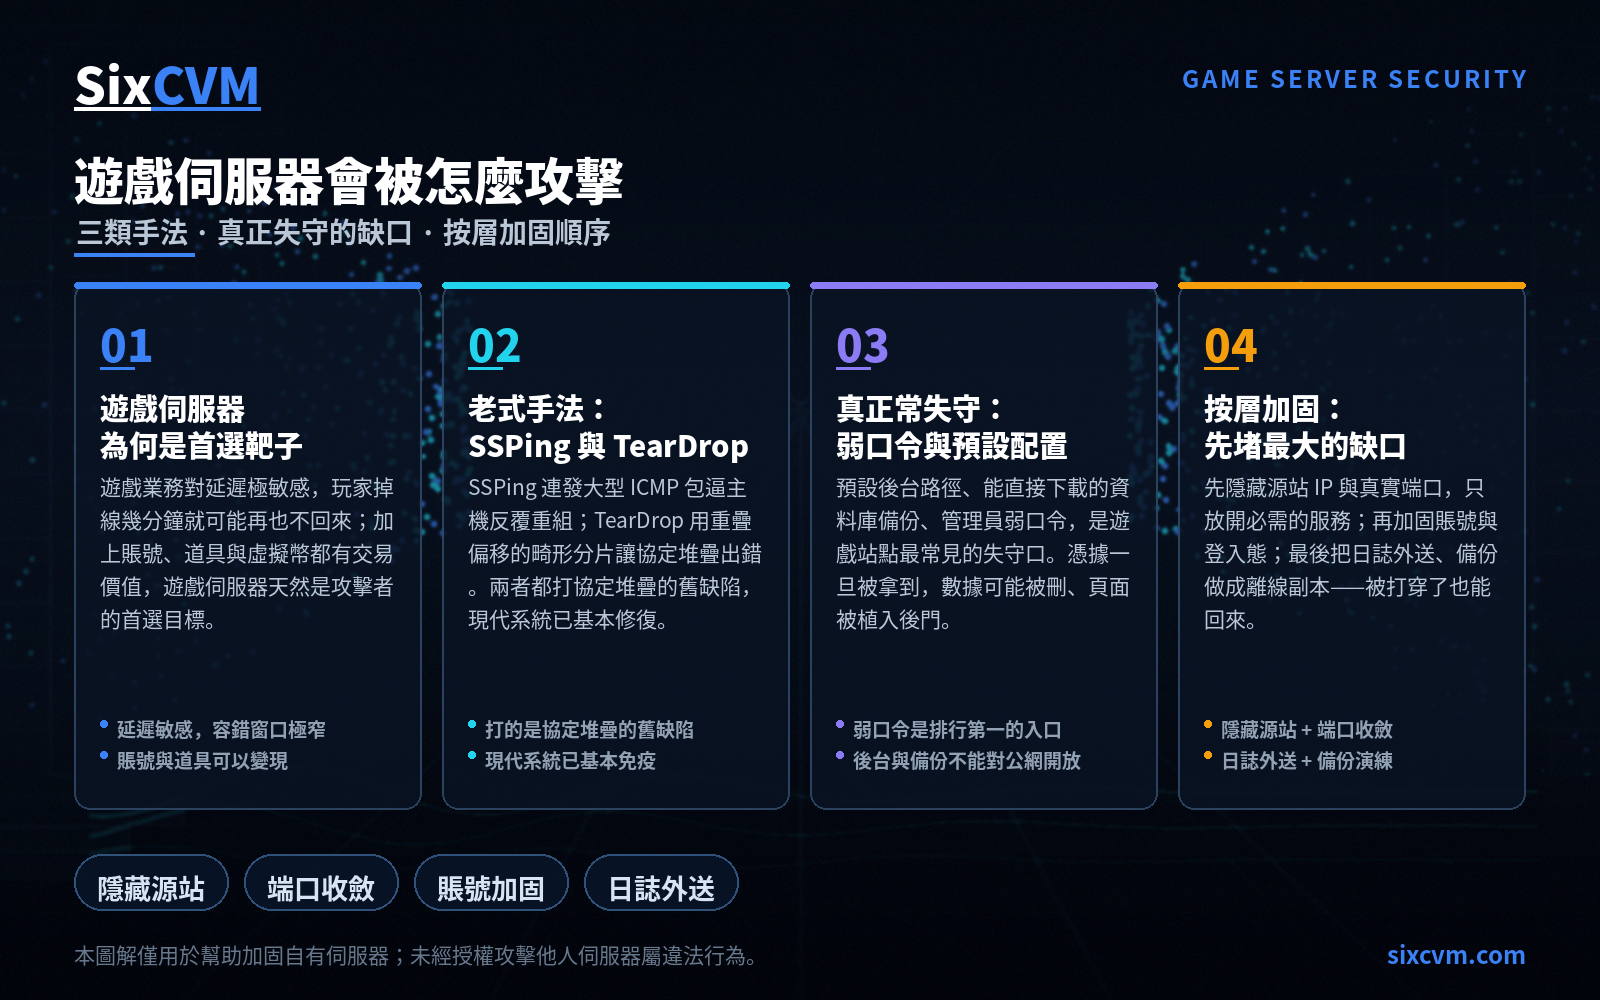
遊戲伺服器為什麼總被攻擊者盯上?老式 ICMP 攻擊、畸形分片和弱口令拖庫,分別該怎麼防? 在各類業務裏,遊戲伺服器大概是最容易被盯上的那一類。 原因不複雜:它對延遲極其敏感,玩家掉線三分鐘可能就再也不會回來;賬號、道具、虛擬幣又都有實實在在的交易價值;再加上同行競爭,攻擊的目的往往不只是「搞破壞」,而是「讓你打不開」。 先說清楚一件事:未經授權攻擊他人伺服器是違法行為,情節嚴重的還可能...
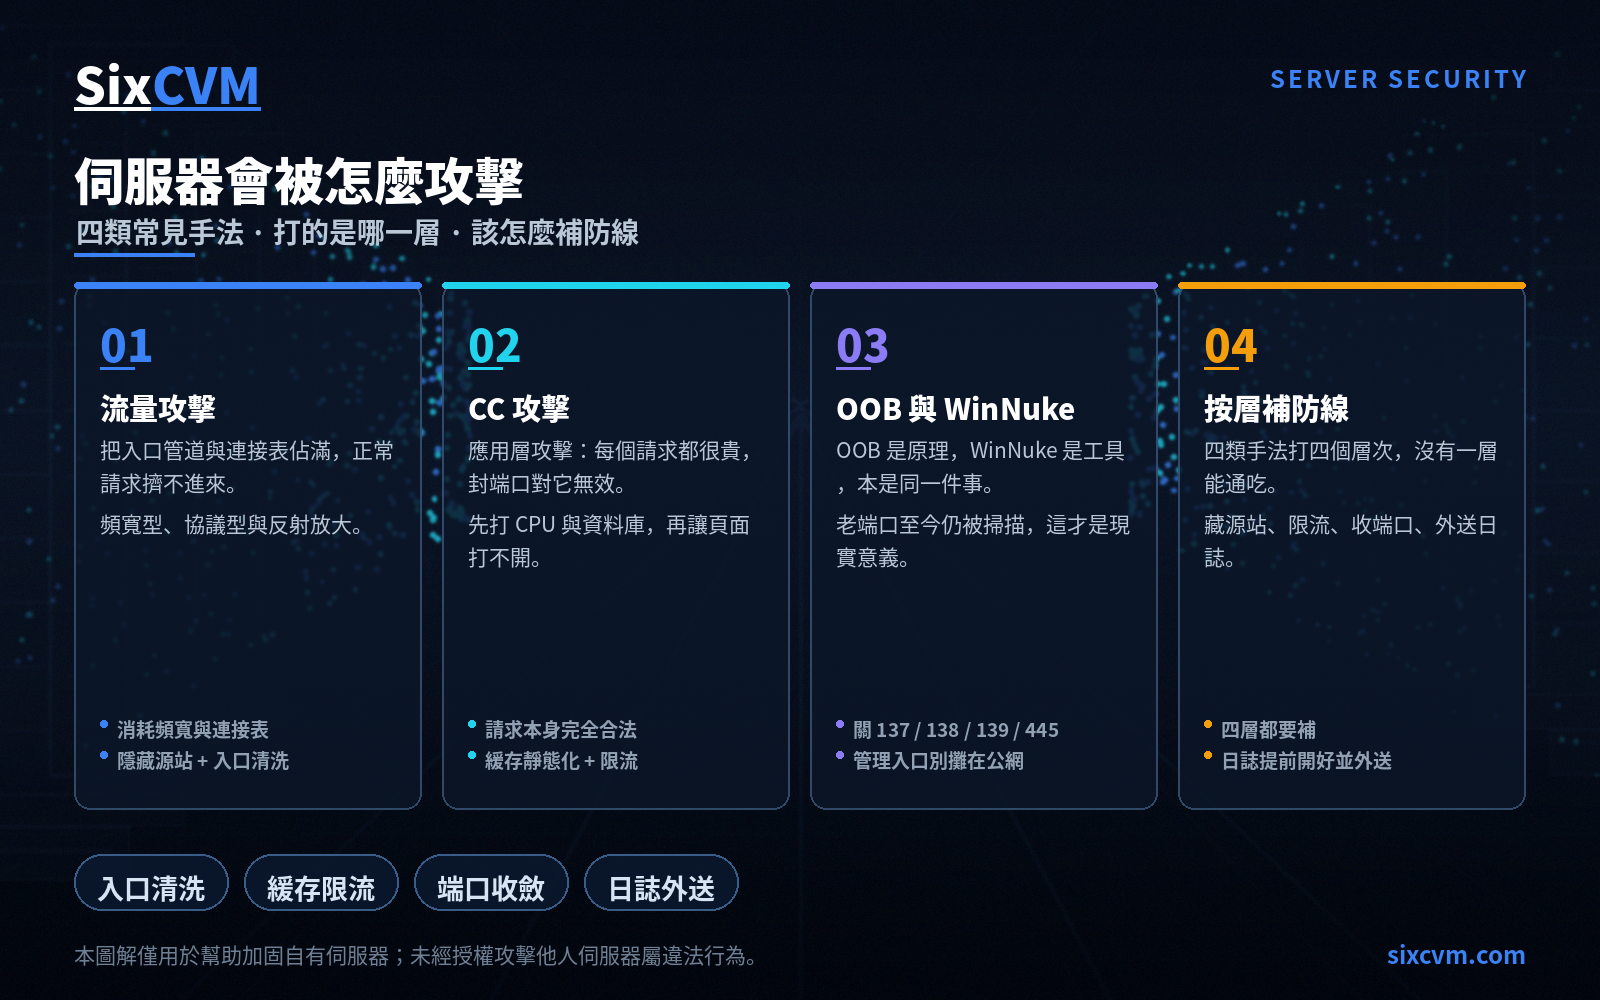
伺服器常見的攻擊手法有哪幾類?流量攻擊、CC、OOB 和 WinNuke 分別打的是什麼,又該怎麼防? 先把一條底線說在前面:未經授權攻擊他人伺服器,是違法行為。 情節嚴重的,可能觸及非法侵入計算機資訊系統、破壞計算機資訊系統等刑事責任。本文梳理這些手法的目的只有一個——讓你認得出自己的哪一層正在被瞄準。安全這件事,從來是「知道對手怎麼打,才知道自己的防線該往哪兒補」。 網絡上流傳的攻擊...
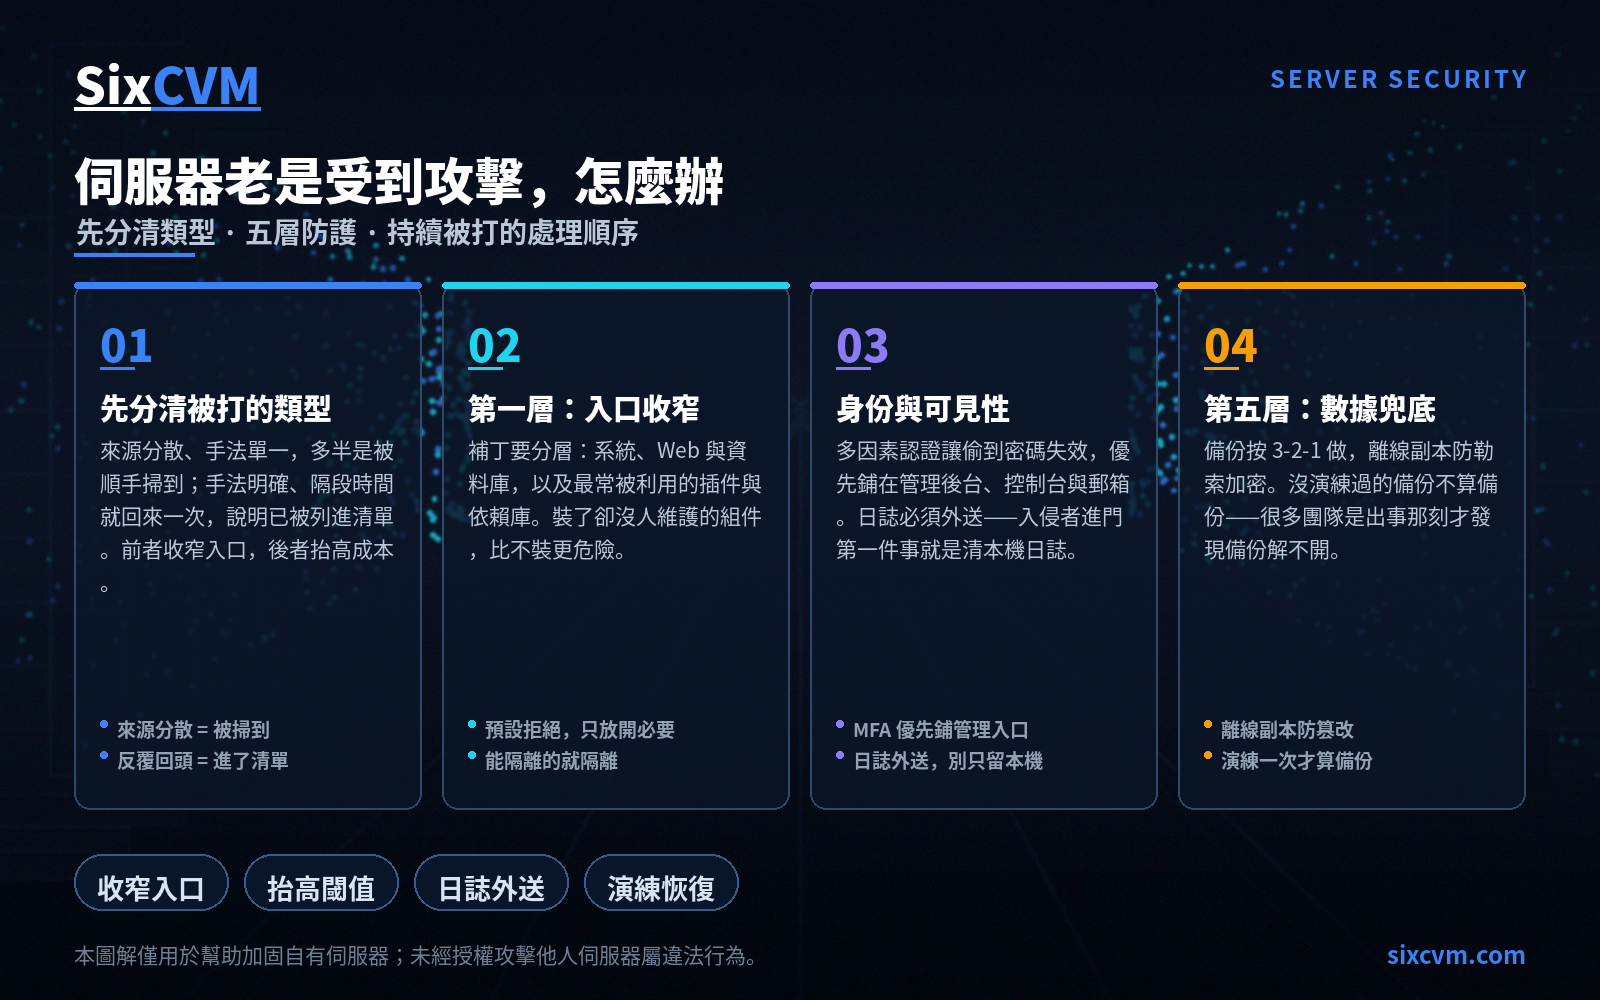
伺服器老是受到攻擊怎麼辦?五層防護與持續攻擊應對指南 同一台伺服器在幾周內被打好幾次,問題通常不在「這一次」,而在「這一套配置」。 攻擊者挑目標是有邏輯的:誰的暴露面更大、誰的防護閾值更低、誰被打之後恢復得更慢,誰就更容易被反覆光顧。所以應對「老是」這三個字,思路得從「這次怎麼扛過去」,換成「怎麼讓自己不再是一個划算的目標」。 下面先把兩件事說清楚:怎麼判斷自己屬於哪種被打類型,以及五層...
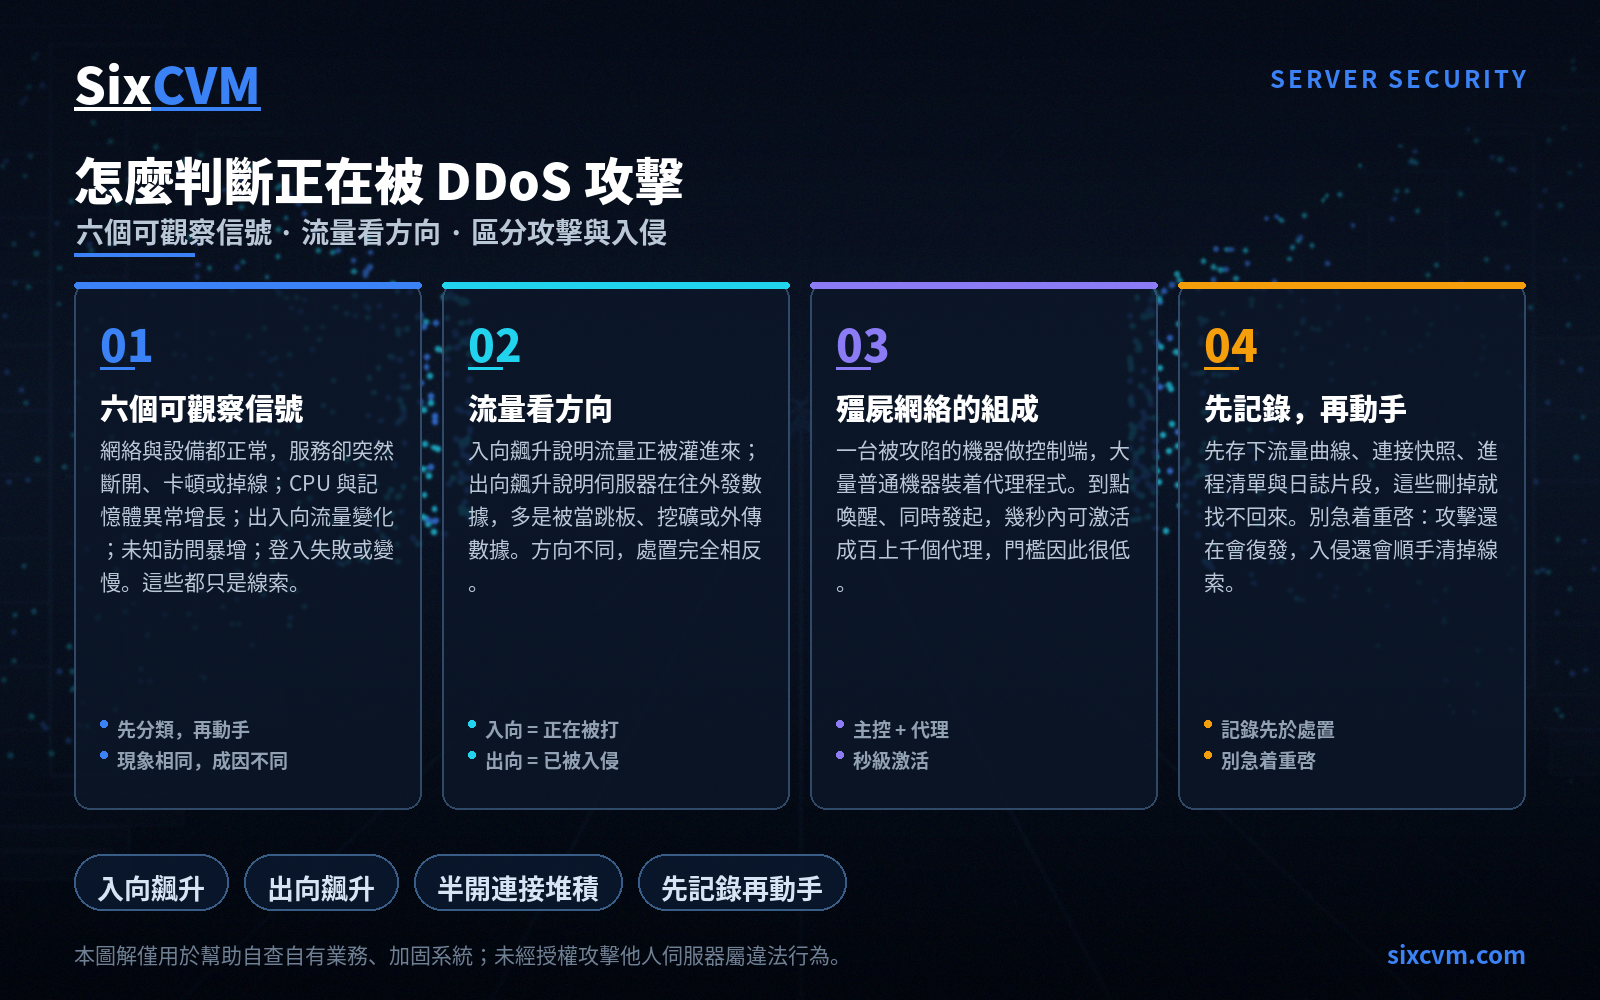
伺服器突然掉線、CPU 漲滿,怎麼確認是正在被 DDoS 攻擊? 伺服器被 DDoS 攻擊,損失往往在事發後一天內就體現出來。但在此之前,它一定會先在你的監控面板、連接表和網卡計數上留下痕跡。所以問題不是「會不會被攻擊」,而是「我怎麼知道它正在發生」。 這裏要先立一個判斷原則:同樣的現象,可能出自三種完全不同的原因——被外面的流量打了、被入侵後當成了工具、或者業務量上漲與程式自身出了故障...
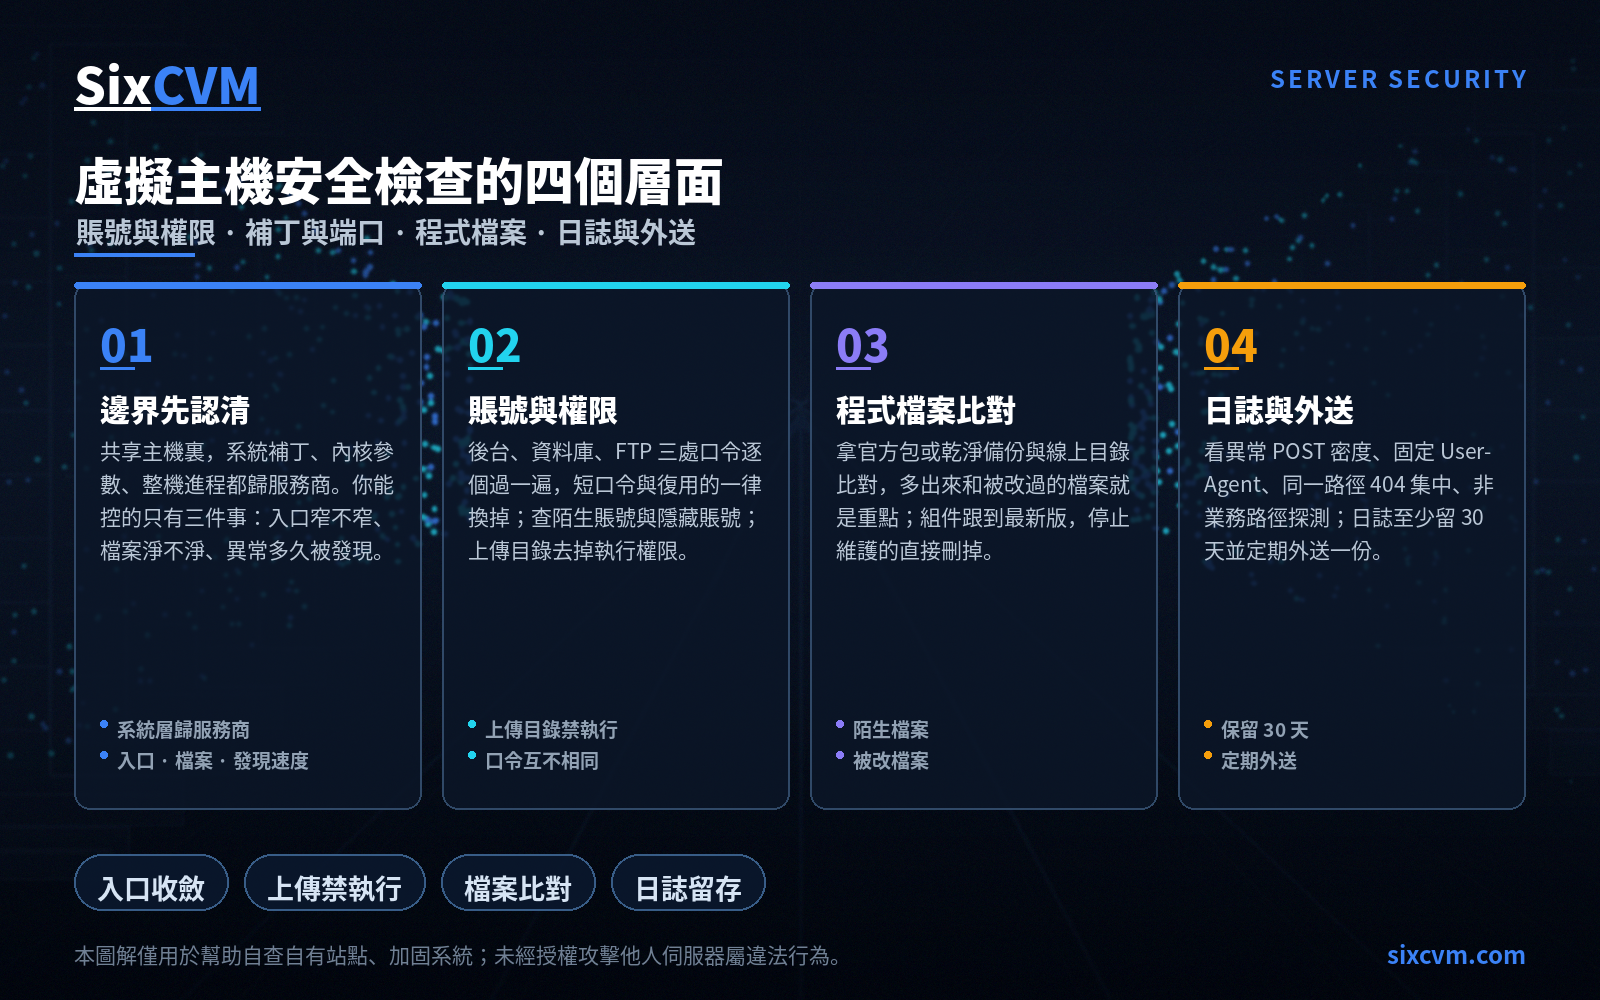
虛擬主機沒有整機權限,怎麼判斷自己這一站已經被攻破? 虛擬主機是共享環境。同一台機器上通常跑着幾十到幾百個站點,服務商把系統層的操作都收走了——補丁、內核參數、整機進程、機器防火牆,這些你多半看都看不到。 所以,一上來就照搬「獨立伺服器被入侵自查手冊」,會讓你陷入一種尷尬:清單上大半的命令你執行不了。虛擬主機的安全檢查,從第一步起就該換個切法。 一句話結論:在虛擬主機裏,你真正能控制的是...
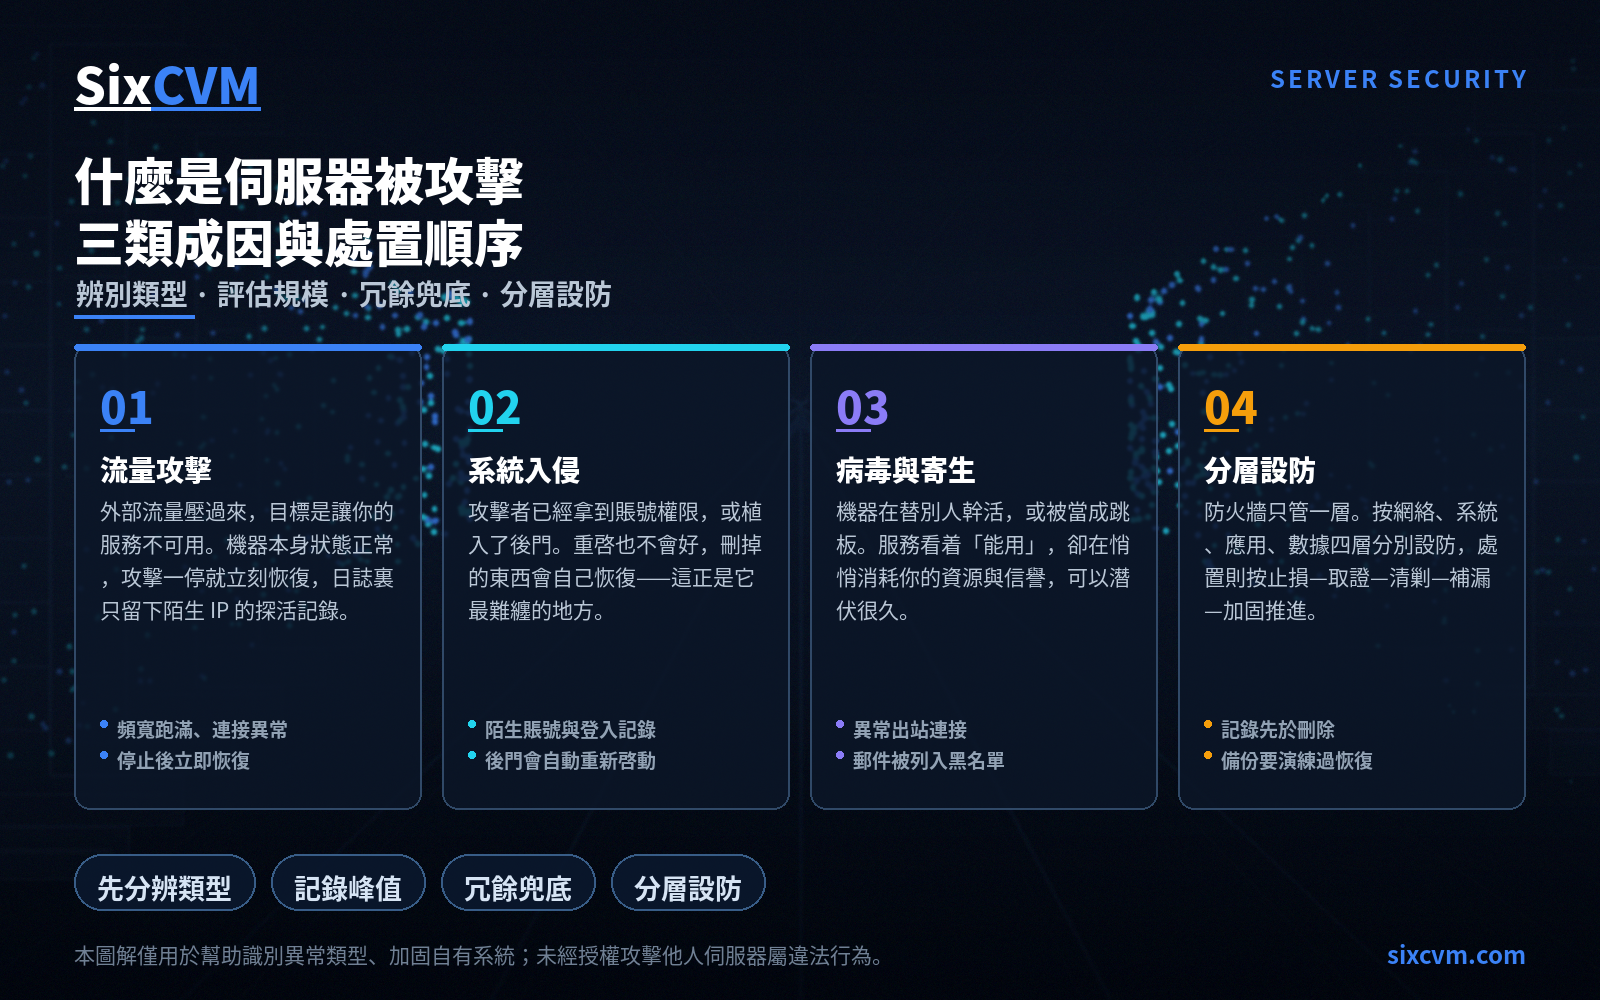
伺服器被攻擊、被入侵和被病毒感染有什麼區別?發現異常後第一步該做什麼? 「伺服器被攻擊了」是站長和運維最常掛在嘴邊的一句話,但它其實是一個被用濫了的統稱。底層至少裝着三種完全不同的情況:有人拿流量把你的出口壓垮、有人已經進了你的系統、機器自己被惡意程式佔着替別人幹活。 三者的表面現象可能一模一樣——網站打不開、CPU 跑滿、遠程桌面連不上,但處置路徑截然不同。先分清是哪一類,再動手,順序...
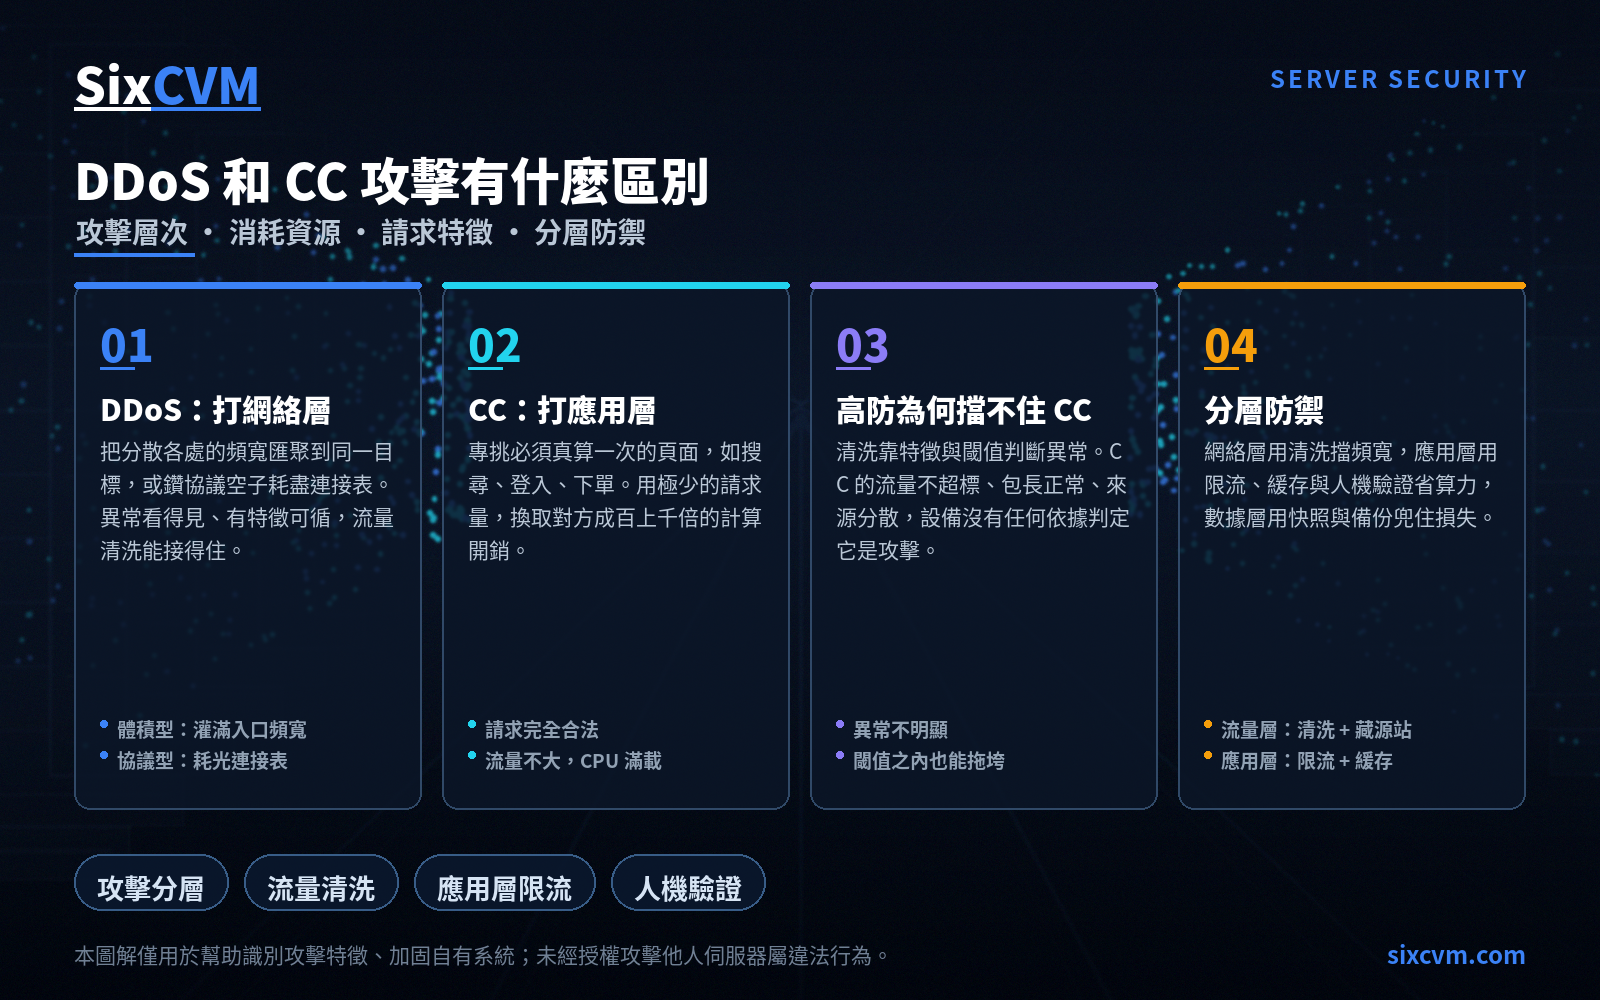
DDoS 和 CC 攻擊到底差在哪?為什麼買了高防伺服器還是被打掛? 很多人把 DDoS 和 CC 當作同一件事的兩種叫法,直到自己買了高防、賬單付了、網站卻依然打不開,才意識到問題出在別的地方。 一句話結論:DDoS 與 CC 最本質的區別不在規模大小,而在於攻擊落在哪一層、以及它靠消耗什麼資源把對方拖垮。DDoS 消耗的是頻寬,CC 消耗的是計算能力。頻寬可以用錢買,計算能力只能靠優...
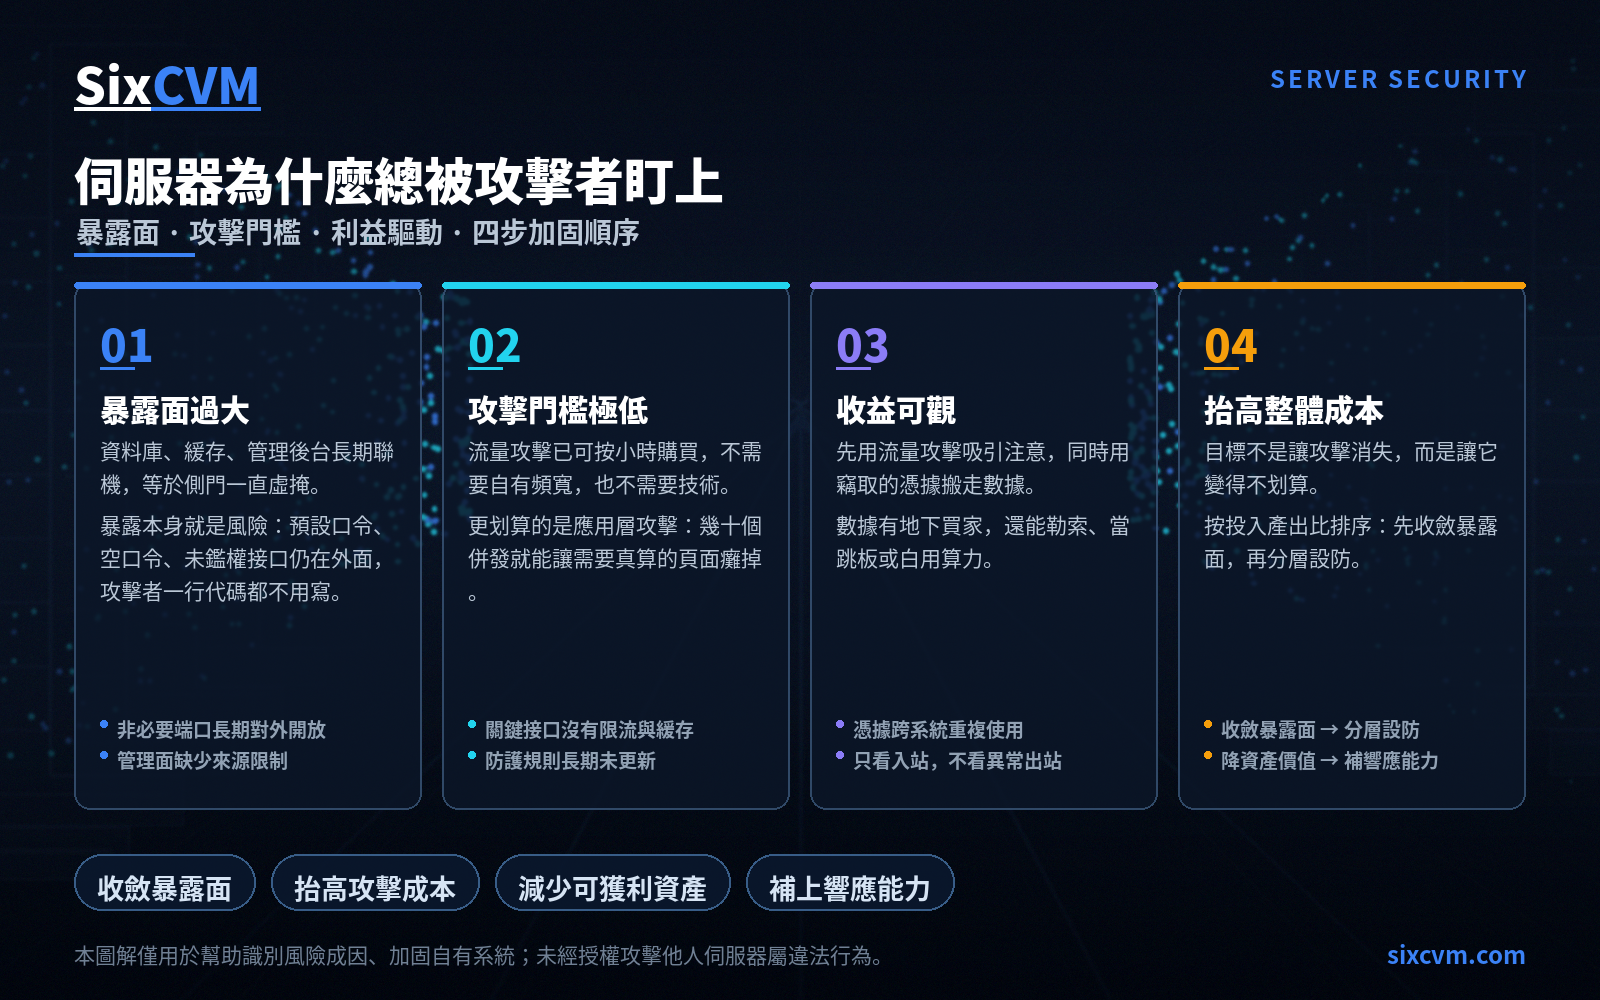
伺服器為什麼總被攻擊者盯上?暴露面、攻擊門檻與利益驅動分別是怎麼推高風險? 網絡攻擊之所以難纏,不在於手法多麼高深,而在於它總能找到"最省事的那條路"。一台伺服器被反覆攻擊,通常也不是某個環節單獨出了問題,而是三個條件同時湊齊了:門一直開着、打起來不費力、打完還有得賺。 一句話結論:伺服器安全的實際問題,不是"有沒有人攻擊我",而是"攻擊我這件事划不划算"。把這三個原因拆開看,就能找到各...